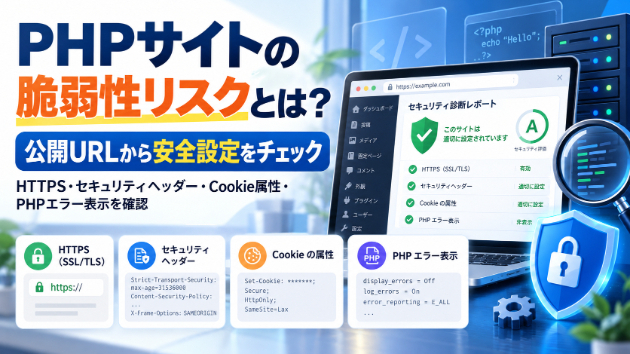
公開URLだけでも、HTTPS接続、セキュリティ関連ヘッダー、Cookie属性、PHP関連情報の露出などは点検できます。ただし、PHPソース内部やログイン後の機能、サイト全体の安全性まで確認できるわけではありません。
公開ページの簡易診断は、外部から確認できる設定と、追加調査が必要な項目を整理するための点検です。
「WordPressのサイトを運営しているけれど、安全設定まで把握できていない」
「PHPのエラーが表示されたことがあり、情報漏えいが心配」
「診断結果を見ても、何から直せばよいかわからない」
このようなお悩みに向けて、公開URLから確認できること、診断の限界、費用、修正を検討するときの考え方を解説します。
■ PHP・WordPressのセキュリティ点検は、なぜ必要?
サイトが正常に表示されることと、安全に管理されていることは別の問題です。
WordPressの安全な運用には、ソフトウェアの更新だけでなく、アクセス権限、バックアップ、サーバー環境など、複数の観点が関わります。WordPress公式のセキュリティ資料でも、リスクを減らすための継続的な管理が案内されています。
ただし、最初からすべてを調べようとすると、何を準備し、どこまで依頼すればよいのか迷うこともあるでしょう。
そこで、最初の確認として提案したいのが、公開ページから取得できる情報を対象とした点検です。
まず外部から見える状態を把握し、その結果に応じて内部設定やプログラムの調査を検討する。このように、確認する範囲を分けて進めます。
■ 公開URLから何がわかる?主な5つの確認項目
1.HTTPS接続と関連する応答設定
HTTPSは通信を保護するための仕組みですが、HTTPSで表示できるだけでサイト全体が安全になるわけではありません。
公開ページでは、HTTPS接続の状況や、HTTPからHTTPSへの誘導などを確認します。
また、HSTSはブラウザーにHTTPS接続を使用するよう伝える設定です。設定内容によってアクセスに影響するため、運用環境を確認せずに追加するのではなく、適用範囲を検討する必要があります。
なお、接続時の確認と、TLSの設定全体を網羅的に検査することは別です。
2.セキュリティ関連のHTTPヘッダー
HTTPヘッダーは、サーバーからブラウザーへ伝える応答情報です。安全な表示や通信を補助する設定も含まれます。
例えば、Content-Security-Policy(CSP)は、読み込みを許可するコンテンツの出所などを制御します。X-Content-Type-Optionsは、コンテンツの種類に関するブラウザーの推測を制限するための設定です。
ただし、大切なのはヘッダーの有無だけで判断しないことです。
「設定がないから、すぐに侵入される」
「設定されているから、必ず安全」
このような判断はできません。ページの用途や、設定内容が適切かどうかも確認する必要があります。
3.Cookieの保護設定
Cookieは、属性によって送信条件やJavaScriptからのアクセス可否などを制御できます。
代表的な属性には、次のものがあります。
・Secure:HTTPS通信での送信に関わる属性
・HttpOnly:JavaScriptからの読み取りを制限する属性
・SameSite:サイトをまたぐリクエストでの送信条件を制御する属性
それぞれ役割が異なるため、Cookieの用途に合わせた確認が必要です。
また、公開ページで取得できたCookieと、ログイン後だけで使用されるCookieは、同じ確認範囲ではありません。取得できなかった情報まで点検済みと判断しないことが重要です。
4.PHPのエラー表示・設定情報の露出
PHPの詳細なエラーや設定情報が公開されていないかは、確認したい項目の一つです。
PHP公式マニュアルでは、エラーを画面へ表示する機能は開発向けであり、本番システムでは使用すべきではないと説明されています。
また、phpinfoは、PHPのバージョンや設定など、多くの環境情報を出力する機能です。公開ページに必要以上の情報が表示されていないかを確認します。
ただし、エラーに似た文字列を検出しただけで、情報漏えいが起きているとは断定しません。実際のエラーなのか、記事中に掲載された説明用の文字列なのかを切り分ける必要があります。
反対に、確認したページにエラーが表示されていなかったとしても、サーバー内部の設定値や、すべての処理での表示状況まで確認できたわけではありません。
5.HTML内のHTTP参照・フォーム設定
HTTPSのページでも、読み込む画像やスクリプトなどにHTTPの参照が残っている場合があります。
HTTPSページからHTTPのリソースを読み込む状態は「混在コンテンツ」と呼ばれます。ブラウザーによってHTTPSへ切り替えられたり、読み込みがブロックされたりするため、HTML内の記載と実際の動作は区別して考えます。
公開HTMLでは、フォームの送信先なども点検対象になります。
ただし、フォーム送信後のサーバー側処理や、JavaScriptの実行後に変化する内容まで、取得したHTMLの確認だけで検証できるわけではありません。
■ 公開URLの簡易診断と、詳しい脆弱性検査は何が違う?
違いは、調べる対象と方法です。
今回ご案内するサービスは、公開ページから取得できる応答やHTMLを対象とした簡易診断です。
公開ページの点検では、外部へどのような設定情報や表示が出ているかを確認します。
一方、プログラム内部の調査では、入力された情報をどのように処理しているか、利用者の権限をどのように確認しているかなど、実装そのものを調べます。
本サービスには、SQLインジェクション・XSSなどの攻撃実証、PHPソース内部の解析、ログイン後の機能検査、既知脆弱性の確定、サイト全体の網羅的な調査は含みません。
「脆弱性診断」という名称だけで判断せず、どのページを、どの方法で、どこまで確認するのかを依頼前に確認することが大切です。
■ 診断結果は、どのように受け止めればよい?
「確認できた事実」「判断できないこと」「次に行う確認」を分けると、対応を検討しやすくなります。
例えば、PHPの詳細なエラーが実際に公開されていた場合は、表示内容の確認とあわせて、公開画面への出力方法や、非公開のログへ記録する方法を検討します。
エラー表示を消すことと、エラーの原因を修正することは別の作業です。表示だけを消して、原因への対応が終わったと考えないようにします。
また、改善が必要な設定が見つかっても、確認せずに本番環境を変更することは避けたいところです。
指摘の根拠を確認する
↓
変更した場合の影響を確認する
↓
バックアップと復元方法を準備する
↓
合意した範囲で変更し、反映を再確認する
この順序で進めることを勧めます。
バックアップは保存しているだけでなく、必要なときに戻せることも重要です。
■ 診断を依頼するメリットは?
診断結果を「次に対応できる情報」に整理できることです。
例えば、「セキュリティヘッダーを見直してください」という結果だけでは、何を変更すればよいのか、どの項目を優先すればよいのか、判断しにくい場合があります。
私が提供するサービスでは、独自システム「NAITTER PHP CHECK」を使用した点検に加え、指摘事項の意味、対応の優先順位、改善方法を整理します。
診断対象・実施日時・確認範囲も明記し、外部から判断できなかった内容は「未検査」「要確認」としてご説明します。
目指すのは、結果を受け取った方が「まず何を確認し、どの作業を相談すればよいか」を判断できる状態です。
ツールの結果を渡すだけでなく、確認できた内容と判断の限界をわかりやすくお伝えします。
■ PHPサイトの簡易診断にかかる費用は?
基本料金は5,000円です。
指定された公開URL1件の点検、結果の確認、対策説明が対象となります。サイト全体の巡回や修正作業は基本料金に含みません。
追加対応は、次の内容でご案内しています。
・同一サイトの公開URLを1件追加:+2,000円
・軽微な設定修正1項目と該当箇所の再確認:+5,000円
修正については、サーバー環境と作業内容を確認し、対応可能な場合にお引き受けします。
PHPコードの修正やバージョン更新などは、内容を確認して個別にご相談いただきます。すべての修正を同一料金で行うものではありません。
作業内容・料金・バックアップ・復元方法に合意したうえで進め、承認なく本番サイトを変更することはありません。
※料金・提供条件は2026年11月1日時点の掲載内容です。ご依頼時はサービスページの最新表示をご確認ください。
■ よくある質問
Q.URLだけで相談できますか?
はい。公開ページの基本点検は、対象URLからご相談いただけます。
取得できるページかどうか、希望する調査が対応範囲に含まれるかを先に確認します。基本点検のために管理画面のパスワードを送る必要はありません。
Q.WordPressを更新していれば、ほかの点検は不要ですか?
更新は重要ですが、それだけですべての安全設定を確認したことにはなりません。
WordPressの安全な運用には、更新、権限管理、サーバー環境、バックアップなど複数の要素が関わります。公開ページの点検と、内部の運用管理を分けて考えることが大切です。
Q.診断で指摘がなければ、安全ということですか?
いいえ。今回取得できたページと確認項目の範囲で、指摘が見つからなかったという意味です。
未検査の機能や内部設定もあるため、サイト全体の安全性や、将来の不正アクセス防止を保証するものではありません。
Q.過去に不正アクセスされたかも調べられますか?
公開ページの設定点検だけでは、過去の不正アクセスは判断できません。
過去の出来事を調べる場合は、対象期間のアクセスログやファイルの変更記録などを使った別の調査が必要になります。
Q.問題が見つかった場合、修正も依頼できますか?
対応可能な作業については、別途ご相談いただけます。
修正範囲や影響、必要な権限、バックアップ・復元方法、動作確認項目を確認してからお見積りします。基本診断を依頼しただけで、自動的に設定変更や修正が行われることはありません。
■ PHP・WordPressの安全設定が気になる方へ
「何を依頼すればよいかわからない」という段階でも、まずは対象URLと気になる症状をお知らせください。
ココナラで「PHPサイトの脆弱性リスクと安全設定を点検します」を出品しています。
ご自身が管理するサイト、または管理者の許可を得たサイトが対象です。初回相談では、パスワード・認証コード・個人情報を送らないようお願いいたします。
ご相談の際は、対象URL、気になる症状、WordPressの利用有無、サーバー名、点検のみか修正も希望するかを、わかる範囲でお知らせください。
今の状態を確認し、直す必要があるところと、追加確認が必要なところを整理する。
その最初の点検として、サービスページの「見積り相談」からご相談ください。
【サービス詳細・見積り相談】
■ 参考資料
本記事の技術的な説明では、以下の公式資料・技術資料を参考にしています。
PHP公式マニュアル「エラー処理およびログ記録」「phpinfo」
WordPress公式資料「Hardening WordPress」
OWASP「HTTP Headers Cheat Sheet」「Secure Code Review Cheat Sheet」
MDN Web Docs「Set-Cookie」「Mixed content」
各資料で説明される一般的な対策と、本サービスで実際に確認する範囲は異なります。診断範囲・料金・対応条件は、出品サービスの説明をご確認ください。