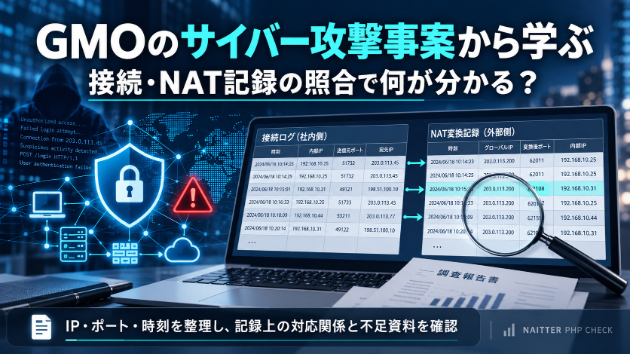
サイバー攻撃の調査では、IPアドレスだけで接続経路や操作した人物を特定することはできません。接続元・接続先のIPとポート、通信方式、時刻、NAT・中継の変換対応記録を照合し、確認できる範囲と不足資料を分けることが重要です。
2026年10月に公表された「お名前.com デスクトップクラウド」への不正アクセスをきっかけに、「ログから何が分かるのか」「自社の記録は調査に使えるのか」と気になった方もいるのではないでしょうか。
この記事では、GMOが公表した事実を確認したうえで、接続・NAT記録の照合で分かること、調査に必要な資料、対応できないこと、依頼費用を解説します。
執筆:NaitterSEO
公表情報・サービス条件の確認日:2026年11月1日
※本記事は公開情報をもとにした解説です。当方がGMO事案の非公開ログを取得した、侵入経路を解明した、公式調査を担当したという意味ではありません。紹介するサービスは、GMOの公式調査・補償受付とは別の独立したサービスです。
■ GMOのサイバー攻撃事案では、何が公表されている?
本記事で扱うのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスです。GMOグループ全体のサービスで同じ被害が確認された、という意味ではありません。
GMO公式第2報などでは、次の経緯が説明されています。
2026年10月19日:利用者からの問い合わせを受けて調査を開始。
10月20日:一部の利用者のサーバー環境で、不正なプログラムの設置を確認。
10月21日:全プランのサーバーを順次停止し、第1報を公表。
10月22日:取引口座のログイン情報等が取得され、不正利用された可能性について説明。
10月30日:お見舞金の受取手続きと代替サービスについて、契約者への直接案内を開始したと公表。
第2報に記載された26,739件は「影響の可能性があるサーバー」の数です。すべてのサーバーで同じ被害が確定した件数と読み替えることはできません。
こうした発表を読む際には、「確認された事実」「可能性として説明されていること」「調査中の事項」を分けることが大切です。
出典:GMO公式第2報(2026年10月22日)、お客様へのご案内(2026年10月30日)
■ この事案と、接続・NATログ照合はどう関係する?
関係するのは、事件を独自に断定することではなく、「通信の記録を、どのような根拠で結び付けるか」という調査の考え方です。
本記事は、NATがGMO事案の原因だったと主張するものではありません。また、公表されたIPやドメインだけで、事件当時の接続経路を再現できると説明するものでもありません。
接続経路の照合に必要なのは、調べたい時間帯に実際に保存されていた接続記録と、中継前後を対応付ける記録です。
公開されている情報と、管理者が保有する実際の通信記録は、資料としての役割が異なります。
「ニュースで知ったIP」と「自社ログに記録されたIP」が同じだったとしても、その一致だけで同じ攻撃や同じ人物による通信とは断定しない、という姿勢が必要です。
■ NATとは?なぜIPだけでは調べきれない?
NATは、ネットワークの境界でIPアドレスを変換する仕組みです。IPアドレスに加えてポート番号も変換する方式は、NAPTなどと呼ばれます。
例えば、社内の複数端末が、外部からは一つの公開IPアドレスを使っているように見える構成があります。
その場合、外部サーバーに残った公開IPだけを見ても、内部のどの通信に対応するかを区別する情報が不足することがあります。
そこで確認するのが、通信に使われたポート番号や時刻、NAT機器が保持する変換前後の対応記録です。
IETFのRFC 6302でも、IPアドレスの共有を考慮し、インターネットに公開されたサーバーではIPに加えて送信元ポートと正確な時刻を記録することが推奨されています。
参考:RFC 3022、RFC 6302、RFC 6888
■ 接続・NAT記録の照合では、何を比較する?
本サービスでは、方向を区別した接続情報と、NAT・中継の変換対応記録を照合します。
主な確認項目は、送信元IP・送信元ポート・宛先IP・宛先ポート・TCP/UDP、ネットワークを区別する識別情報、時刻です。
さらに、どの機器で取得した記録なのか、時刻の基準は何か、中継前後の対応が資料に明示されているかを確認します。
同じプライベートIPが別々のネットワークで使われる場合もあるため、IPの文字列が一致しているだけでは不十分です。
また、「同じ時間帯だった」という理由だけで、別々の接続をつなぐこともありません。
資料に記録されている条件を確認し、対応関係を説明できる区間だけを整理します。
■ 普通のアクセスログ解析との違いは?
通常のアクセスログ解析は、要求先URL、回数、HTTPメソッド、応答状態などから、不審な要求の候補や発生状況を整理します。
一方、接続・NAT記録の照合は、通信の接続情報と変換対応記録を使い、中継前後の関係を調べるものです。
今回のサービスに必要な送信元ポートやNATの対応情報が、一般的なアクセスログには含まれていない場合があります。
そのため、通常のaccess.logを送れば、どのような環境でも接続経路を照合できるわけではありません。
URL・IP一覧・アクセス件数だけで足りるかを判断せず、調査目的に必要な項目が記録されているかを、受注前に確認します。
■ 記録が一致したら、攻撃者や侵入成功が分かる?
いいえ。接続項目の一致と、人物特定・侵入成功の判断は別です。
このサービスで確認するのは、提供された記録の間に、どのような対応関係があるかという点です。
通信が許可された記録、ログインが成功した記録、ファイルが変更された記録は、それぞれ確認している出来事が異なります。
例えば、Windowsのイベント5156は、Windows Filtering Platformが通信を許可したことを記録するものです。その記録だけを「第三者が侵入した証拠」と扱うことはできません。
操作した人物や不正行為の有無を判断するには、目的に応じた別の資料や調査が必要です。本サービスは、攻撃者本人、侵入成功、原因となった脆弱性を確定するものではありません。
参考:Microsoft Learn「イベント5156」
■ 資料不足や時刻のずれがある場合は、どうなる?
根拠が不足する区間は無理につながず、照合を止めた理由を報告します。
例えば、中継の対応記録がない、候補が複数ある、時計のずれを判断する根拠がない場合は、どれか一つを推測で選びません。
時刻補正を行う場合も、機器の設定や管理者が確認した記録など、根拠を確認して扱います。一致させるために時刻を書き換えることはありません。
【説明用の架空例】
接続先サーバーの記録と、一つ目のNAT機器の変換記録は対応しました。しかし、その先の中継機器の記録は提供されていません。
この場合は、「提供資料では中継1段の対応を確認。その先は記録不足のため未確認」と整理します。
これはGMO事案の実際の解析結果ではなく、報告方法を説明するための架空例です。
調査の価値は、必ず経路を最後までつなぐことだけではありません。「どこまで確認できたか」「どこで止まったか」「何が追加で必要か」を明確にすることにもあります。
■ 依頼する前に、どんな資料を準備すればよい?
最初の相談では、ログ本体ではなく、調査目的と資料の概要をお知らせください。
確認したいのは、対象機器、調査期間とタイムゾーン、接続記録とNAT・中継対応記録の有無、資料の形式・件数・容量、時計補正の根拠です。
原本は変更せず保管し、共有に使うコピーは必要項目と受け渡し方法を合意してから準備します。
パスワード、Cookie値、認証トークン、不要な個人情報を、そのまま相談欄へ送らないでください。
開始時の受付は、指定された列を持つ所定CSVです。EVTX、PCAP、画像、PDF、任意のCSVを、そのまま直接解析する受付ではありません。
NAT機器や中継サービスの記録が手元にない場合は、管理者・保守担当者など、正当な権限を持つ担当者へ資料の有無を確認してください。当方が第三者の非公開ログを自動取得するものではありません。
参考:OWASP「Logging Cheat Sheet」、本サービスの受付条件
■ 接続・NAT記録の照合サービスでは何を依頼できる?
ココナラで「接続・NAT記録を照合し不足資料を整理します」を出品しています。
NAITTER PHP CHECKを使用した照合に加え、入力内容の確認、提供元記録との読み合わせ、結果の解説、日本語PDFレポートの作成を行います。
レポートでは、確認できた範囲と根拠、照合を止めた理由、未確認事項、不足する資料を整理します。
「どの機器の、どの期間の、どの記録を追加で確認すればよいか」を管理者や保守担当者へ説明するための資料として、ご活用いただけます。
提供するのは記録の照合と説明であり、経路特定を必ず成功させる成果保証ではありません。
■ 費用と基本受付範囲は?
基本料金は15,000円です。
対象はサーバー1台、事前に合意した7日以内の1期間です。所定CSVに含まれる接続記録20件、NAT・中継対応記録100件までを基本範囲とします。
資料のCSV・JSON整形は、1形式・200行以内かつ1MiB以内で、追加5,000円です。対応可能な項目を整理し、不足項目は推測で作成しません。
整形できる行数と、基本料金で照合する件数は別です。追加期間や件数超過、複数形式への対応は、資料を確認してお見積りします。
資料の状態、合計金額、納期、納品範囲にご同意いただいてから進めます。
※料金・条件は2026年11月1日時点の出品内容です。依頼時はサービスページの最新表示をご確認ください。
■ よくある質問
Q.GMOの事件について、犯人や侵入経路を特定してもらえますか?
本サービスはGMO事案の公式調査や、犯人特定を請け負うサービスではありません。正当に提供・解析を依頼できる記録を対象に、対応関係と不足資料を整理します。
Q.IPアドレスしか分かりませんが、依頼できますか?
接続・NAT照合には、IPだけでなくポート、時刻、通信方式、変換対応記録などが必要です。まずは資料の有無をご相談ください。IPしかない状態で、経路を特定できるものとして受注することはありません。
Q.NAT・中継記録がない場合も、料金がかかりますか?
購入前に対応できる範囲を確認します。不足資料の整理だけでも役立つと判断し、その作業内容と料金にご同意いただいた場合のみ受注します。
Q.VPNやTorの先まで追跡できますか?
匿名化を解除したり、保有していない第三者の記録を取得したりするサービスではありません。明示的な変換対応記録がある範囲で照合し、資料のない区間は未確認とします。
Q.不一致や未確認という結果でもレポートは出ますか?
はい。どの条件が一致しなかったか、どの資料が不足しているか、どこまで確認できたかを報告します。不一致を「通信がなかった」、未確認を「安全だった」とは扱いません。
■ GMO事案の被害相談と、有料の記録照合は分けてください
GMO事案のサービス利用、補償、被害に関する相談は、GMO側が案内する公式窓口をご確認ください。本サービスの購入は、公式相談や補償申請の条件ではありません。
また、GMOは、不審なサイトへのアクセスや、URL・掲載内容の転載・拡散を控えるよう呼びかけています。本記事でも、攻撃者とみられる者のサイトや流出情報へのリンクは紹介しません。
被害が進行している場合は、通常の照合レポートを待つだけにせず、管理者やインシデント対応担当者に連絡し、公式案内に沿って対応してください。
本サービスには、緊急封じ込め、マルウェア駆除、設定変更、復旧作業は含まれません。
出典:GMO「お客様へのご案内」(2026年10月30日)
■ まとめ|IPの一致ではなく、記録の対応関係を確認する
サイバー攻撃に関する情報に接したときは、「IPが分かった」「通信が記録されていた」という事実と、「人物や侵入経路が特定できた」という判断を分けることが重要です。
接続・NAT記録の照合では、必要な項目と時刻、変換前後の対応を確認し、分かる範囲と分からない範囲を整理します。
自社・管理下の環境について、「手元の記録からどこまで確認できるか」「追加で何を集めればよいか」を整理したい方は、見積り相談からお問い合わせください。
初回は調査目的・対象機器・期間・資料の有無をお知らせいただければ結構です。ログ本体や認証情報は、共有方法をご案内するまで送らないでください。
【サービス詳細・見積り相談】
接続・NAT記録を照合し不足資料を整理します
■ 参考資料
GMOインターネットグループ/GMOインターネット
・「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報、2026年10月22日)
・「お名前.com デスクトップクラウド」への不正アクセスに関するお客様へのご案内(2026年10月30日)
IETF/RFC Editor
・RFC 3022:Traditional IP Network Address Translator
・RFC 6302:Logging Recommendations for Internet-Facing Servers
・RFC 6888:Common Requirements for Carrier-Grade NATs
Microsoft Learn
・イベント5156:Windows Filtering Platformによる通信許可の記録
OWASP
・Logging Cheat Sheet
ココナラ
・「接続・NAT記録を照合し不足資料を整理します」(サービスID:4481886)
公表情報は調査の進展により更新される可能性があります。一般的な技術解説と、GMO事案について公表された事実、本サービスで対応する作業範囲は区別してご確認ください。