2026年10月21日、PHPの重大な脆弱性2件(CVE-2026-109618・CVE-2026-109619)を修正したバージョンが公開されました。認証を必要としないリクエストのみで、サーバー上で任意のプログラムを実行されるおそれがある脆弱性です。
VPSや自社サーバーでPHPを運用している場合、更新はご自身で実施する必要があります。更新の手順が分からない方やサイトの停止が心配な方に代わり、更新作業を代行します。
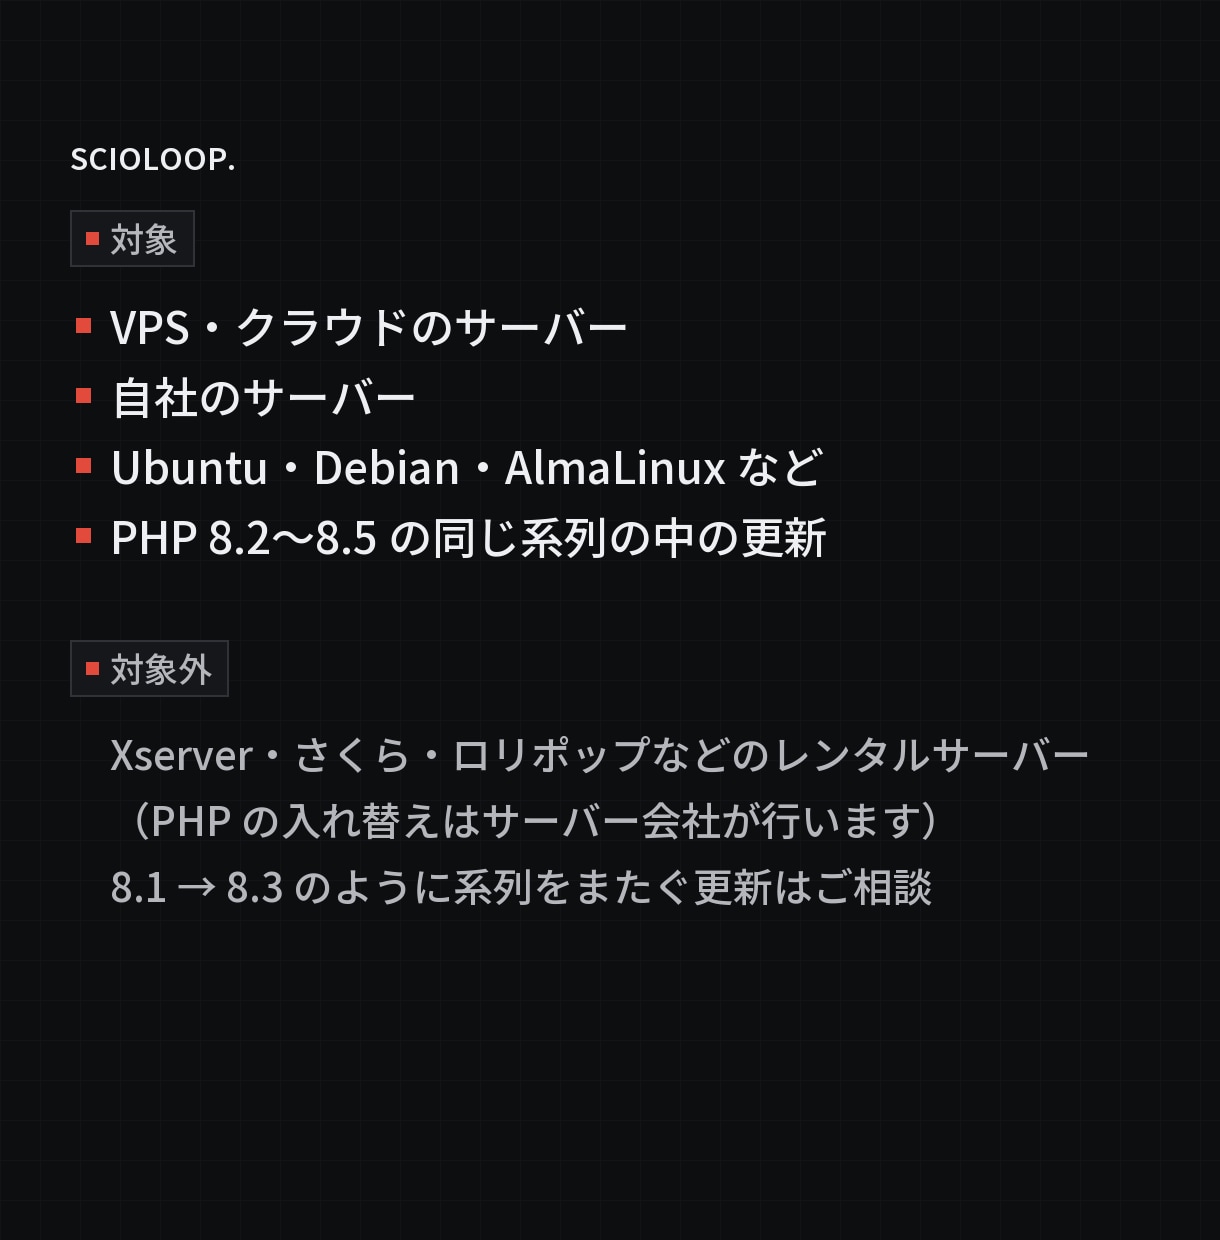
【対象環境】
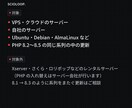
・VPS・クラウドサーバー・自社サーバー(Ubuntu・Debian・AlmaLinux・Rocky Linuxなど)
・PHP 8.2〜8.5を同一系列の修正版へ更新する場合(例 8.3.35 → 8.3.36)
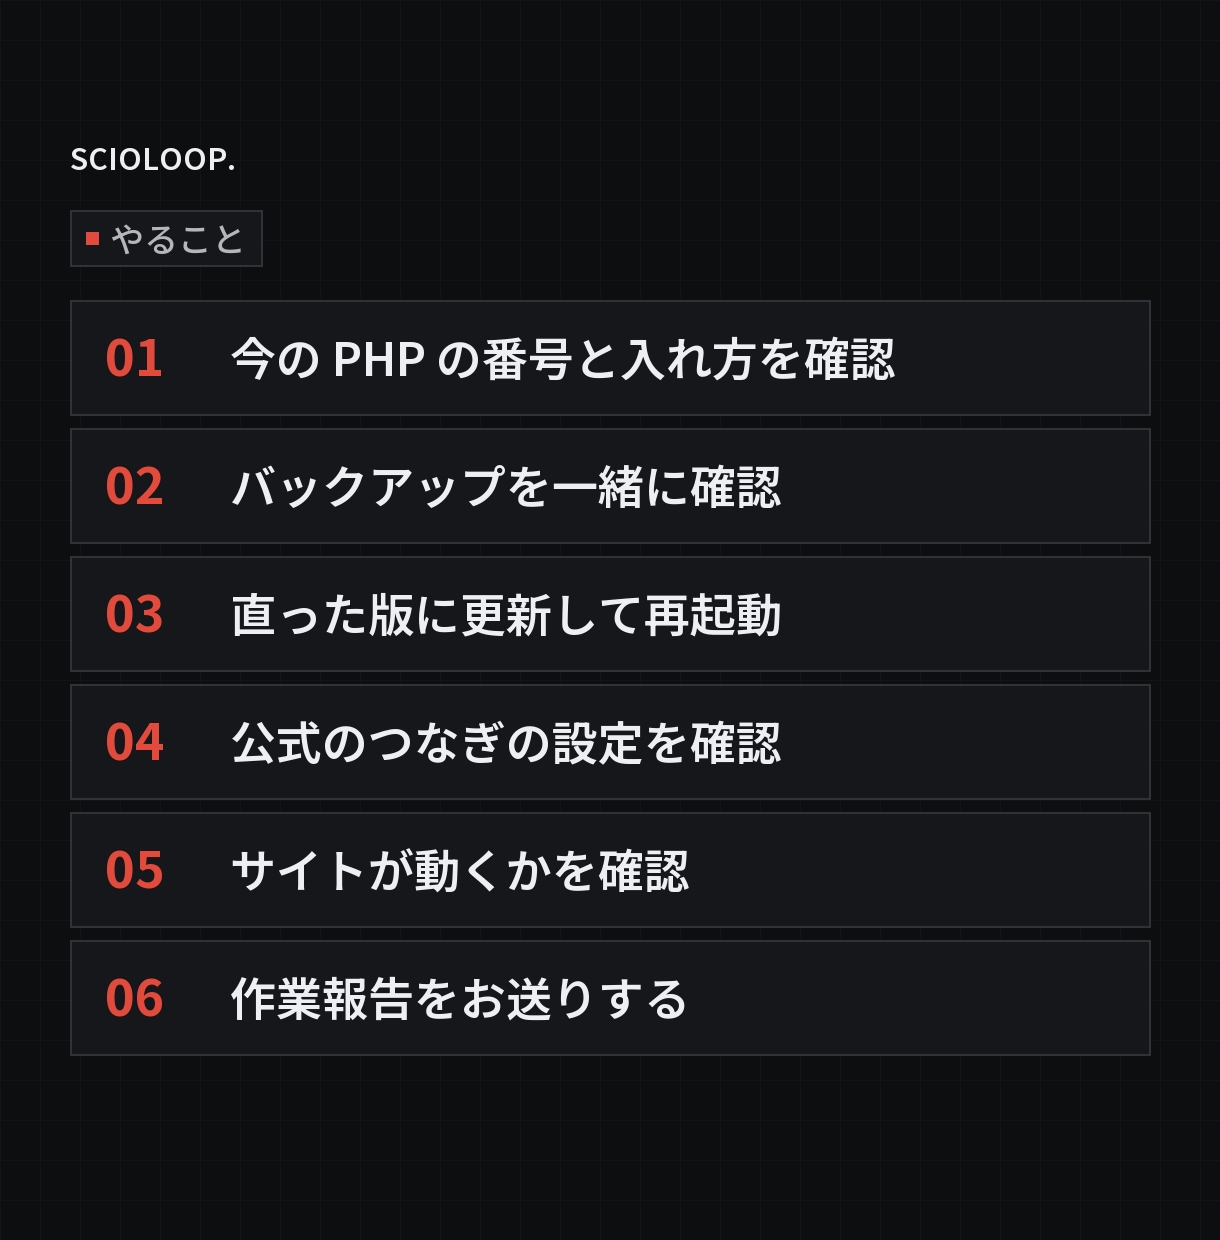
【作業内容】
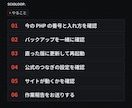
1. 現在のPHPのバージョンとインストール方法を確認します
2. バックアップの有無をお客様と確認します
3. 修正版(8.5.12・8.4.27・8.3.36・8.2.35以降)へ更新し、PHPを再起動します
4. PHP公式の告知に記載された暫定対策の設定を確認します
5. サイトのトップページと主要画面の動作を確認します
6. 作業内容と更新前後のバージョンを記載した作業報告書を提出します
【作業の流れ】
1. ご購入前に、サーバーの種類(VPS事業者名など)・OS・現在のPHPのバージョンをメッセージでお知らせください
2. 対応の可否と作業日時をご連絡します
3. 作業用の一時アカウントを発行いただき、作業を実施します
4. 作業完了後、当該アカウントを削除してください
【対象外】
・Xserver・さくら・ロリポップなどのレンタルサーバー(PHPの更新はサーバー事業者が実施します)
・8.1 → 8.3のように系列をまたぐ更新(アプリケーションの動作確認が必要なため、別途ご相談ください)
ご購入前に、サーバーの種類(VPS事業者名など)・OS・現在のPHPのバージョンをメッセージでお知らせください。対象外の場合はその旨をご連絡します。
作業には作業用の一時アカウントが必要です。作業完了後に削除してください。