Webサイトやブログを運営するうえで、注意したいのがPHPのセキュリティー問題です。
PHPは、WordPressをはじめ、多くのWebサイトで利用されているプログラミング言語です。サイトの表示やお問い合わせフォーム、データベースとの連携など、さまざまな機能を裏側で支えています。
しかし、PHPに脆弱性が見つかった場合、Webサイトの改ざんや情報漏えいなど、深刻な被害につながる可能性があります。
2026年10月21日には、PHPのセキュリティーアップデートが公開されました。重大な脆弱性が悪用されると、第三者による不正なコードの実行などにつながるおそれがあるため、対象となる環境では速やかな対応が重要です。
今回は、PHPのセキュリティー問題で何が起こるのか、どのような危険があるのか、そして利用者が取るべき対策について解説します。
PHPのセキュリティー問題とは?
PHPのセキュリティー問題とは、PHP本体や、PHPを使って開発されたプログラムに存在する弱点を悪用され、不正な操作や情報の取得などを許してしまう問題です。
こうした弱点を「脆弱性」と呼びます。
脆弱性は、プログラムの設計や処理の不備などによって発生します。開発者が問題を発見すると、修正プログラムを公開することがあります。
そのため、PHPを利用する場合は、Webサイトが正常に表示されているかどうかだけでなく、セキュリティー修正が適用されているかを確認することが重要です。
PHPの脆弱性で何が起こるのか?
PHPの脆弱性が悪用されると、環境や脆弱性の種類によって、さまざまな被害が発生する可能性があります。
1. Webサイトの改ざん
攻撃者によってサイトの内容を書き換えられたり、不正なページを設置されたりする可能性があります。
企業や店舗のホームページが改ざんされれば、訪問者に不審な情報を表示してしまうだけでなく、サイトの信用にも影響します。
2. 個人情報や顧客情報の漏えい
Webサイトでは、問い合わせ内容やメールアドレス、会員情報などを扱うことがあります。
サーバーへの不正アクセスが成立すると、攻撃者にこれらの情報を取得されるおそれがあります。
被害の範囲は、サーバーの権限やデータの保存場所、アクセス制御の状態などによって異なります。
3. サーバーを不正利用される
脆弱性を悪用してサーバー上で不正なコードを実行されると、悪意のあるプログラムを設置されたり、別の攻撃の踏み台として利用されたりする可能性があります。
サイトの動作が重くなる、突然エラーが増える、見覚えのないファイルが作成されるといった異常が見られる場合は、注意が必要です。
ただし、こうした症状が必ずしもPHPの脆弱性によるものとは限りません。
4. サイトの停止や復旧費用の発生
被害が発生した場合、サイトの停止、原因調査、ファイルの修復、パスワードの変更などが必要になることがあります。
バックアップが不十分であれば、復旧に時間がかかる可能性もあります。
セキュリティー対策は、攻撃を防ぐだけでなく、被害が起きた場合の影響を小さくするためにも重要です。
PHPのセキュリティー問題を防ぐための対策
PHPの脆弱性によるリスクを減らすためには、日頃から適切な管理を行うことが大切です。
1. PHPのバージョンを確認する
まず確認したいのが、現在使用しているPHPのバージョンです。
レンタルサーバーの管理画面などから確認できることが一般的です。
利用中のバージョンが脆弱性の影響を受ける場合は、修正が適用されたバージョンへ更新しましょう。
2026年10月21日に公開された修正版には、PHP 8.5.12、8.4.27、8.3.36、8.2.35があります。
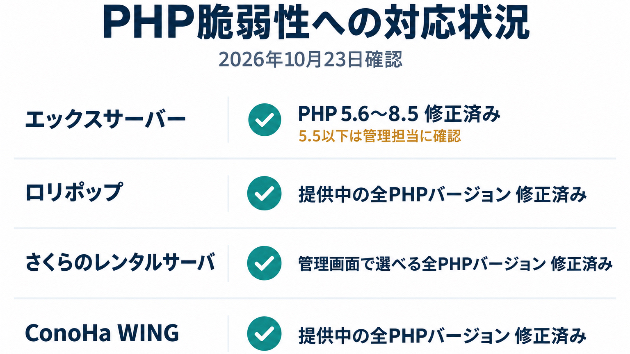
ただし、バージョン番号だけで安全性を判断できるとは限りません。サーバー会社などが独自に修正を適用している場合もあるため、利用環境の公式案内も確認してください。
また、サポートが終了したPHPのバージョンを使っている場合は、サポート中のバージョンへの移行を検討する必要があります。
2. WordPress本体やプラグインを更新する
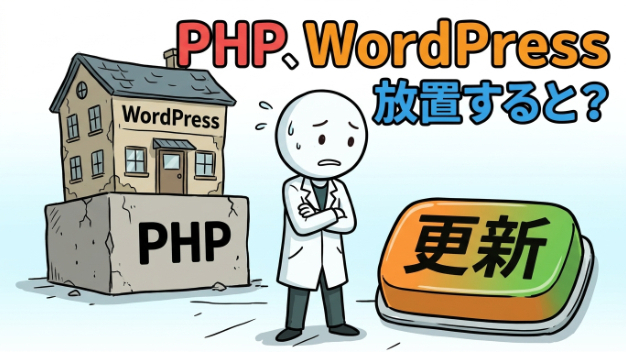
WordPressを利用している場合は、WordPress本体、テーマ、プラグインも適切に更新しましょう。
これらに脆弱性が存在すれば、PHP本体を更新していても、別の経路から攻撃を受ける可能性があります。
特に、長期間更新されていないプラグインや、開発元による保守が終了したテーマには注意が必要です。
更新前にはバックアップを取得し、更新後にサイトの表示やお問い合わせフォームなどが正常に動作するか確認しましょう。
3. 定期的にバックアップを取る
万が一、サイトが改ざんされたり、正常に動作しなくなったりした場合に備え、Webサイトのファイルとデータベースを定期的にバックアップしましょう。
バックアップはサイト本体とは別の場所に保管し、必要なときに復元できることも確認しておくと安心です。
なお、バックアップだけでは不正アクセスを防げません。ソフトウェアの更新など、予防策と組み合わせることが重要です。
4. 不要なプラグインや古いプログラムを削除する
利用していないプラグインや古いプログラムを放置すると、管理すべき対象が増え、脆弱性への対応漏れにつながる可能性があります。
不要なものは削除し、必要なものについても定期的に更新状況を確認しましょう。
5. パスワードとアクセス権限を管理する
PHPの脆弱性対策だけでなく、管理画面のアカウント管理も重要です。
推測されにくいパスワードを設定し、複数のサービスで同じパスワードを使い回さないようにしましょう。
可能であれば、多要素認証も導入すると、不正ログインのリスクを減らせます。
また、管理者権限を必要以上に多くのユーザーへ付与しないことも大切です。
WordPressを使っている人は注意が必要
WordPressはPHPを利用して動作するため、PHPの脆弱性と無関係ではありません。
ただし、PHPに脆弱性が見つかったからといって、すべてのWordPressサイトが必ず被害を受けるわけではありません。
実際のリスクは、使用しているPHPのバージョン、サーバー環境、脆弱性の影響を受ける機能が有効になっているかなどによって変わります。
重要なのは、「WordPressが最新だから安全」「レンタルサーバーを利用しているから安心」と決めつけないことです。
PHP本体とWordPress関連ソフトウェアの両方を確認し、それぞれに必要なセキュリティー対策を行いましょう。
PHPを更新すれば完全に安全なのか?
PHPを修正版へ更新することは重要ですが、それだけでWebサイト全体の安全性が保証されるわけではありません。
Webサイトの安全性は、PHP本体だけでなく、サーバーの設定、WordPress、プラグイン、テーマ、アカウント管理など、複数の要素に左右されます。
例えば、PHPを更新していても、管理者パスワードが漏れていれば不正ログインを許す可能性があります。
反対に、パスワードを複雑にしていても、PHP本体に重大な脆弱性が残っていれば、別の経路から攻撃される可能性があります。
そのため、特定の対策だけに頼らず、複数の観点から継続的に管理することが必要です。
まとめ:PHPのセキュリティー対策は後回しにしない
PHPのセキュリティー問題は、Webサイトを運営するうえで見過ごせないリスクです。
脆弱性が悪用されると、Webサイトの改ざん、情報漏えい、サーバーの不正利用など、深刻な被害につながる可能性があります。
特に重大な脆弱性が公開された場合は、対象となる環境かどうかを確認し、必要な修正を速やかに適用することが重要です。
PHPを利用している場合は、次の3点を確認しましょう。
・PHPのバージョンとセキュリティー修正の適用状況
・WordPress本体、テーマ、プラグインの更新状況
・定期的なバックアップとアカウント管理
Webサイトが正常に動いていることと、安全に運営できていることは同じではありません。
脆弱性の情報を定期的に確認し、必要な更新や対策を継続することが、サイトと利用者の情報を守るための基本です。