【こんな状況ではありませんか?】
・PHPの脆弱性情報が出たのに、社内に対応できる人がいない
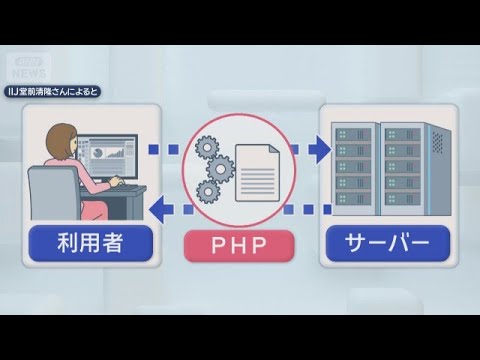
レンタルサーバーの一部では、PHPの更新やセキュリティパッチの適用を事業者が行ってくれます。しかし、VPS、AWS・Azureなどのクラウド、自社サーバーでは、その作業はすべて運用者の責任です。
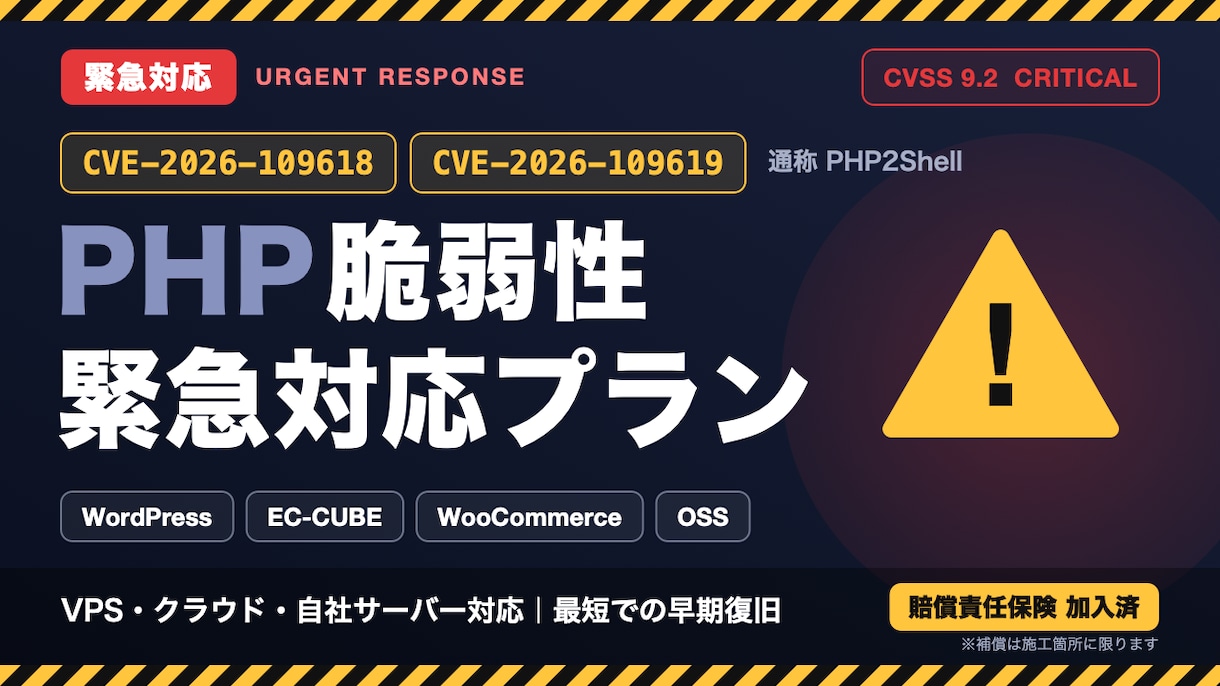
本プランは、このように「管理者がいない」環境で起きた緊急事態に、すぐに対応して業務を立て直すためのサービスです。
【対応内容】
①初動調査
ログ・バージョン・改ざんファイルを確認し、影響範囲を特定します。
②被害拡大の防止
一時的なメンテナンス表示、不正アカウントやバックドアの除去、認証情報の変更をご案内します。
③アップデートと互換性の修正
PHP・CMS本体・プラグイン・モジュールを更新し、動かなくなったコードを修正します。
④動作確認
表示、操作画面など、業務に欠かせない流れを確認します。
⑤報告と再発防止
作業報告書を提出し、今後の保守方針をご提案します。
▼対応できる環境の例
WordPress/WooCommerce/EC-CUBE/Moodle/Laravel製の独自システム ほか
【対応者について】
・フリーランスエンジニアとして、EC-CUBE・Magento・PrestaShop・WooCommerceのECサイト導入や、WordPress・Drupal・Moodleの導入と運用を支援してきました。
・オンプレミスからクラウドへの移行、SSOの導入、社内システムの構築など、サーバー基盤まで含めて対応した経験があります。
・現在もWebサービス企業のフルスタックエンジニアとして、性能改善や機能開発に携わっています。
・保有資格:基本情報技術者、AWS認定ソリューションアーキテクト – アソシエイト
・早稲田大学 基幹理工学部 情報理工学科を卒業。現在は社会人大学院生として研究を続けています。
・教育の現場で活動してきた経験を活かし、専門用語をかみ砕いて「何が起きていて、何をしたのか」をご説明します。
【万が一に備えて:賠償責任保険に加入しています】
フリーランス向けの賠償責任保険(大手損害保険会社2社による共同保険)に加入しています。納品物の瑕疵や情報漏えいといった、業務上のミスによる損害賠償も補償の対象です。
▼補償の対象となる範囲
・補償の対象は、当方が施工した箇所に起因する損害に限ります。
・次のものは対象外です。
-施工前から存在した不具合・改ざん・情報漏えい
-施工範囲外のテーマ・プラグイン・サーバー設定
-施工後にご依頼者さまや第三者が加えた変更
-未公開の脆弱性(ゼロデイ)など、当方の作業に起因しない事象
【ご依頼の流れ】
①お問い合わせ
状況・サイトURL・サーバーの種類をお知らせください。
②ヒアリングとお見積り
必要に応じて秘密保持契約(NDA)を結びます。
③施工範囲の合意
作業箇所を書面で確定します。
④バックアップ取得と作業
作業前の状態をいつでも戻せるようにしてから着手します。
⑤動作確認と報告
報告書をお渡しして完了です。
「今まさにサイトが止まっている」「改ざんされているかもしれない」――その段階でご相談ください。原因が分からなくても大丈夫です。まずは現状の確認から一緒に始めます。
まずは状況が把握いたします。
システムについて可能な限り状況を理解されている方をご用意ください。
事前面談時に対応不要と判断した場合には、代金は頂戴しません。
脆弱性対応を緊急で多くの方にお届けしたく提供するプランですので、面談時に緊急性を判断してお断りする場合がございます。予めご了承ください。