「うちは小さな会社だから、サイバー攻撃なんて関係ない」
そう思っていませんか?
サイバー攻撃と聞くと、大企業や金融機関、IT企業が狙われるイメージがあるかもしれません。
しかし、今では多くの中小企業でも、顧客管理、受発注、売上管理、給与計算などにパソコンやインターネットを利用しています。
もし明日、会社のパソコンや業務システムが突然使えなくなったら、どうなるでしょうか。
今回は、実際に発生したサイバー攻撃の事例を紹介しながら、BCP(事業継続計画)との関係について考えてみたいと思います。
■ アサヒグループで実際に起きたサイバー攻撃
2025年9月29日、アサヒグループホールディングスは、サイバー攻撃によるシステム障害の発生を公表しました。
この攻撃によって、国内グループ会社の受注・出荷業務やコールセンター業務が停止しました。
原因となったのは、ランサムウェアと呼ばれる悪意のあるプログラムによる攻撃です。
ランサムウェアとは、パソコンやサーバー内のデータを暗号化して使えなくするなどし、復旧や情報の非公開と引き換えに金銭を要求する攻撃手法です。
アサヒグループでは、その後、手作業での受注・出荷対応や、システムの段階的な復旧が進められました。
電子受発注システムによる受注が再開されたのは2025年12月。物流業務全体が正常化したのは2026年2月でした。
つまり、2025年9月に発生したサイバー攻撃が、翌年まで業務に影響を及ぼしたのです。
ここで考えたいのは、**大規模な工場や物流網を持つ企業でも、システムが使えなくなると事業に深刻な影響が出る**ということです。
■ サイバー攻撃は、今や重要な経営リスク
情報処理推進機構(IPA)が公表した「情報セキュリティ10大脅威 2026」では、組織向けの脅威として次の項目が上位に挙げられています。
第1位:ランサム攻撃による被害
第2位:サプライチェーンや委託先を狙った攻撃
第3位:AIの利用をめぐるサイバーリスク
特に注目したいのは、第2位の「サプライチェーンや委託先を狙った攻撃」です。
これは、自社が直接攻撃を受けていなくても、取引先や委託先の被害によって事業に影響が及ぶ可能性があることを示しています。
例えば、商品の仕入れ先が攻撃を受けて出荷できなくなったら。
配送会社のシステムが止まったら。
利用しているクラウドサービスが停止したら。
自社のセキュリティ対策だけでは、解決できない問題もあります。
■ あなたの会社のパソコンが全て使えなくなったら?
少し想像してみてください。
ある月曜日の朝。
従業員が出社すると、会社のシステムにログインできません。
顧客情報も確認できない。
受注データも開けない。
請求書も発行できない。
社内メールも使用できない。
IT担当者に連絡しても、すぐに復旧できるか分からない。
そんな状況になったとしたら、あなたの会社は何を優先しますか?
ここで必要になるのがBCPの考え方です。
BCPは地震や台風など、自然災害のためだけに作るものではありません。
サイバー攻撃によって業務システムが停止した場合にも、重要な事業をどう継続するかを決めておくことが重要です。
■ セキュリティ対策とBCPは何が違う?
この2つは似ているようで、役割が異なります。
セキュリティ対策は、サイバー攻撃を防いだり、被害を抑えたりするための取り組みです。
例えば、ウイルス対策ソフトの導入、多要素認証の設定、システムの更新、不審なメールへの注意などが挙げられます。
一方、BCPでは、攻撃を受けてしまった場合に、どのように事業を継続・復旧するかを考えます。
例えば、次のような内容です。
・受注システムが停止したら、代わりに何を使うのか
・顧客や取引先には誰が連絡するのか
・重要業務をどの順番で復旧するのか
・従業員への指示をどのように伝えるのか
・復旧までの資金繰りをどうするのか
・安全が確認できるまで、どのシステムの利用を停止するのか
つまり、セキュリティ対策は被害を防ぐための備え、BCPは被害が発生した後も事業を守るための備えという違いがあります。
実際には両方を組み合わせることで、企業の対応力を高めることができます。
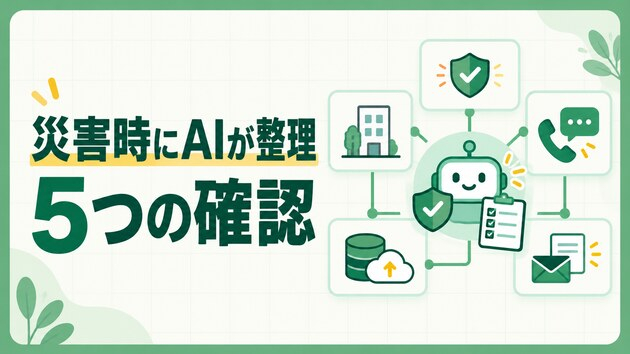
■ 中小企業が考えておきたい5つの対応
サイバー攻撃に備えるためには、専門的なセキュリティ対策だけでなく、経営者として決めておくべきことがあります。
① システムが使えない場合の代替業務を決める
受注や顧客対応など、重要な業務について代替手段を考えておきます。
ただし、感染が疑われる端末やデータを安易に使用すると被害が広がる可能性があるため、専門家による確認も必要です。
② 緊急時の責任者を決める
サイバー攻撃が疑われる場合、誰が対応を判断するのかを明確にします。
IT担当者だけでなく、経営者や管理職も関与する体制が重要です。
③ データのバックアップと復旧方法を確認する
バックアップを取っているだけでなく、実際に復元できるか、バックアップ自体が攻撃を受けないかを確認しておきます。
④ 顧客・取引先への連絡体制を整える
業務停止による納期遅延やサービス停止が発生した場合、迅速で正確な情報提供が必要です。
⑤ 定期的に訓練する
「明日、システムがすべて停止したら?」という状況を想定し、対応手順を確認しておくことも有効です。
一度作成した計画を保管するだけでなく、実際に使える状態にしておくことが大切です。
■ BCPはIT担当者だけの仕事ではない
サイバー攻撃というと、IT部門の問題だと考えられがちです。
しかし、システムが停止すると、営業、製造、物流、経理など、会社全体に影響が及ぶ場合があります。
そのため、IT担当者が技術的な復旧を進める一方で、経営者は重要業務の優先順位や顧客対応、資金繰りなどを判断する必要があります。
サイバー攻撃は、単なるパソコンの故障ではありません。
会社の事業継続そのものに関わる経営リスクなのです。
■ 最後に:あなたの会社は、システムなしで営業できますか?
今や、パソコンやインターネットを一切使わずに事業を運営している会社は少ないのではないでしょうか。
業務のデジタル化が進むほど、便利になる一方で、システムへの依存も高まります。
自然災害と同じように、サイバー攻撃も発生時期を正確に予測することは困難です。
だからこそ、被害を防ぐためのセキュリティ対策に加えて、万が一の場合の事業継続を考えておく必要があります。
現在、ココナラにて、中小企業・個人事業主様向けのBCP作成支援サービスを提供しています。
自然災害だけでなく、事業内容に応じたシステム停止や情報管理上のリスクも整理し、重要業務の継続・復旧を検討するお手伝いをしています。
「自社のBCPを見直したい」
「システムが止まった場合の対応を考えたい」
「ひな形ではなく、実際の業務に合った計画を作りたい」
そのような方は、ぜひ一度ご相談ください。
会社を止めるのは、地震や台風だけではありません。
そして、会社を守るための備えも、防災用品を揃えることだけではないのです。
▼ BCP作成支援サービスはこちら
---
【参考資料】
・アサヒグループホールディングス「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」(2026年2月18日)
・情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」
・警察庁「ランサムウェア被害防止対策」
※本記事は公表資料をもとに、事業継続の観点から一般的な対策を解説したものです。