「重大な脆弱性が見つかりました。すぐ更新してください」
こういう知らせは、いつも突然やってきます。誰が見つけて、どうして急に言われるのか。流れを知っておくと、次に同じ知らせが来たときに慌てずに済みます。
壁のひびを、先に大工さんにだけ伝える
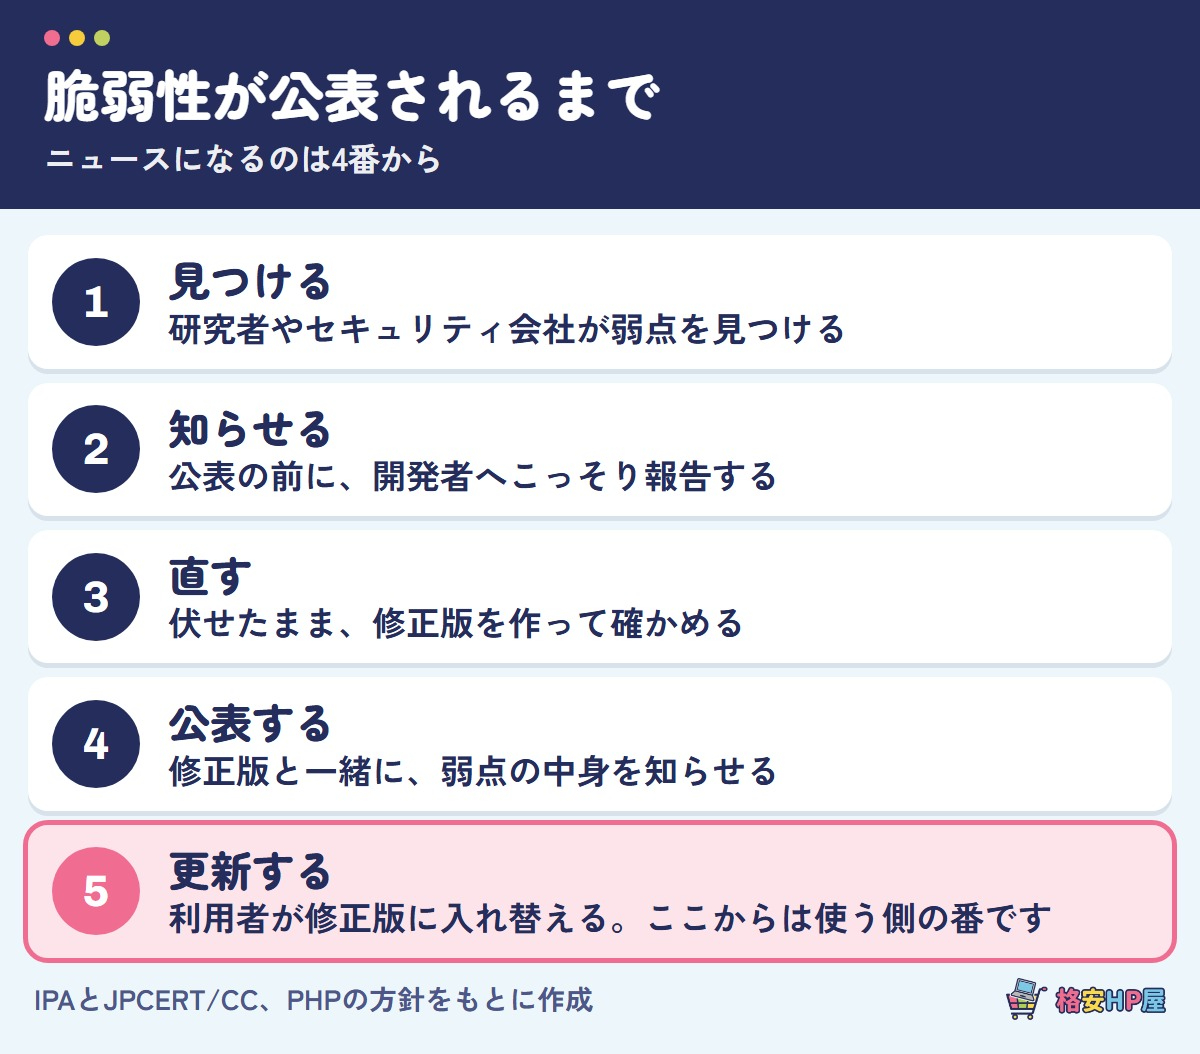
脆弱性(ソフトの弱点)の多くは、見つけた人が作った人へこっそり知らせて、直ってから公表されます。
壁のひびを見つけた人が、まず大工さんにだけ伝えて、直してから「ここにひびがありました」と知らせる。そんなイメージです。直す前に大声で言えば、泥棒にも聞こえてしまいますから。
この進め方は「協調的な開示」と呼ばれています。
見つけるのは誰か
セキュリティの研究者や会社、ソフトを作っている人たち自身です。最近はAIを使って探す取り組みも出てきました。
2026年10月のPHPの脆弱性は、セキュリティ会社のCalifとWizが、8月にそれぞれ別に見つけて報告したと報じられています。Califの発見は、AIを使ったものだったそうです。原因のコードは10年以上前までさかのぼるとみられていて(セキュリティ会社の推定)、長く使われてきたソフトにも弱点は残っているんですね。
報告から公表まで
日本にも同じ考え方の仕組みがあります。「情報セキュリティ早期警戒パートナーシップ」といって、2004年から続いています。IPAが届出を受け付けて、JPCERT/CCが開発者と公表の日を調整します。
2026年3月末までに届いた報告は20,065件。そのうちウェブサイトの弱点が13,535件で、約7割を占めます。
今回のPHPの場合は、8月の報告から公表まで約70日かかりました。
公表された瞬間から、時計が動きます
公表は、利用者への「直し方ができました」という合図です。同時に、攻撃する側への合図にもなります。
修正の中身が公開されると、どこが弱かったのかの手がかりになるからです。更新は早いほど安全、と言われるのはこのためです。
見つけた人と開発者が2か月かけてつないできたバトンを、最後に受け取るのが利用者、というわけです。
ニュースに出てくる2つの言葉
CVEは、脆弱性ひとつひとつに付く世界共通の番号です。「CVE-2026-」のあとに数字が続く形をしています。
CVSSは、重さを0〜10点で表す物差しです。僕らは点数に合わせて、こんな感覚で当てています。
・9.0〜10.0(緊急):修正版が出たらすぐに
・7.0〜8.9(重要):早めに
・4.0〜6.9(警告):次の更新の機会に
・0.1〜3.9(注意):ふだんの更新で
ふだんから決めておくこと
知らせが来てから考えると、たいてい間に合いません。次の4つを決めておくと楽になります。
・使っているPHPとWordPressの番号、入れているプラグインを控えておく
・バックアップを定期的に取って、戻し方も確かめておく
・誰が、いつ更新するかを決めておく
・Search Consoleに登録して、Googleからの通知を受け取る
「誰が更新するか」で止まってしまう方は、僕らの保守も選択肢に入れてみてください。
出典:IPAとJPCERT/CCの「ソフトウェア等の脆弱性関連情報に関する届出状況」、PHP Foundationの説明ほか。2026年10月に確認した内容です。