ホームページの乗っ取りというと、狙われるのは大きな会社だけ、と思いがちです。でも攻撃する側が見ているのは、会社の名前や大きさよりも、弱点のある版のソフトです。
公開されている数字から、原因と防ぎ方を整理してみます。
日本の改ざんは増えています
JPCERT/CC(日本のセキュリティ事故の相談窓口)に報告されたWebサイトの改ざんは、2024年が246件、2025年が750件でした。2026年に入ってからも、1〜3月が90件、4〜6月が181件と続いています。
手口も手が込んできました。検索エンジンのロボットが来たときだけ海外のカジノの中身を出すもの、正規のサイトに偽のログイン画面を置くもの、検索から来た人を偽の通販サイトへ飛ばすもの。持ち主が普通に開いても気づかないことがあります。
入り口で多いのは2つ
IPAに届いた被害の原因を見ると、2023年と2024年は「古い版のまま、修正の未適用」、2025年は「IDとパスワードの管理の不備」がいちばん多くなっています。
古いまま
PHP、WordPress本体、プラグイン、テーマの更新をしていない状態です。作った人との保守が切れて、誰も更新していないこともよくあります。
弱いパスワード
ほかのサービスとの使い回し、短いパスワード、辞めた人のアカウントが残ったまま。
これに設定の不備(管理画面が誰からでも開ける、使っていないプラグインが入ったまま)が加わります。
WordPressの弱点は、9割がプラグインから
セキュリティを調べているPatchstackによると、2025年に見つかったWordPress関連の脆弱性は11,334件。そのうち91%がプラグイン、9%がテーマで、WordPress本体は6件でした。
本体だけ更新していても、入り口は残っているということです。使っていないプラグインは、止めるだけでなく消してください。
小さな会社も狙われます
弱点が公表されると、その版で動くサイトを機械で探して、見つけたところから順に試します。相手を選んでいるわけではないんです。
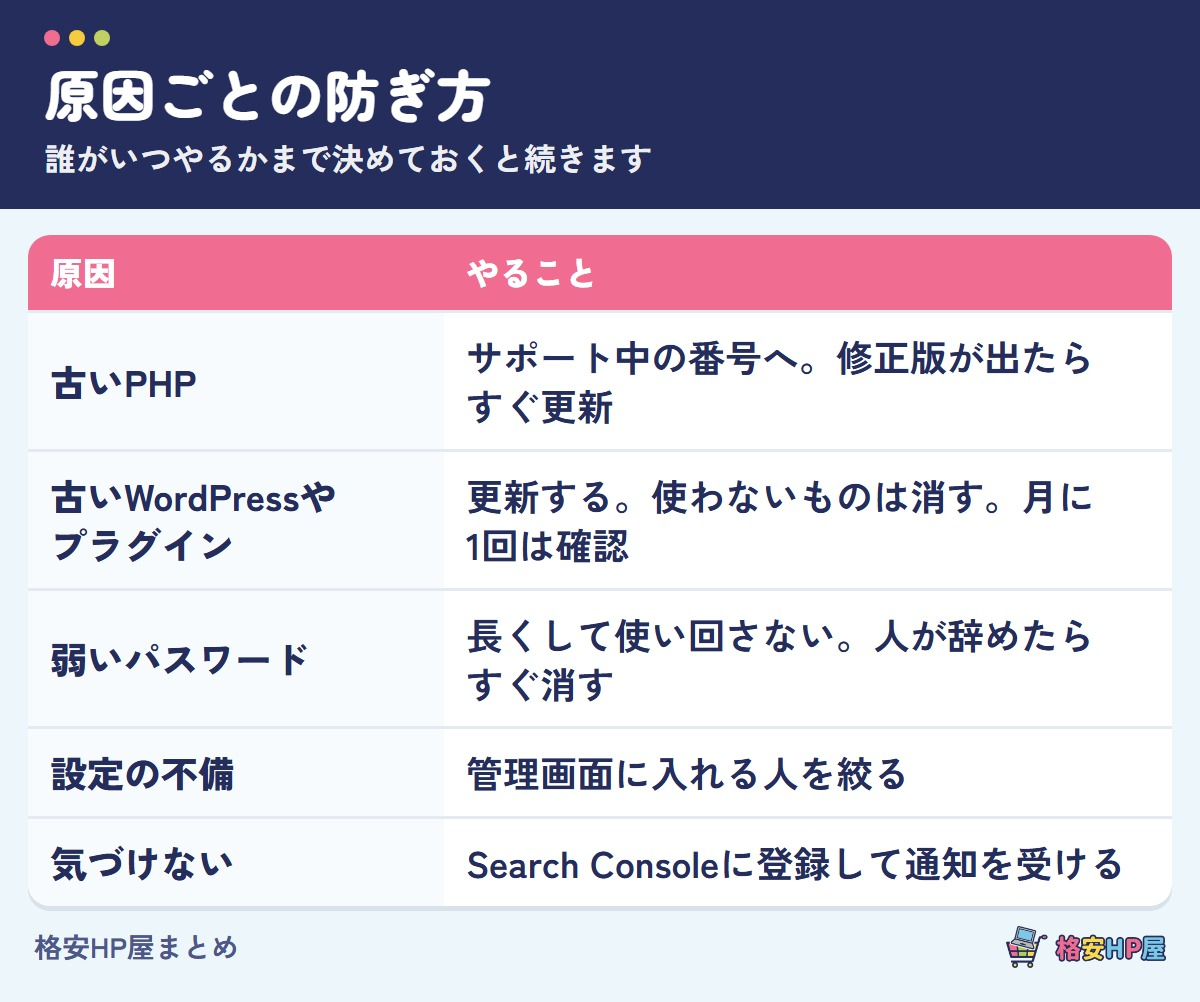
防ぎ方は、原因ごとに
難しいのは、やり方より続けることです。誰が、いつ、何をするかを決めておくと続きます。
「もう入られたかも」と思ったら
見覚えのないページがある、検索結果の説明文がおかしい、Search Consoleからセキュリティの通知が来た。そんなときは、むやみに消さず、パスワードを変えて専門家に相談してください。
任せるという手もあります
僕らのWordPress保守は月20,000円で、本体とプラグインの更新、サーバーのセキュリティチェック、定期バックアップが入っています。最低契約期間はありません。
不正アクセスをゼロにするお約束はできません。それでも「古いまま」の状態は減らせます。
出典:JPCERT/CC「インシデント報告対応レポート」、IPA「コンピュータウイルス・不正アクセスの届出状況」、Patchstackの公表データ。