2026年10月21日の夜11時ごろ、PHPの重大な脆弱性(セキュリティの弱点)を直す修正版が出ました。WordPressのサイトも対象です。
ニュースとしては少し落ち着いてきました。ただ、修正が入っているかどうかは、自分のサイトを見てみないと分かりません。「サーバー会社がやってくれたはず」と思っている方こそ、一度確かめてみてください。
何が起きたのか、ざっくり
弱点は2件で、深刻度はどちらも10点中9.2。いちばん上の「緊急」の区分です。
外からサーバーに命令を送り込まれて、勝手に動かされるおそれがあります。動かされると、ページの書き換えや偽のページの設置など、サイトを乗っ取られたのと同じことが起こりえます。
PHPで動くサイトは、ほぼすべてが対象です。米国のサイバーセキュリティの政府機関CISAも、すぐに更新するよう呼びかけました。
公開の時点では、悪用は確認されていないという発表でした。その後、米国のセキュリティ会社watchTowrが、10月21日から実際の悪用を観測したと書いています。
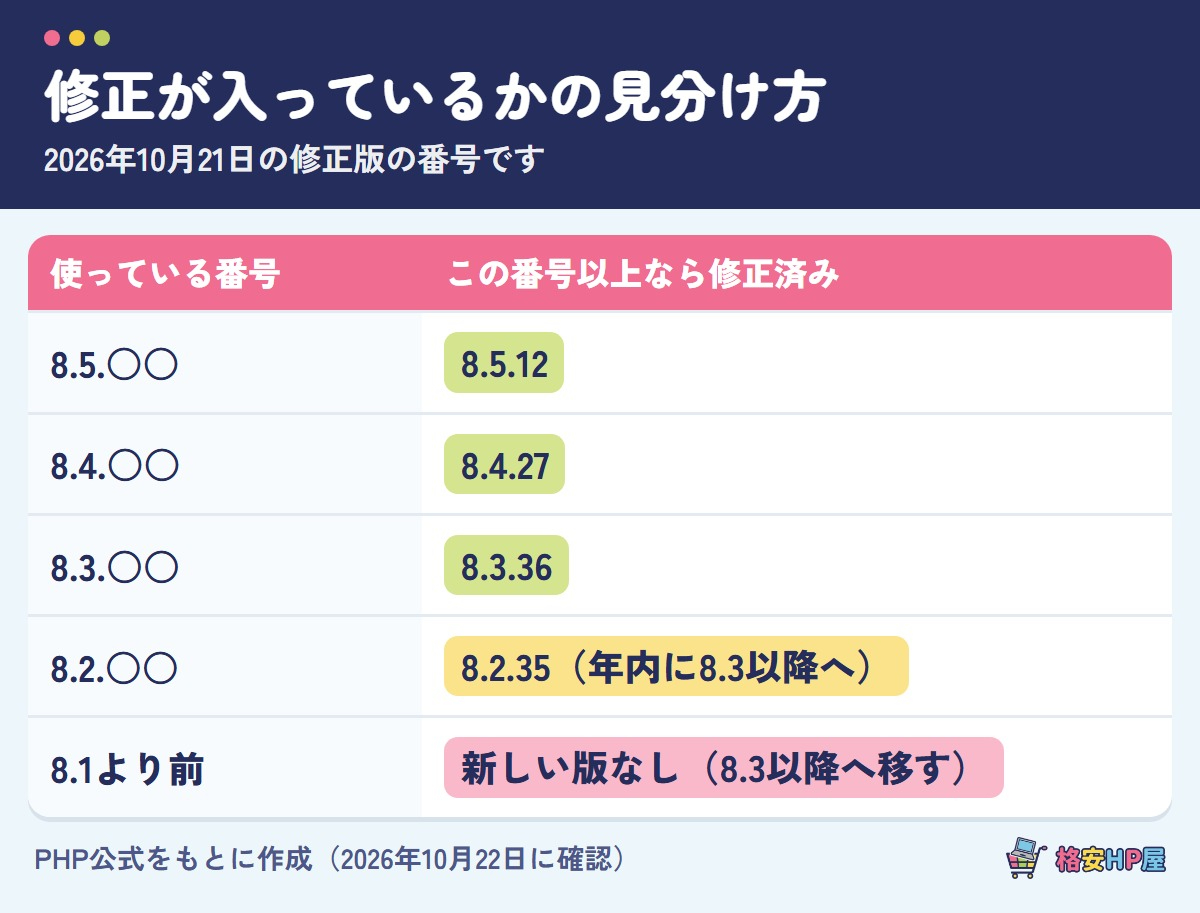
番号を見れば、直っているか分かります
WordPressの管理画面で「ツール」→「サイトヘルス」→「情報」→「サーバー」と進むと、PHPの番号が出ています。その番号を、下の表と見比べてください。
8.1より古い番号には、新しい版が出ていません。開発元は7.4、8.0、8.1向けにも最小限の修正を出しましたが、これはソースコードから自分で組み立てる人向けのものです。サーバー会社が古い番号に修正を当てていることもあるので、その場合は契約先に聞いてみるのが早いです。
やることは順番に
番号を確かめる
上の表のとおりです。
修正版にする
サーバー会社のお知らせを読みます。自動で入れてくれる会社もあれば、管理画面で番号を選び直す会社もあります。同じ系列の中の更新(8.3.35から8.3.36など)なら作りは変わらないので、表示が崩れることは少ないです。
表示とフォームを確かめる
トップページ、よく見られるページ、お問い合わせの送信を、パソコンとスマホで見ます。
8.2の方は、修正版にしたうえで、年内に8.3以降へ移る計画も立ててください。8.2は12月31日で安全の修正が止まります。
応急処置では足りません
開発元は、すぐ更新できない場合の設定の変え方も示しています。ただ、どれも不完全で、安全になるのは更新だけだと説明しています。しかもサーバー側の設定なので、レンタルサーバーの利用者には触れないことも多いです。
「うちは小さな会社だから狙われない」は通用しません。攻撃の多くは、弱点のあるサーバーを機械で探して、片っ端から試すものです。
僕らがやったこと
僕らは、保守を契約しているお客様のサイトと、これまでに作ったサイトのすべてを、修正版の公開から翌朝の10月22日9時30分までに更新しました。
こういうとき、誰が更新するのかが決まっているだけで、ずいぶん違います。決まっていないなら、今回をきっかけに決めておくのがおすすめです。
ココナラでは、WordPressの保守を月20,000円で引き受けています。最低契約期間はないので、落ち着くまでの間だけ使う形でも大丈夫です。
出典:PHP公式のお知らせ(2026年10月20日、21日)、CISAの注意喚起(10月21日)、JVN、IPA。いずれも2026年10月22日に確認した内容です。