サービス
サービスを探す
プロ人材を探す
仕事を探す
ブログを探す
サービス
サービスを探す
プロ人材を探す
仕事を探す
ブログを探す
購入・発注したい方
サービスを探す
プロ人材を探す
コンテンツを探す
ブログを探す
仕事・求人を投稿して募集
エージェントに人材を紹介してもらう
受注・働きたい方
出品する
単発の仕事を探す
継続 (時給/月給) の仕事を探す
エージェントに仕事を紹介してもらう
カテゴリ一覧
イラスト作成・漫画制作
デザイン制作
Webサイト制作・Webデザイン
動画編集・映像制作
集客・マーケティング相談
ビジネス代行・事務代行
音楽制作・ナレーション
IT相談・システム開発
ライティング・翻訳
コンサルティング・士業
生成AI活用・開発・制作
占い
悩み相談・カウンセリング
学習指導・資格・キャリア相談
住まい・美容・生活相談
オンラインレッスン・習い事
ハンドメイド制作
出張撮影・出張サービス
マネー・副業・アフィリエイト
弁護士検索・法律Q&A(法律相談)
サポート
はじめての方へ
ご利用ガイド
お困りのときは
ログイン
会員登録
サービスを探す
イラスト作成・漫画制作
デザイン制作
Webサイト制作・Webデザイン
動画編集・映像制作
集客・マーケティング相談
ビジネス代行・事務代行
音楽制作・ナレーション
IT相談・システム開発
ライティング・翻訳
コンサルティング・士業
生成AI活用・開発・制作
占い
悩み相談・カウンセリング
学習指導・資格・キャリア相談
住まい・美容・生活相談
オンラインレッスン・習い事
ハンドメイド制作
出張撮影・出張サービス
マネー・副業・アフィリエイト
プロ人材を探す
コンテンツを探す
ブログを探す
求人募集を投稿する
人材を紹介してもらう
仕事を探す
出品する
仕事を探す
仕事を紹介してもらう
出品する
仕事を紹介してもらう
求人募集を投稿する
人材を紹介してもらう
ブログを投稿
会員登録で10%割引クーポンを獲得!
会員登録で10%割引クーポンを獲得!
ココナラブログ
ホーム
ブログトップ
ブログ
IT・テクノロジー
パスワードの使い回しと2段階認証
記事
IT・テクノロジー
ZQTLab
2026/10/30 10:00
2026/10/30
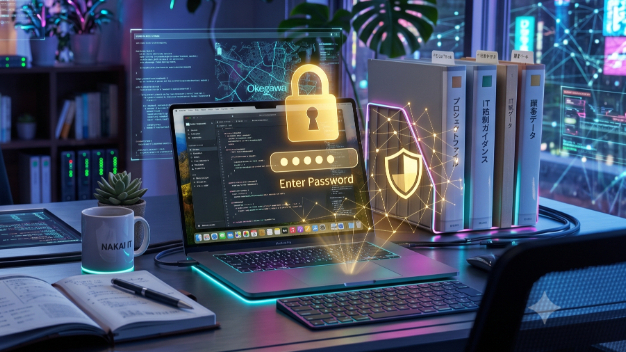
今日はパスワードの話です
お店や会社で使うサービス
いくつありますか
メール
ネットバンク
予約サイト
通販の管理画面
数えると
10を超えることも
珍しくありません
その全部に
同じパスワードを
使っていないでしょうか
使い回しが危ないのは
1か所から漏れると
全部が開くからです
どこかのサイトから
メールアドレスと
パスワードの組が漏れる
これは毎年のように
ニュースになります
漏れた組は
ほかのサイトでも
片っ端から試されます
リスト型攻撃
と呼ばれる手口です
使い回していると
自分が何もしていなくても
よそで漏れた分で
入られてしまいます
対策は大きく2つです
1つ目
サービスごとに
パスワードを変える
全部を覚えるのは
無理なので
覚えなくていい仕組みを
使います
ブラウザや
パスワード管理のアプリに
保存しておけば
長くてばらばらな
パスワードでも困りません
2つ目
2段階認証をオンにする
パスワードのほかに
スマホに届く番号や
アプリに出る番号を
入れて入る仕組みです
パスワードが漏れても
スマホがなければ
入れません
全部いっぺんに
やらなくても大丈夫です
順番をつけるなら
まずはメールです
ほかのサービスの
パスワードの再設定は
たいていメールに届きます
メールを取られると
そこから全部が
取られてしまいます
次にネットバンク
その次に
お金や個人情報を扱う
管理画面です
気をつけたいことも
いくつかあります
・2段階認証の番号は
人に教えない
「確認のため番号を」
と聞かれても答えません
・メールのリンクから
開いた画面で
番号を入れない
自分でブックマークから
開きます
・機種変更の前に
引き継ぎを確かめる
スマホを変えたら
入れなくなった
という話はよくあります
バックアップ用の
コードは紙で保管します
お店ならではの
話もひとつ
スタッフみんなで
1つのIDを共有している
これもよく見かけます
人が辞めたときに
パスワードを
変え忘れると
辞めた人が
入れるままになります
できれば1人1つの
IDに分けておく
分けられないなら
人が抜けたときに
必ず変える
これだけでも違います
ここからは
作る側の話です
ログインのある
仕組みを作るときは
最初から次のことを
入れておきます
・パスワードは
そのまま保存しない
元に戻せない形に
変えてから保存します
・何度も間違えたら
しばらく止める
・パスワードを
メールで送らない
再設定は期限つきの
リンクにします
・2段階認証を
選べるようにしておく
使う人が気をつけるのは
もちろん大事ですが
仕組みの側で
守っておけることも
たくさんあります
ココナラでは
予約や顧客管理など
ログインのある
業務の仕組みづくりを
出品しています
こういう守りの部分も
はじめから入れて作ります
次回は
また別の話を書きます
#セキュリティ
#パスワード
#業務効率化
#2段階認証
写真の位置情報を消してから載せる話
一覧に戻る
このブログを見た人にオススメ
本人確認でカードが読めなかった話
記事
IT・テクノロジー
ZQTLab
2026/10/26 10:03
根強く残る「パスワードの定期変更」と「記号・英数混在の強制」の信仰! 事故を防ぐ現在のパ...
記事
IT・テクノロジー
梶浦一毅|情報処理安全確保支援士
2026/10/24 14:14
Netflixが乗っ取られた…!勝手に最上位プランへ変更されていた話と、今回学んだセキュ...
記事
学び
HANA HAPPY 87
2026/08/30 23:52
AIツールを顧客へ渡す前に見落としやすい3つの確認
記事
IT・テクノロジー
West Fusion AI
2026/08/12 13:12
「定期変更」はもう古い!? 最新ガイドラインから学ぶ、本当に安全なパスワードポリシー
記事
IT・テクノロジー
Hiro_IT PCトラブル解決
2026/07/04 11:15