前回は会社の資産を会社が管理できているかという視点で、属人化や管理不足に関するテーマを取り上げました。
担当者のパソコンにしかデータがない。個人アカウントで管理している。管理者権限が一人へ集中している。こうした問題は比較的見つけやすいものです。
しかし実際の現場では、もっと気付きにくい問題があります。
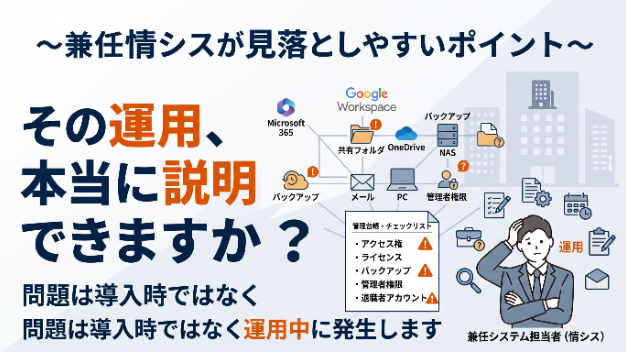
共有フォルダのアクセス権。退職者アカウント。バックアップ確認。業務委託先へ渡した権限。こうしたものは導入直後には問題ありません。しかし時間の経過とともに少しずつズレが発生し、気付いた時には誰も実態を説明できなくなっていることがあります。
私はこれまで多くの中小企業を見てきましたが、大きな問題の多くは高度なサイバー攻撃ではありません。
確認していなかった。
見直していなかった。
担当者任せになっていた。
そうした日常業務の積み重ねから発生しています。
特に兼任情シスの場合、本業を抱えながらIT管理も担当しています。そのため目の前の問い合わせ対応やトラブル対応が優先され、棚卸しや定期確認は後回しになりがちです。導入時には正しかった情報も、半年後や1年後には現実と合わなくなっていることがあります。
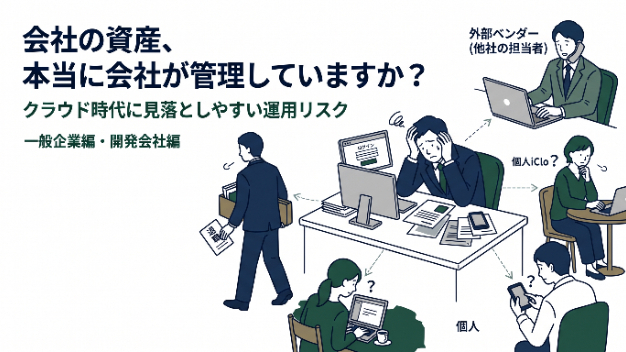
本記事では、兼任情シスが見落としやすいポイントを一般企業編と開発会社編に分けてまとめました。
今は問題なく運用できていても、半年後や1年後には状況が変わっているかもしれません。
「現在の状態を説明できるか」
その視点で確認してみてください。
■一般企業編
・社内共有フォルダのアクセス権放置
・社用PCの棚卸しをしていない会社
・OneDriveがバックアップだと思っている会社
・NASがあるから安心だと思っている会社
・パスワード変更ルールだけで安心している会社
・多要素認証の確認をしていない会社
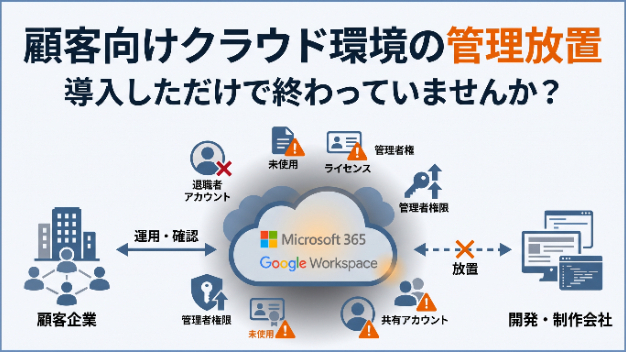
・業務委託先へ渡したアカウントを放置している会社
・メール転送設定を放置している会社
・バックアップの復元確認をしたことがない会社
・IT担当者がいなくなった時を想定していない会社
■開発会社編
・顧客サーバのバックアップ確認をしていない会社
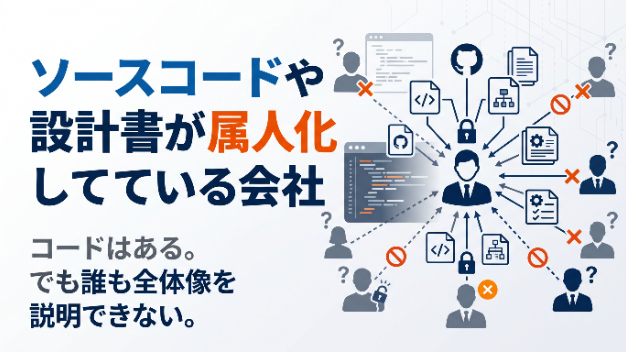
・退職者のGitHubアカウントを削除していない会社
・顧客のAnalytics権限を棚卸ししていない会社
・顧客のSearch Console所有者を確認していない会社
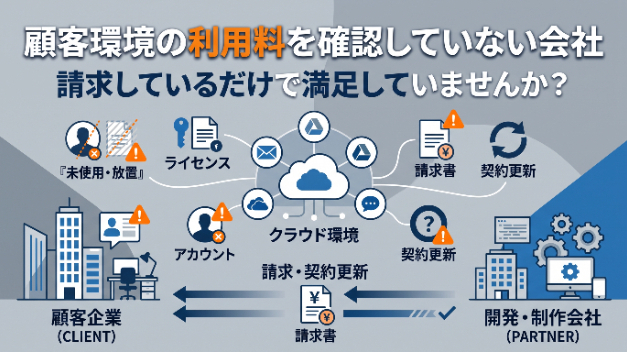
・顧客向けクラウド利用料の最適化提案をしていない会社
・顧客環境の管理者権限が増え続けている会社
・顧客へ管理台帳を渡していない会社
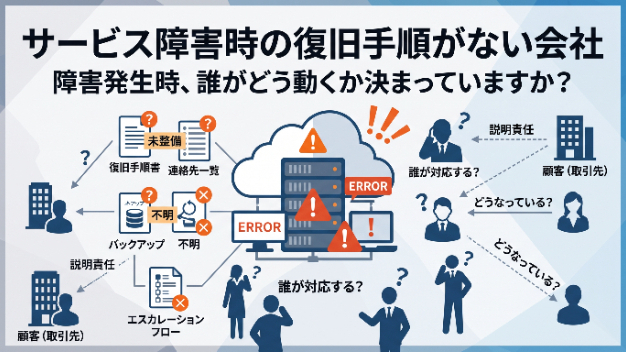
・障害対応手順を更新していない会社
・顧客環境の月次棚卸しをしていない会社
・開発担当者しか顧客環境を説明できない会社
1ヶ月目が「会社の資産を会社が管理できているか」だとすれば、2ヶ月目は「その状態を維持できているか」がテーマです。
月に1回の棚卸しだけでも、防げる問題は少なくありません。
気になるテーマがあれば、ぜひ各記事もご覧ください。