社内で使うクラウドサービスを、会社として何件把握していますか。会議、ファイル共有、請求、予約、生成AIなど、担当者ごとに使い始めると、管理者や情報の保存先が分からなくなることがあります。
2026年10月9日、IPAは不正アクセスによる情報漏えい事案を踏まえた注意喚起で、組織が利用する外部サービスを把握し、アカウントやログの異常を確認するよう呼びかけました。特定の製品に原因があると断定した発表ではありません。
専門部署がない会社でも、まず一覧を作ることから始められます。AIは判断を代行するのではなく、一覧の空欄や重複を見つける補助に使います。
【1.使っているサービスを集める】
経理、営業、制作、顧客対応などの担当者に、業務で利用するサービスを聞きます。会社が契約したものだけでなく、仕事の資料を扱うものを対象にします。
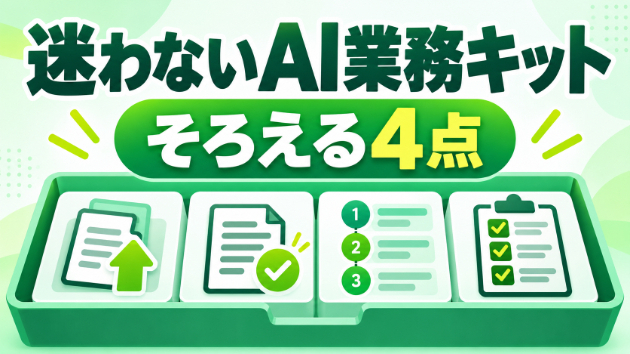
一覧には「サービス名/用途/契約・管理担当者/利用部署/最終確認日」を書きます。最初から全社分を完成させる必要はありません。一部署、または一つの仕事から始めます。
【2.誰が入れるかを確かめる】
サービスごとに、管理者、通常の利用者、共有アカウントの有無を確認します。退職や異動の後も使えるアカウントが残っていないか、権限が仕事に対して広すぎないかも見ます。
ここでAIに実際のIDやパスワードを渡す必要はありません。担当者名を伏せた表で「管理者が未記入の行」「利用範囲が不明な行」を抽出させるだけでも、確認の優先順位を付けられます。権限の変更は担当者が元の画面で確かめて行います。
【3.何が置かれているかを見る】
同じクラウドでも、公開済みの資料だけを置く場合と、顧客情報や見積書を保存する場合では注意点が異なります。情報の中身ではなく、「顧客情報」「社内資料」など種類を記録します。
保管期間、バックアップ、削除の担当者も確認します。不要と思える資料があっても、契約や保存ルールを確かめずにAIへ一括削除させないでください。
【4.異常を確認できる人を決める】
ログイン履歴や設定変更の履歴を見られるか、誰が確認するかを一覧へ加えます。不審なログイン、身に覚えのない利用者、使っていないのに有効なアカウントが見つかったら、記録を残して管理者や専門担当者に相談します。
AIの「異常なし」という回答だけで安全を断定しません。ログが取れないサービスもあるため、その場合は「確認不可」と明記します。
【AIには一覧の穴を探してもらう】
表に「サービス/用途/管理者/利用範囲/保存情報の種類/多要素認証/履歴確認/最終確認日」の列を作ったら、個人情報を除いた内容で次のように頼めます。
「管理者が空欄のサービス、用途が不明なサービス、同じ用途で重なっているサービス、確認日が古いサービスを分けて挙げてください。書かれていない事実は推測せず、確認する質問を示してください」
AIが挙げた候補を担当者が調べ、「確認済み」「対応中」「対象外」に分けて記録します。AIの一覧は調査の出発点です。
【注意したいこと】
棚卸しの目的は社員を監視することではなく、会社と顧客の情報をどこで誰が管理しているか明確にすることです。業務と私用のサービスが混ざる場合は、社内ルールを確認して保管先を分けます。
パスワード、秘密鍵、顧客名をAIへ入力しないでください。不正アクセスが疑われるときは、むやみに履歴を消したり被害を断定したりせず、記録を保全して社内の責任者や専門家へ相談します。
【今日からできる小さな一歩】
まず、ファイル共有・請求・生成AIの三種類について、使っているサービス名と管理者を一行ずつ書いてみてください。管理者が空欄のものがあれば、その確認を最初の仕事にします。
AIを含む社内ツールの利用状況を整理し、無理なく運用する方法を考えたい方には、公開中の「中小企業のAI顧問として1ヶ月伴走します」で、対象業務と管理方法を一緒に整理しています。