いやいや、今回のPHPの更新騒動、めちゃくちゃ大変でしたね(^^;)
勤め先の会社、WordPressで構築したサイトを400~500ほど運営しておりまして・・
それらをすべて最新Verに更新など行っておりました。
かなりエグイ作業です(^^;)
で、ちょっと今回の騒動に関して思ったことをちょっと書いてみます。
憶測も含みますので、間違っている可能性もありますが・・・
たぶん、的を射ていると思います。
■実は、結構前からPHPのセキュリティーホールに関してはハッカー側にバレていた?
そうなんですよ。バレていたと思います。憶測ですけれど。
というのも、こんなに大々的に総理大臣(高市首相のXでのアナウンス)まで巻き込んで「更新してください」アナウンスが流れた、ということは、
まずもってハッカー側に多分に侵入を許していたからこそのアナウンスだったのでは、と推測します。
近頃、流出事件がものすごかったですよね。
「2件のセキュリティーホールが見つかりました」
のアナウンスの前に(笑)
つまりは、大々的にパッチ更新のアナウンスをしないといけないくらいに、すでに侵入を許していた形だったんではないかなあ、と。
これを公表したからハッカー側に脆弱性の情報を与えた、というのはちょっと違うと思います。
ただ、アナウンスしちゃったから…駆け込みハッキングが多発した可能性はありますが(^^;)
今回のセキュリティーホールはAIによって見つかったらしいですが・・・
きっとハッカー側もAIで先んじて見つけているんでしょうねえ。。。
AI同士の対決の様相ですよね。
がんばれ、ディフェンス側(笑)
■今回のセキュリティーホール、どれくらいヤバイものだった?
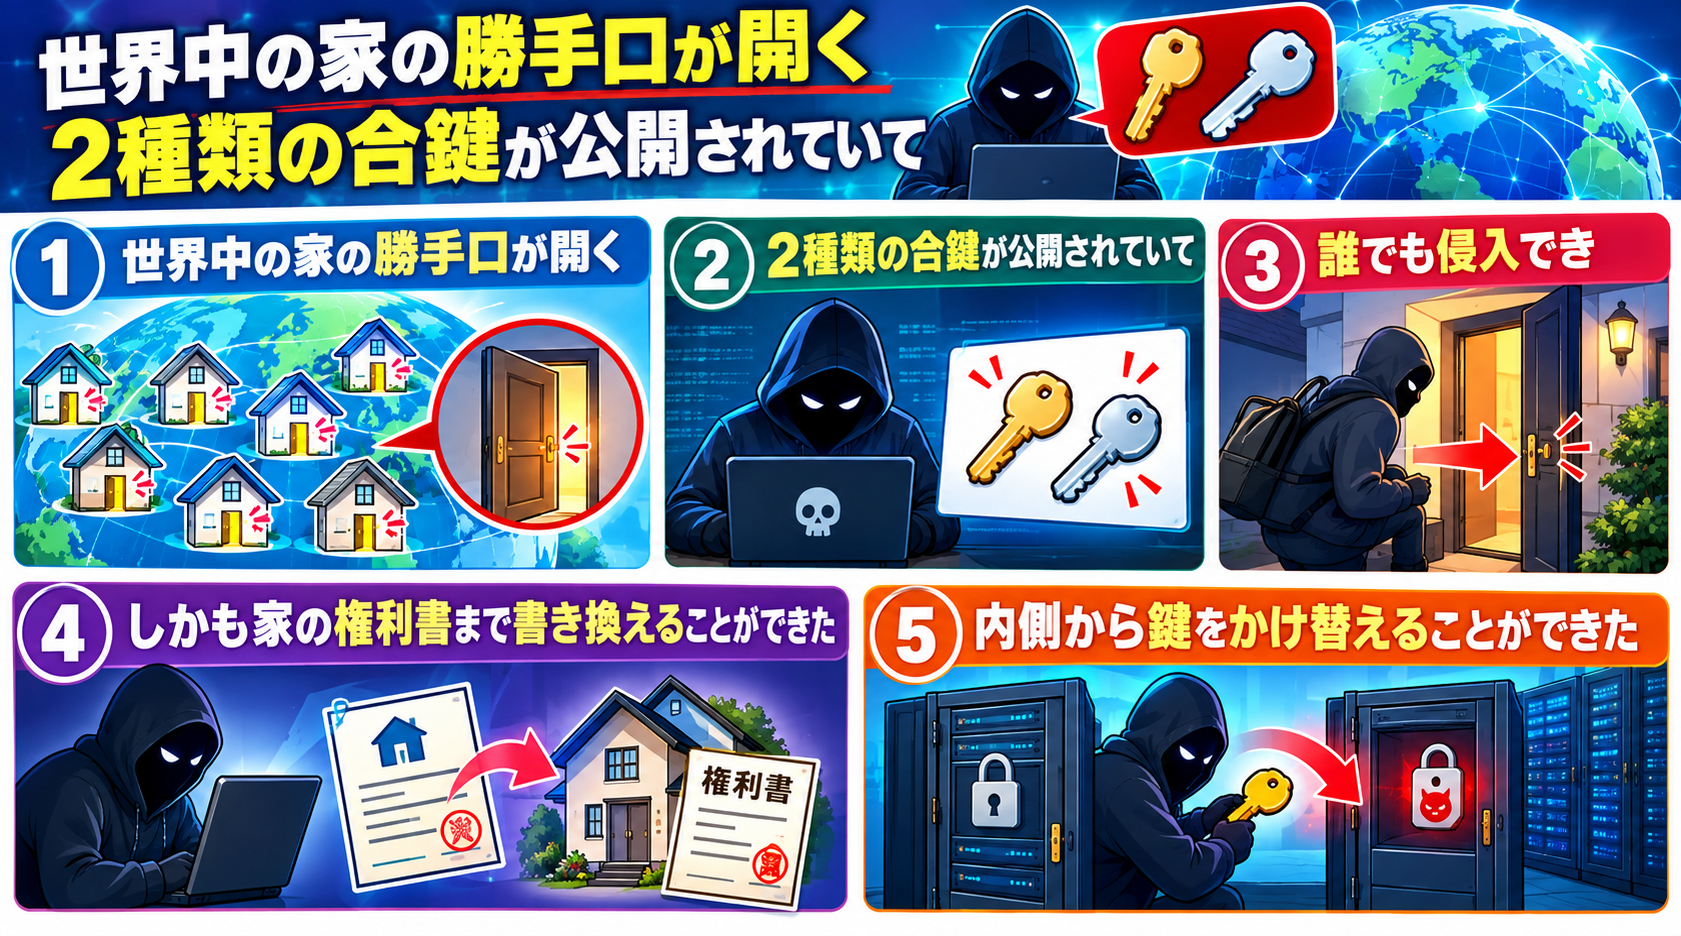
え~と、お家に例えるならば、
「世界中の家の勝手口が開く2種類の合鍵が公開されていて、誰でも侵入でき、しかも家の権利書まで書き換えることができた&内側から鍵をかけ替えることができた」
くらいのインパクトです(笑)
侵入を許して、サーバを乗っ取られるともう・・・
対処のしようがないというか(^^;)
なので、今回の対応は
①サーバを一時閉鎖
②(8.2以降の)PHPを最新バージョンに更新
③動作確認して、ウェブ再公開
みたいな手順で更新を行ったところが多かったと思います。
いったん閉鎖しないと、侵入を許してしまう可能性があると・・・。
そして、いまだに復活していないサイトもちらほら見受けられます。
まあ、古くてPHPの更新ができないサーバもあるようなので・・・
そういうところはサーバの移転作業も必要になりますので、いまだに復旧できないでいるわけですね。
侵入を許してしまうよりは閉鎖しておく方が損害は少ないわけです。
こういうサイトは、本当に気長に復活を待つしかなさそうですね(^^;)
■今回(2026年10月21日)のPHPの対応バージョン
基本的にPHP8.2以降のバージョンのみの対応でした。
(PHP8.1以前のバージョンは、すでにサポート期限が終了しております。)
• PHP 8.2 系:PHP 8.2.35
• PHP 8.3 系:PHP 8.3.36
• PHP 8.4 系:PHP 8.4.27
• PHP 8.5 系:PHP 8.5.12
になっていれば、今回のパッチがあてられたバージョンになります。
・・・ちなみに、PHP8.2も今年12月にサポート終了の予定なので、
早めにバージョンを上げておくことをオススメいたしますm(_ _)m
■もし、まだ対応されていないのであれば、お早めの対応を。
WordPressであれば、管理画面から
「ツール」→「サイトヘルス」→「情報」タブ→「サーバー」をクリックすれば、PHPバージョンを確認できます。
Xサーバーやさくらサーバーなどのレンタルサーバなどであれば、すでにパッチは当てているものと思いますが、
もしバージョンがPHP8.1以下だったりすると、侵入を許してしまう可能性があるため、お早めにバージョンアップされることをお勧めいたします。