最終更新:2026年11月6日
2026年10月28日、WordPress本体のセキュリティリリース「WordPress 7.1.4」が公開されました。
修正対象の一つが、WordPress本体の更新処理中に外部から不正なコードを実行される可能性がある脆弱性「CVE-2026-119977」です。
さらに11月3日、米国CISAはこの脆弱性を、実際の悪用が確認された脆弱性をまとめた「KEVカタログ」へ追加しました。
今回の問題は、特定のプラグインやテーマではなくWordPress本体に存在します。WordPressを利用している方は、現在のバージョンと更新状況を確認してください。
この記事では、脆弱性の概要と、サイト運営者が確認したい5つのポイントを解説します。
1.WordPressに見つかった脆弱性とは?
今回公表された「CVE-2026-119977」は、WordPress本体の更新処理に関する脆弱性です。
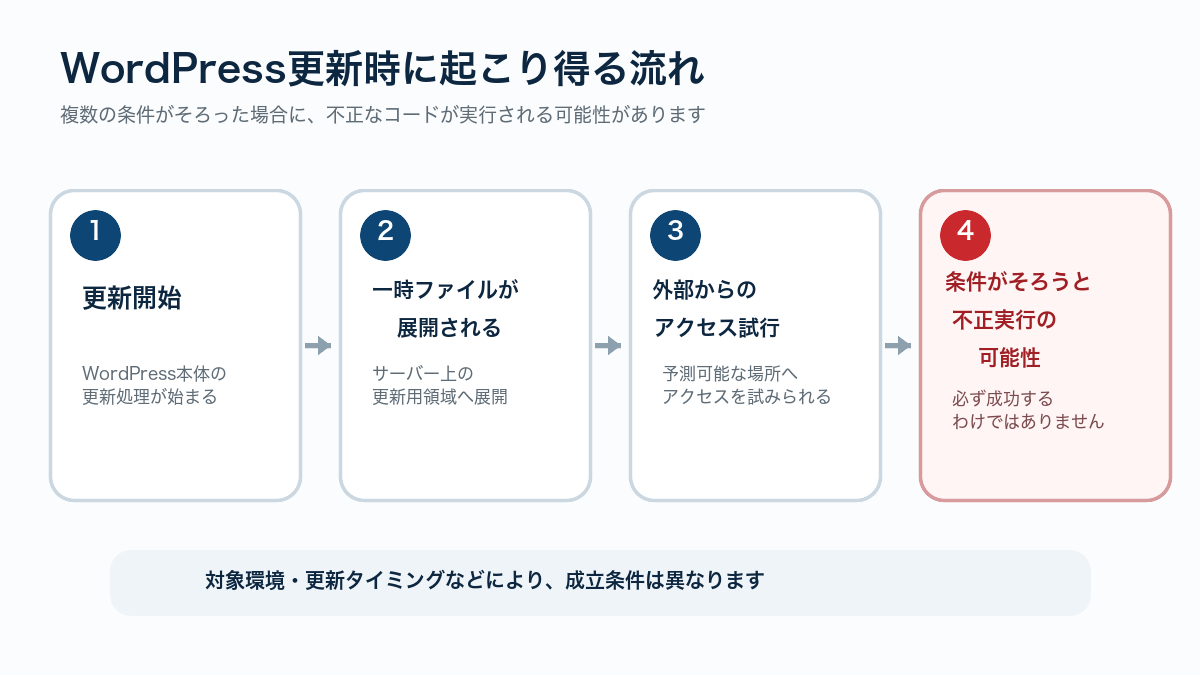
WordPress本体をフルパッケージで更新するとき、サーバー上に一時的な更新用ファイルが展開されます。その保存場所が予測可能で、Webからアクセスできる環境では、更新中の限られた時間に第三者がアクセスを試みることで、不正なコードを実行される可能性があります。
このような問題は「RCE(リモートコード実行)」と呼ばれます。成立した場合、攻撃者がサーバー上で不正なプログラムを動かすなど、深刻な被害につながるおそれがあります。
ただし、すべてのWordPressサイトが常に攻撃を受けるわけではありません。更新処理中のタイミング、一時ファイルへ外部からアクセスできる構成など、複数の条件が関係します。
条件付きの問題ではありますが、実際の悪用が確認されているため、対応を後回しにしないことが大切です。
2.すでに実際の攻撃が確認されている
今回、特に注意したいのは、脆弱性が公表されただけでなく、実際の攻撃で悪用されている点です。
2026年11月3日、CISAは「CVE-2026-119977」をKEV(Known Exploited Vulnerabilities)カタログへ追加しました。
KEVは、実際の悪用が確認された脆弱性をまとめたものです。米国の対象連邦行政機関には、11月6日が対応期限として指定されています。この期限が日本国内の一般的なWebサイトへ直接適用されるわけではありませんが、優先度の高い問題として扱われていることが分かります。
Wordfenceの脆弱性情報ページでも、直近24時間に1万件を超える攻撃をブロックしたと報告されています。件数は随時更新されるため目安ですが、攻撃が継続していることは確認できます。
なお、これは攻撃の試行件数です。1万件を超えるサイトが実際に侵害されたという意味ではありません。
3.WordPress 7.1.4などで修正済み
今回の脆弱性は、2026年10月28日に公開された「WordPress 7.1.4」で修正されています。WordPress公式は、セキュリティリリースとして速やかな更新を推奨しています。
WordPress 4.7以降の古い系列にも修正版が提供されています。代表例は次のとおりです。
・WordPress 7.1系列:7.1.4
・WordPress 7.0系列:7.0.8
・WordPress 6.9系列:6.9.11
・WordPress 6.8系列:6.8.12
・WordPress 6.5系列:6.5.14
・WordPress 6.1系列:6.1.16
・WordPress 4.7系列:4.7.39
このほかの系列にも修正版があります。WordPress 7.1.4未満だから一律に未対応、または7.1系列ではないから対象外、とは判断できません。
利用中の系列で最新のセキュリティ修正版が適用されているか、WordPress公式のリリース一覧や管理画面で確認してください。WordPress 4.6以前は、公式のセキュリティ更新対象外です。
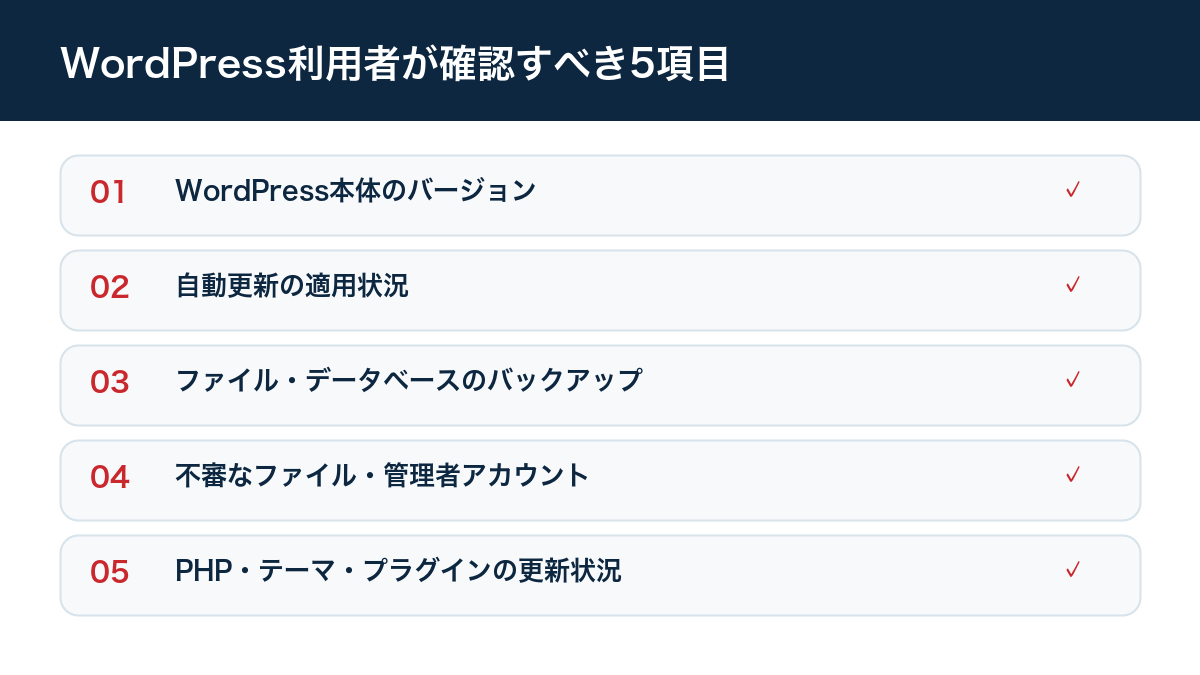
4.WordPress利用者が確認したい5つのポイント
① WordPress本体のバージョンを確認する
管理画面から「ダッシュボード」→「更新」を開き、現在のバージョンと更新状況を確認します。
WordPress 7.1系列の場合は7.1.4以降、古い系列では、その系列に対応する最新のセキュリティ修正版が適用されているか確認してください。
② 自動更新が実際に適用されたか確認する
WordPressには自動更新機能があります。ただし、サイトの設定やレンタルサーバーの環境によっては、自動更新が無効になっていたり、更新が正常に完了していなかったりする場合があります。
「自動更新を設定しているから大丈夫」と判断せず、実際のバージョンを確認しましょう。
③ 更新前にバックアップを取得する
WordPress本体の更新によって、古いテーマやプラグインとの互換性に問題が生じる場合があります。
更新前には、Webサイトのファイルとデータベースをバックアップしてください。可能であればテスト環境で動作を確認し、本番サイトへの影響を抑えながら更新します。
④ 不審なファイルや管理者アカウントを確認する
最新版へ更新しても、過去に侵害されていないことまで証明できるわけではありません。
次のような点を確認します。
・見覚えのない管理者アカウントが追加されていないか
・不審なプラグインがインストールされていないか
・身に覚えのないPHPファイルが作成されていないか
・サーバーのアクセスログに不審なリクエストがないか
・WordPress本体の更新時間帯に、wp-content/upgrade/配下への不審なアクセスがないか
不審なファイルやアカウントが見つかった場合は、安易に削除する前に状況を記録し、原因と影響範囲を調査することが重要です。
⑤ PHPやテーマ・プラグインの更新状況も確認する
今回の問題はWordPress本体の脆弱性ですが、サイト全体の安全性は本体だけで決まりません。
WordPress本体を更新していても、PHP、テーマ、プラグインが古いままでは、別のセキュリティリスクが残る可能性があります。
この機会に、WordPress本体・PHP・テーマ・プラグインを含め、運用環境全体の更新状況を確認しておくことをおすすめします。
5.「更新したから安全」とは限らない
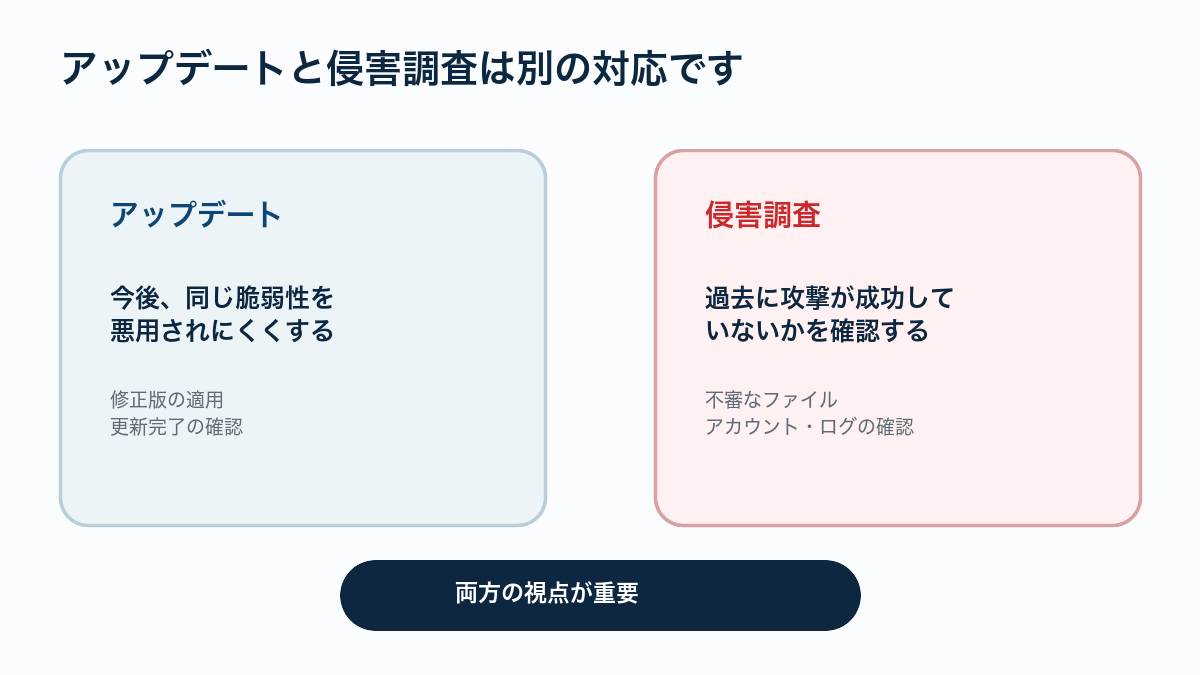
今回の脆弱性で意識したいのは、セキュリティ更新と侵害調査は別の対応だという点です。
修正版を適用することは、同じ脆弱性を悪用した今後の攻撃を防ぐことにつながります。
一方、修正前に攻撃が成功していた場合、不正なプログラムや管理者アカウントが残っている可能性があります。
そのため、悪用が確認されている脆弱性では、次の両方を意識することが大切です。
・修正版が正しく適用されているか
・すでに侵害されていないか
特に、長期間メンテナンスされていないWordPressサイトや、以前の制作担当者と連絡が取れないサイトでは、現在の運用状況を一度整理しておくとよいでしょう。
まとめ|WordPressのバージョンと更新状況を確認しましょう
「CVE-2026-119977」は、WordPress本体の更新処理に関する脆弱性です。
すでに実際の攻撃への悪用が確認されており、WordPress公式から修正版も公開されています。
まずは現在のWordPressバージョンと、利用中の系列で修正が適用されているかを確認してください。必要に応じて、不審なファイル、管理者アカウント、更新時間帯のアクセスログも確認します。
WordPress・PHPの不具合や影響確認について
RE:Miraiでは、WordPressやPHPを利用したWebサイトについて、現在の環境や不具合の原因を調査しています。
「自分のWordPressが今回の脆弱性の対象か分からない」
「自動更新されているが、本当に対応できているか確認したい」
「PHPやプラグインも含めて、現在の状況を整理したい」
といった場合は、お気軽にご相談ください。
調査結果と対応方針をご報告し、更新作業やプログラム修正、より詳しい侵害調査が必要な場合は、範囲を確認したうえで別途ご案内します。
---
参考情報
・WordPress公式「WordPress 7.1.4」
・WordPress公式「Release Archive」
・CISA「Known Exploited Vulnerabilities Catalog」
・Wordfence「CVE-2026-119977」