発表:2026年9月28日/再確認:2026年11月1日。本稿は9月の発表を振り返り、現在の公式資料を確認した記事です。画像は保存済みの概念イラストと編集部作成の解説図で、製品の実画面ではありません。
AIにファイルを読ませたり、文章を下書きさせたりするとき、「ここから先は人が確認する」をどう守るでしょうか。指示文に書くだけではなく、実行する仕組みの側でも境界を持たせる。NVIDIAのOpen Agent Safety Platformは、その考え方を示しています。
1.AIの外側に、実行を制御する層を置く
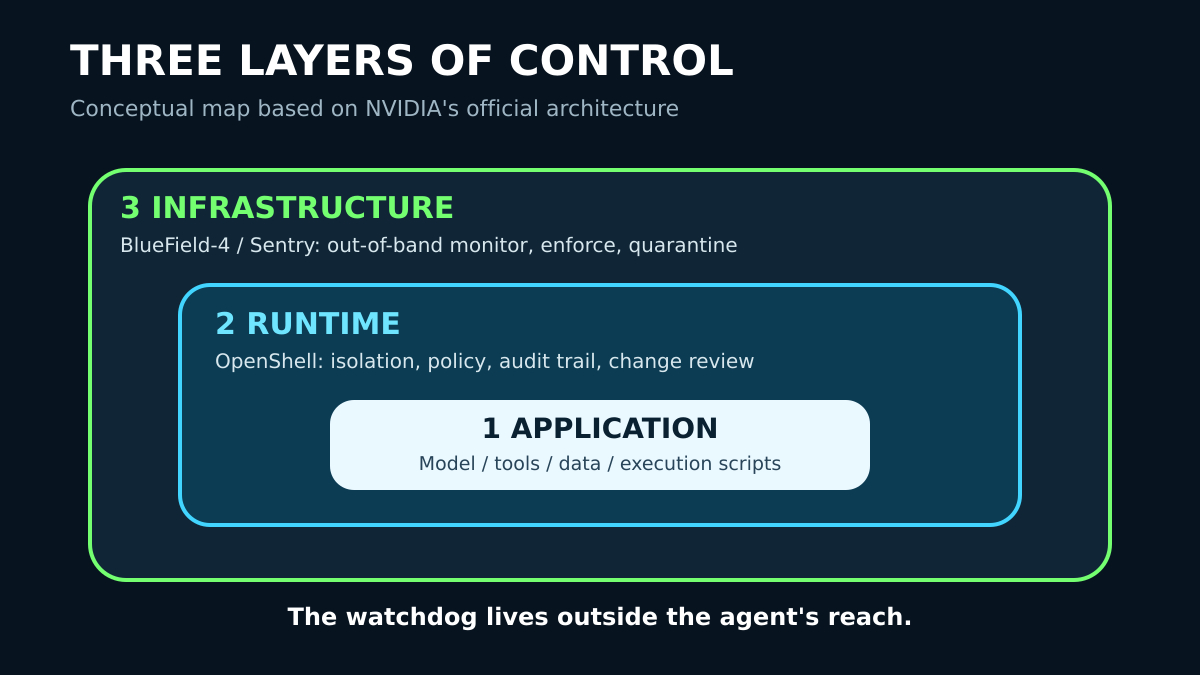
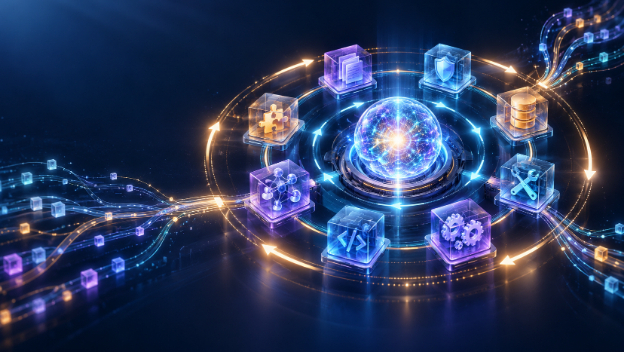
図1:アプリ、ランタイム、インフラの3層を簡略化した概念図。
NVIDIAは、モデルや道具を動かすアプリの層、隔離とアクセス制御を担うOpenShellの層、さらに独立したハードウェアで監視するSentryとBlueField-4の構成を説明しています。公開ソフトウェアのOpenShellと、追加のハードウェア監視層は分けて考える必要があります。
AIの判断が正しいかと、その操作を許可してよいかは別の問いです。たとえば問い合わせ返信なら、下書きを作る権限と、顧客へ送信する権限を分ける、という考え方につながります。これは記事側の架空例で、実際に導入して試した記録ではありません。
2.権限を広げる前に、境界を確かめる
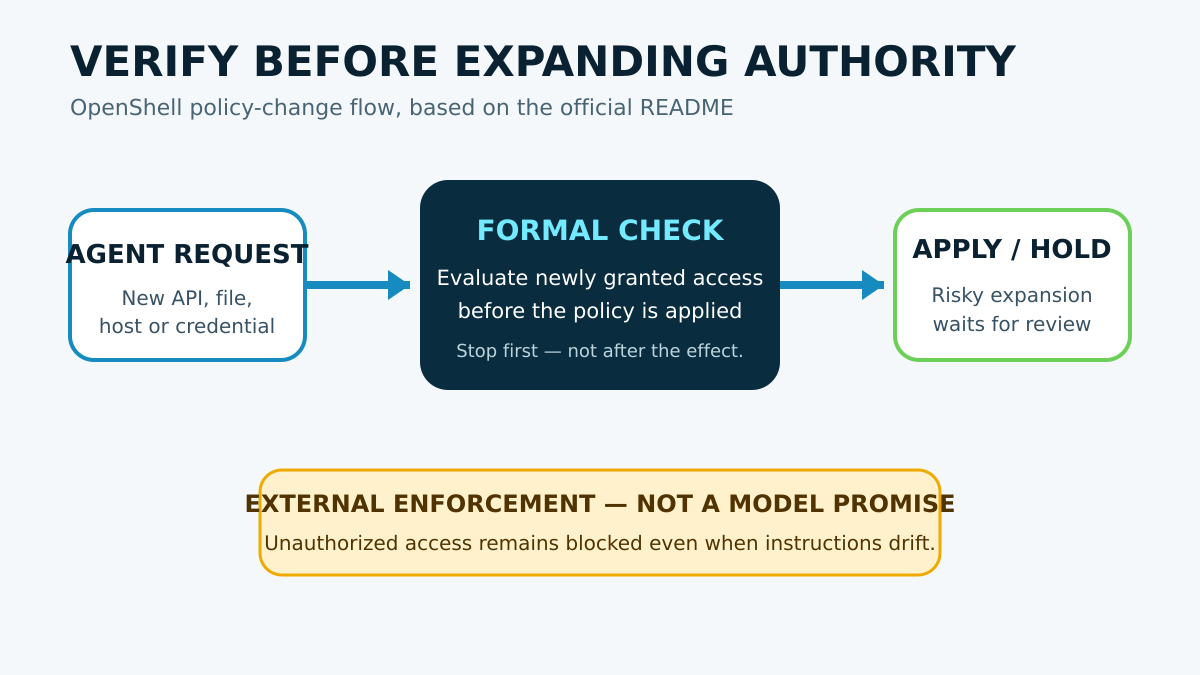
図2:新しいアクセスを適用する前に確認する設計の概念図。すべての環境で自動的に同じ承認が働くという保証ではありません。
OpenShellの公式資料は、アクセス方針を検証し、実行時にも制限する設計を示しています。11月1日に開いたドキュメントの既定版はv0.1.6でした。ファイルとプロセスの制約はサンドボックス作成時に定まり、ネットワーク方針は実行中の更新に対応すると説明されています。
資格情報も、AIへ本物の秘密をそのまま渡す形とは分けられています。許可された送信先に対して、外側の仕組みで必要な情報を扱う設計です。ただし、これだけで情報漏えいや誤操作が一切なくなる、と読むことはできません。
3.公開実装と、安全性の実証を分ける
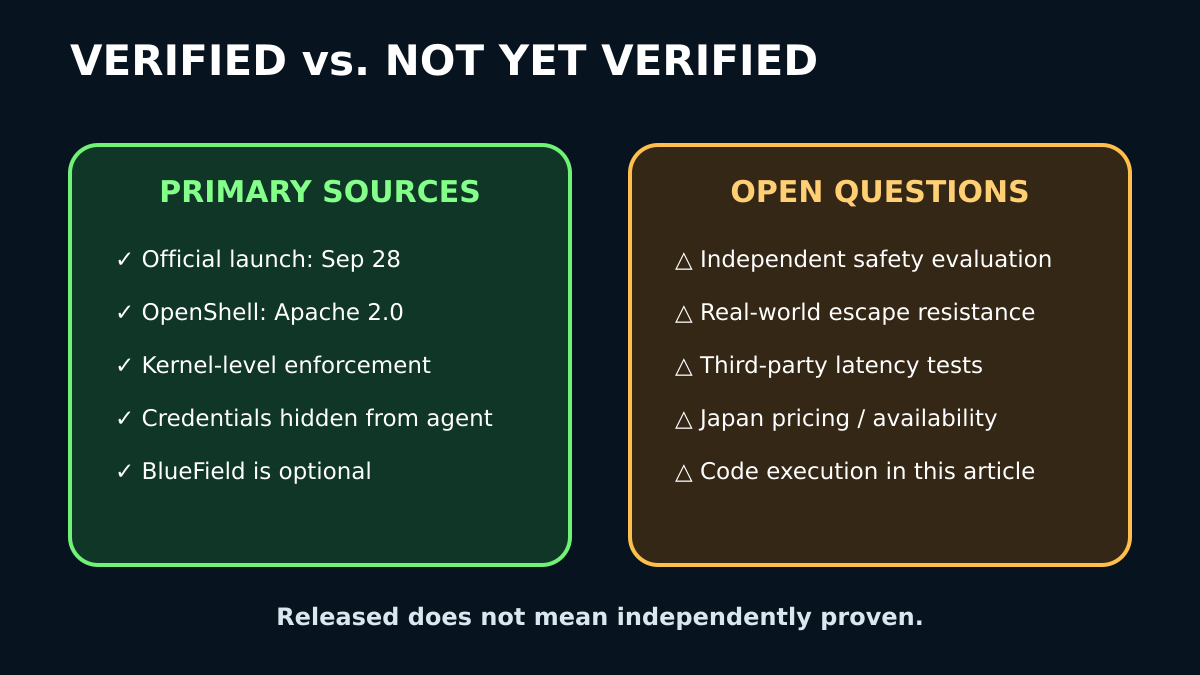
図3:一次資料で確認した事項と、この記事で検証していない事項。日本向け価格の未確認は企業向け提供条件についてです。
OpenShellはApache 2.0でソースが公開されています。一方、本記事ではインストール、実行、隔離の突破耐性の評価をしていません。Sentryなどを含む企業向け構成の日本での価格・契約条件も確認していません。公開されていることと、自社の仕事で安全に使えることは、別々に確かめる必要があります。
今日できる一歩
まずは自分の文章業務を1つ選び、「AIが下書きしてよいこと」「人が原資料と照合すること」「外部へ送る前に止める場所」を3行で書いてみてください。これは導入前の整理であり、ソフトの設定や安全性検証の代わりにはなりません。
まとめ
NVIDIAの提案は、AIの賢さに加え、実行できる範囲を外側から管理する設計です。複数のAIや道具をつなぐほど、能力・権限・確認を分けておく意味が大きくなります。9月の発表を、11月の新発表として扱う記事ではありません。
出典(2026年11月1日確認)
NVIDIA Newsroom「Open Agent Safety Platform」2026年9月28日。
NVIDIA Technical Blog「NVIDIA Open Agent Safety Platform: A Reference for Continuous In-Silicon Agent Monitoring」2026年9月28日。
NVIDIA OpenShell公式ドキュメント:Overview/Policy Prover(既定版v0.1.6)。
NVIDIA/OpenShell公式GitHub:公開コードとライセンス。
文章業務の依頼文と確認手順を整理したい方へ
「実務プロンプトと運用手順マニュアルを作ります」では、文章業務1種類の指示文と人の確認点をまとめます。OpenShellの導入やAPI実装、セキュリティ監査を請け負う案内ではありません。現行の提供内容はサービスページでご確認ください。