「PHP2Shellのニュースを見たけれど、うちのホームページは何をすればいい?」
まず、契約先のサーバー会社や保守担当に「自分のサイトで使うPHPに修正が反映されているか」「自分で行う操作があるか」を確認してください。WordPressを更新するだけでは、PHPの対策が済むとは限りません。
この記事は、会社やお店のホームページを管理している方、制作や保守を外部に依頼していて詳しい仕組みは分からない方に向けた確認ガイドです。修正が未適用と分かっている場合は、有料サービスの購入やレポートを待たず、サーバー会社・保守担当へ速やかに相談してください。
■ そもそもPHPって何?
PHPは、サーバー側で動くプログラムの仕組みの一つです。ページを表示したり、入力内容を処理したりするために使われます。ホームページを「お店」にたとえると、見えている店頭の裏で働く設備に近い存在です。
WordPressもPHPを使っています。ただし、PHPを使うサイトはWordPressだけではありません。独自に作られたサイトや業務システムなどで使われることもあります。
一方、PHPを使わないサイトもあります。「ホームページがある=すべて同じ対策が必要」とは限りません。利用している仕組みが分からなければ、制作会社や保守担当に確認しましょう。
参考:PHP公式マニュアル「Introduction」
■ PHP2Shellでは、何が問題になっている?
PHP2Shellは、PHP自体に見つかった重大な弱点について使われている呼び名です。悪用されると、ログインしていない第三者にサーバー上で不正な処理を実行されるおそれがあります。
PHP公式は2026年10月21日、CVE-2026-109618とCVE-2026-109619に対応する修正版を公開しました。公式に案内されている修正版は、PHP 8.5.12/8.4.27/8.3.36/8.2.35です。Webからのアクセスを処理するPHP環境が対象とされ、速やかな更新が呼びかけられています。
出典:PHP公式、2026年10月21日付のセキュリティリリース案内
ただし、この数字と見比べるだけで、ご自身のサイトの対応状況を断定しないでください。提供元が修正だけを取り込んだ更新を配布している場合もあります。古いPHPを利用している方も、通常の更新対象か、提供元の修正があるか、移行が必要かを確認することが大切です。
NCSCの勧告でも、Linuxなどの提供元によるセキュリティ更新を適用するよう案内されています。
出典:オランダNCSC、勧告 NCSC-2026-0443
■ 最初に確認するのは、この3つ
1. そのサイトはPHPを使っている?
WordPressなど、使っている仕組みを確認します。一つの契約で複数のサイトを運営している場合は、サイトごとに設定が違うこともあるため、対象のサイトを明確にしましょう。
2. 自分の契約先は、どこまで対応した?
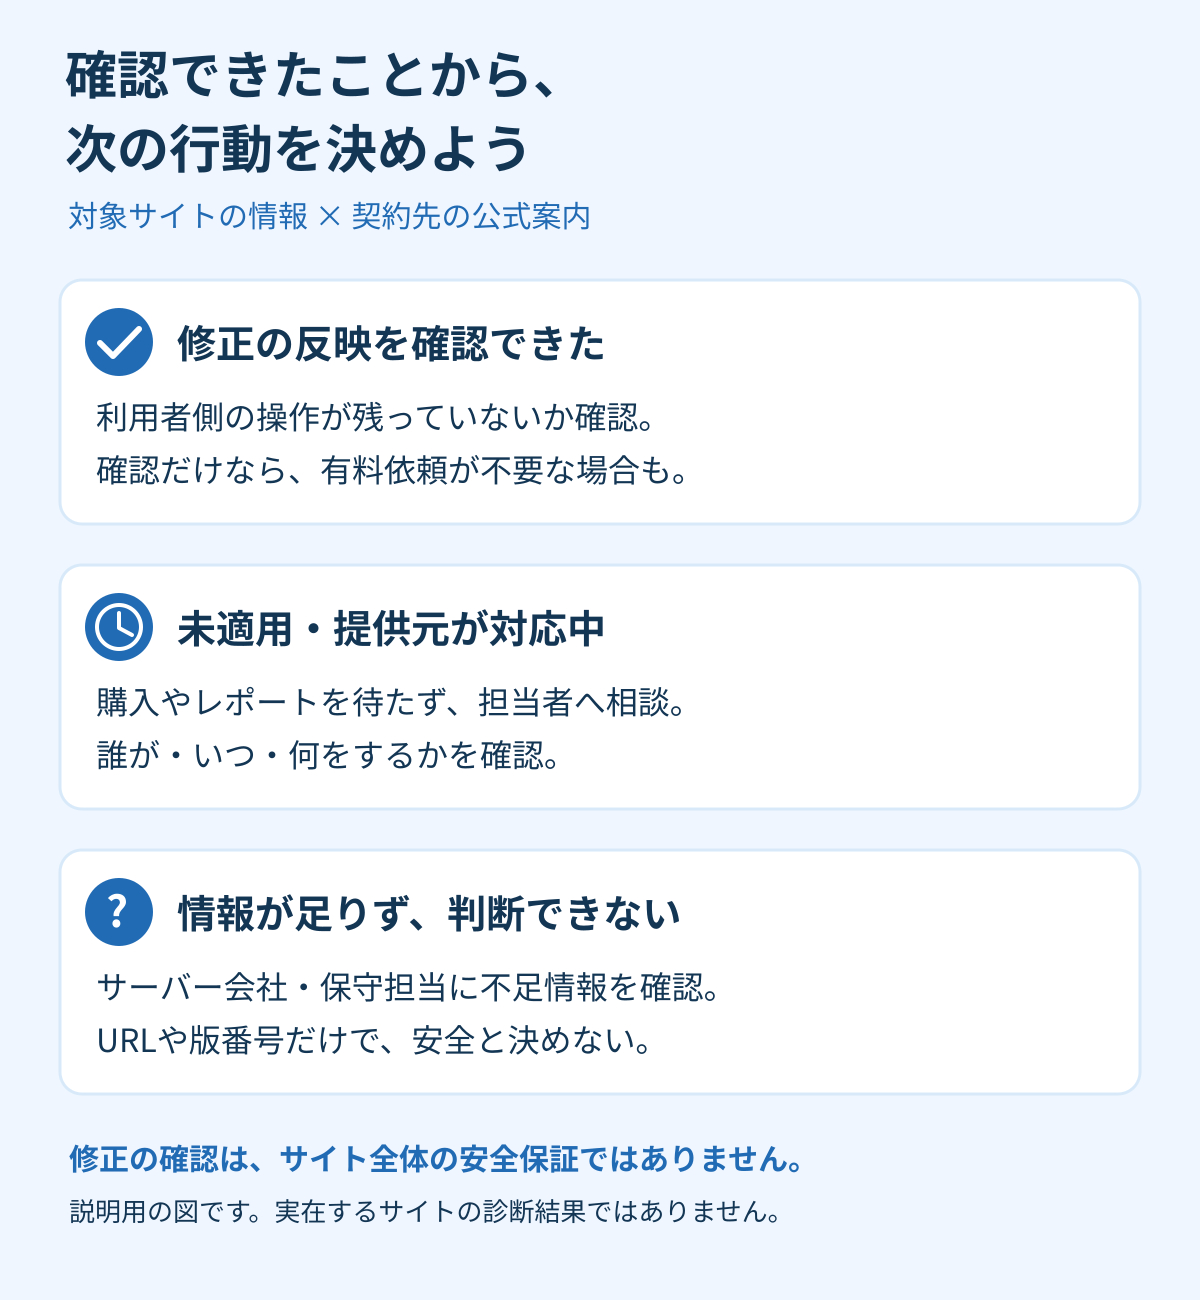
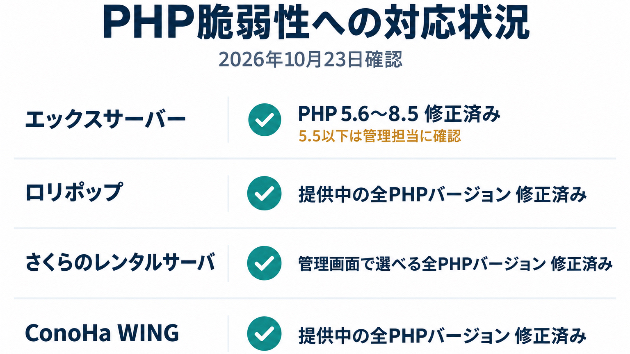
サーバー会社の公式お知らせを読みます。「対応済み」と書かれていても、自分のプランやサーバーが含まれるか、利用者側の操作が残っていないかまで確認します。
3. 誰が、何を、いつ行う?
サーバー会社が反映する作業なのか、契約者が管理画面で変更するのか、保守担当が行うのかを確認します。未対応なら対応時期と、それまでに必要な措置も相談してください。
画像説明:修正の反映が確認できた場合、未適用の場合、情報が不足している場合で、次にすることを分けて整理します。
■ WordPressの更新と、PHPの更新は別です
WordPress本体やテーマ、プラグインの更新と、サーバー側のPHPの更新は別の作業です。「WordPressは最新版だから大丈夫」とは判断できません。
また、PHPのバージョンを変更すると、古いテーマやプラグインが動かなくなる場合があります。自己判断で切り替える前に、バックアップ、元に戻す手順、テスト用の環境での動作確認について担当者に相談しましょう。確認に時間がかかる場合も、未対策のまま放置せず、対応方針を決めることが大切です。
なお、修正の反映を確認できても、サイト全体の安全や、過去に侵入されていないことまで証明できるわけではありません。
参考:WordPress公式ドキュメント「Update PHP」
■ 問い合わせ前に使える、5項目の確認メモ
分かるところだけで構いません。次の情報を一つにまとめておくと、問い合わせが進めやすくなります。
1. 対象サイトのURL、使っている仕組み(WordPressなど)
2. サーバー会社名、契約プラン、保守の担当者
3. 対象サイトで動いているPHPの詳細バージョン、確認元と確認日時
4. サーバー会社の公式案内URL、自分の環境への修正反映の有無・日時
5. 利用者側に必要な操作、対応する人と予定日、まだ分からないこと
分からない項目は「不明」と書き、担当者に確認しましょう。パスワード、顧客情報、決済情報などは、このメモに書かないでください。
サイトのURLを外から見るだけでは、実際に動くPHPや修正の反映状況を確実に判断できません。管理画面の情報や、サーバー会社・保守担当の回答と照らし合わせる必要があります。
■ 一人では整理しきれないときは
公式案内で自分の環境への修正反映が確認でき、必要な操作も分かっている場合、この確認のために有料サービスを購入する必要はありません。
ご提供いただいた資料と公式情報をもとに、影響の可能性・確認事項・対応方針を整理する確認レポートをご用意しました。1サイト・1環境10,000円(税抜)です。サーバーへのログイン、更新・修正作業は含みません。ご購入前にサービスページから見積り相談をお願いします。
ご相談内容に応じて、次の2つからお選びください。
影響や更新の要否を整理したい方:確認レポート(1万円税抜)。上の「PHP脆弱性の影響と対応方針を整理します」をご覧ください。
PHP更新の作業を相談したい方:更新サポート「PHP2Shellの確認とPHP更新を支援します」(3万円税抜〜)。事前の見積り相談が必須です。対応可否は構成・影響範囲を事前確認し、検証後に判断します。
確認レポートの事前購入は不要です。更新サポートへ直接ご相談いただけます。
確認レポートは、侵入診断や安全性の証明ではありません。すでに見覚えのない表示や、意図しない別サイトへの転送などがある場合は、通常の確認レポートではなく、サーバー会社やセキュリティ事故対応の専門業者へ速やかに相談してください。
この記事は2026年10月22日時点の情報です。対応状況は変わるため、最新のPHP公式情報と、ご契約先の公式案内をご確認ください。
参考:WordPress公式「Requirements」