2026年10月21日に公表されたPHPの重大な脆弱性「CVE-2026-109618」「CVE-2026-109619」。
今回の脆弱性は「PHP2shell」とも呼ばれ、WordPressをはじめ、PHPを利用する多くのWebサイトで対応が求められています。
前回の記事では、PHPの脆弱性対応で高額な改修見積もりが提示された場合に、確認しておきたいポイントをご紹介しました。
今回はその続編として、PHPをバージョンアップした後に、どのような確認が必要なのかを解説します。
「サーバー会社から対応完了のお知らせが届いた」
「PHPを最新版に変更したので、もう安心だと思っている」
という方にも、ぜひ確認していただきたい内容です。
1. PHPのバージョンが本当に更新されているか
まず確認したいのは、ホームページで実際に使用されているPHPのバージョンです。
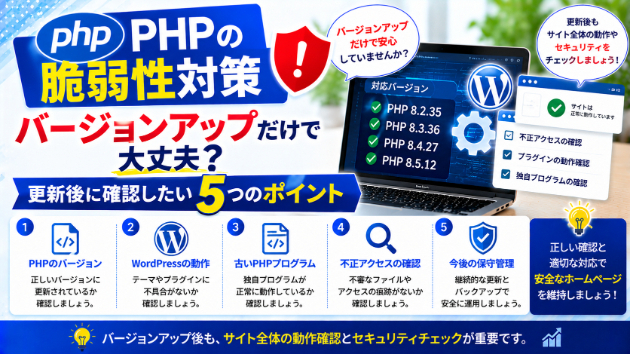
今回の脆弱性に対応した修正版として、以下のバージョンが公開されています。
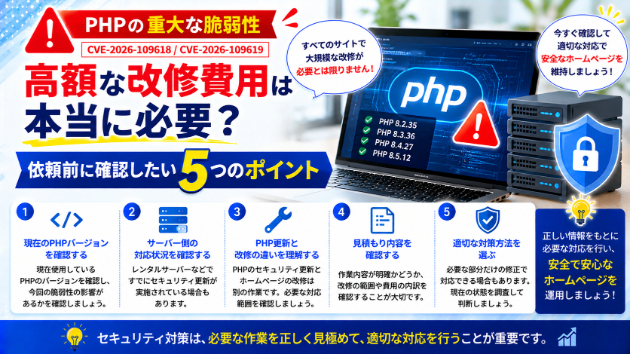
- PHP 8.2.35
- PHP 8.3.36
- PHP 8.4.27
- PHP 8.5.12
これらは、それぞれのPHP系列で今回の脆弱性を修正した最初のバージョンです。
レンタルサーバーによっては、サーバー会社側で自動的にセキュリティ更新が行われている場合もあります。
ただし、サーバー管理画面の設定と、実際にホームページで動作しているPHPのバージョンが一致しているかは確認が必要です。
また、PHP 8.1以前の古いバージョンを利用している場合は、サポートされているPHPへの移行を検討する必要があります。
2. WordPressやプラグインに不具合が発生していないか
PHPを更新した後は、ホームページが正常に動作しているか確認しましょう。
特にWordPressでは、テーマやプラグインがPHPのバージョンに対応していない場合があります。
例えば、
- ページが正常に表示されない
- お問い合わせフォームが送信できない
- 管理画面にエラーが表示される
- 一部の機能が動作しない
- 予約や申し込みが正常に処理されない
といった問題が発生することがあります。
トップページが表示されているだけでは、すべての機能が正常に動作しているとは限りません。
お問い合わせフォームや予約機能など、実際に利用する機能まで確認することが重要です。
3. 古いPHPプログラムが残っていないか
長年運用されているホームページでは、WordPress以外にも独自のPHPプログラムが使用されている場合があります。
例えば、以前制作したお問い合わせフォームや予約システム、会員管理システムなどです。
こうしたプログラムは、古いPHPを前提に開発されていることがあります。
PHPのバージョンアップによって、これまで動いていたプログラムにエラーが発生する場合もあります。
ただし、エラーが発生したからといって、必ずしもシステム全体を作り直す必要はありません。
原因となっている箇所を調査し、必要な部分だけを修正することで対応できるケースもあります。
大切なのは、実際の不具合や互換性の問題を確認してから、改修範囲を判断することです。
4. 不正アクセスの痕跡がないか
今回の脆弱性については、修正版への更新だけでなく、すでに不正なアクセスを受けていないか確認することも推奨されています。
2026年10月26日に更新されたJPCERT/CCの注意喚起では、今回の脆弱性を悪用しようとする通信が観測されたとの報告にも言及しています。
確認する項目としては、
- サーバーのアクセスログ
- 不審なファイルの作成
- PHPの異常終了やエラーログ
- 不審な外部通信
- 身に覚えのないプログラムの実行
などがあります。
ただし、これらに異常が見つからないからといって、不正アクセスを受けていないと断定できるわけではありません。
また、脆弱性が存在していたことと、実際に攻撃を受けたことは別の問題です。
状況に応じて、適切な範囲で調査することが大切です。
5. 今後のセキュリティ管理も考える
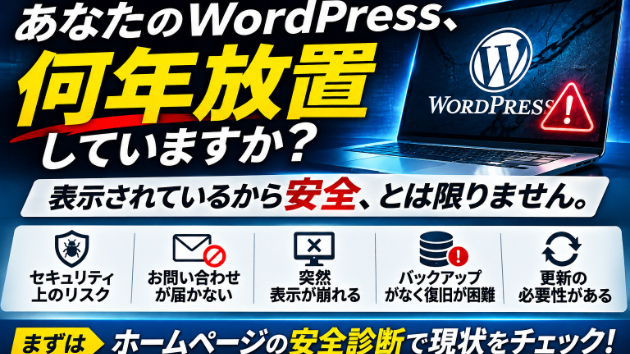
今回のPHPの脆弱性対応が完了しても、それでセキュリティ対策が終わるわけではありません。
PHPだけでなく、WordPress本体やプラグインなども定期的に更新されています。
また、サーバー環境やデータベースなども、長期間使用していると古くなっていきます。
ホームページを安全に運用するためには、
- PHPやWordPressの更新状況を確認する
- 不要なプラグインを整理する
- 定期的にバックアップを取得する
- エラーや不審なアクセスを確認する
- 更新後の動作確認を行う
といった継続的な管理が重要です。
トラブルが発生してから対応するだけでなく、日頃から状態を把握しておくことで、問題の早期発見にもつながります。
PHPの更新とホームページの安全性は分けて考える
今回、特にお伝えしたいのは、PHPの脆弱性への対応と、ホームページ全体の安全性を確認することは別の作業だという点です。
今回の脆弱性については、修正版のPHPを適用することが基本的な対策です。
その上で、サイトの動作確認や、必要に応じた侵害調査を行うことが重要です。
一方、PHPを更新しただけでホームページ全体の作り直しが必要になるわけではありません。
必要な対応は、サイトの構成や現在の環境によって異なります。
まとめ
今回のPHPの脆弱性対応では、バージョンアップ後に次の5つを確認することをおすすめします。
1. PHPのバージョンが正しく更新されているか
2. WordPressやプラグインが正常に動作しているか
3. 古いPHPプログラムに問題がないか
4. 不正アクセスの痕跡がないか
5. 今後の保守管理ができる状態か
セキュリティ対策では、必要な対応を速やかに行うことが重要です。
しかし、すべてのホームページで大規模な改修が必要になるわけではありません。
現在の環境を正しく確認し、必要な作業を見極めることが大切です。
当方では、WordPressやPHPを利用したホームページの診断・修正・バージョンアップ対応などを承っております。
「PHPの更新が必要なのか分からない」
「PHPを更新した後の動作確認をお願いしたい」
「古いPHPプログラムが動かなくなった」
「制作会社から改修の見積もりを受け取ったが、内容がよく分からない」
といった場合も、お気軽にご相談ください。
現在のホームページやサーバー環境を確認し、必要な対応内容を整理した上で、お見積もりをご案内いたします。
※本記事は2026年10月27日時点の情報をもとに作成しています。