「もう何年も、WordPressの管理画面を開いていません。でも、サイトは普通に表示されているので、大丈夫ですよね?」
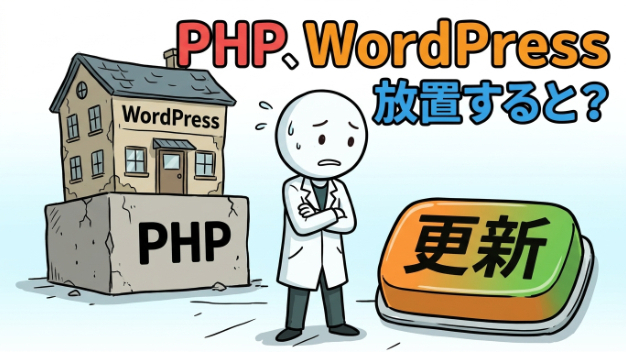
見た目だけでは、判断できません。PHPのような「土台」のセキュリティのニュースが出るたびに、確認が必要になるのは、WordPressが、更新し続ける前提の仕組みだからです。
この記事では、「更新」が何を指すのか、放置すると何が起きるのか、自動更新で足りるのか、そして更新の対象そのものを減らすという選択まで、1本にまとめます。
「更新」とは、サイトを動かすソフトを新しくすること
ここでいう更新は、お知らせや記事の更新ではありません。サイトを動かしているソフトを、新しいバージョンに置き換えることです。対象は4つあり、更新する場所が違います。
・WordPress本体:サイトの土台になるソフト(WordPressの管理画面で更新)
・ラグイン:問い合わせフォームなど、機能を足す追加のソフト(管理画面で更新)
・テーマ:デザインや表示を決めるソフト(管理画面で更新)
・PHP:WordPressを動かす、サーバー側のプログラミング言語(サーバーの設定、またはサーバー会社に依頼)
PHPは、管理画面の更新ボタンでは上がりません。だから、「WordPressは自動で更新されるから大丈夫」と思っていても、PHPは別に確認が要ります。また、WordPressが正式にサポートするのは、最新版だけです。古いバージョンへの修正は、厚意で移植されているにすぎません。
(出典:WordPress公式)
放置すると、何が起きるのか
すでに修正が出ている弱点が、開いたまま残ります。被害は、サイトの持ち主だけでなく、閲覧者にも及ぶことがあります。
警察庁は、改ざんを「コンテンツや設定の意図しない変更、意図しないファイルの設置」と定義しています。閲覧者の個人情報が盗まれたり、ウイルスに感染したりするおそれもあります(出典:警察庁)。
私自身、別のサイトへ飛ばされるように、一部が書き換えられていたサイトを見たことがあります。知らない購読者のアカウントが、大量に作られていた経験もあります。現場では、次のような相談を受けます。
・見覚えのない「管理者」のアカウントが追加されていた
・ブラウザに「危険なサイト」という赤い警告が出た
・サーバー会社から、アクセスを制限された・止められた
トップページが普通に見えても、安心はできません。検索エンジンにだけ不正な内容を返し、一般の訪問者には正常なページを見せる手口があるからです(出典:Sucuri)。
自分で確かめるなら、まず次の2つです。
・Googleで「site:自社のドメイン」と検索して、見覚えのないページが出ないか見る
・WordPressの「ユーザー」一覧に、知らない管理者がいないか見る(ただし、一覧から隠れる管理者を作る手口も報告されているので、これだけで安心はできません)
弱点の9割はプラグイン、小さい会社でも狙われる
セキュリティ企業Patchstackのレポートでは、2025年に新しく見つかったWordPress関連の脆弱性は、11,334件でした。2024年の7,966件から、42%増えています。内訳は、プラグインが91%、テーマが9%で、本体は6件です(出典:Patchstack)。
本体だけ更新しても、放置の問題は片づきません。 件数は「見つかった弱点の数」で、被害にあったサイトの数ではありません。
「うちは小さい会社だから、狙われない」とも言えません。同じレポートは、規模を選ばず、機械的に広く狙う攻撃があると報告しています。企業の規模別の被害率を示したデータは見つかりませんでしたが、「小さいから安全」と考える根拠もない、ということです。
PHPのサポート切れも、「放置」の1つです。たとえば2026年10月時点で、PHP 8.1と7.4は、公式のサポートがすでに終わっています。8.2と8.3は、セキュリティ修正のみの期間です(8.2は2026年12月31日まで)(出典:PHP公式)。
サポートが終わっても、サイトがその日に止まるわけではありません。修正されない弱点が、残り続ける状態になります。
自動更新をオンにしても、安全とは言い切れない
自動更新は、助けになります。ただ、動いていない、修正版がまだ出ていない、適用を確認していない、という穴は残ります。更新すると、サイトが壊れることもあります。何年も放置したサイトは、一度に最新へ上げられないこともあります(私が触ったサイトでも、バージョンが古すぎて、一度に最新まで上げられなかったことがあります)。
だから、WordPressのまま続けるなら、次の担当と手順を決めておく必要があります。
・更新の担当は、社内か、制作会社か
・更新して壊れたときに、戻す手順と、連絡先は決まっているか
・PHPのバージョンと、サポートの期限を、誰が見ているか
更新の対象を、減らすという選択
更新し続けるのが難しいなら、更新しなければならないものを減らす。発想を逆にします。
静的なサイトは、作り置きしたページを、そのまま配る仕組みです。閲覧のたびにサーバーでプログラムを動かしたり、データベースに問い合わせたりしません。公開する場所に、WordPress本体・プラグイン・PHPを置かなければ、次の2つが変わります。
・本体・プラグイン・PHPの更新が、公開側では要らなくなる
・それらの弱点を突かれる入口が減る
私も、自分で作ったWordPressサイトを、静的なHTMLに作り直したことがあります。データベースを持たないことで、狙われる入口が減り、保守の負担も小さくなりました。ここで、速さの話は主役にしません。いまはWordPressでも、速いサイトは作れます。ここでの話は、更新し続ける責任を、持ち続けるかどうかです。
ただし、静的にしても、何もしなくてよくなるわけではありません。
・サーバー・配信サービスのアカウントの管理(盗まれたアカウント情報も、改ざんの経路になります)
・ドメインの更新(期限後に更新しないと、第三者に登録される可能性があります)
・ページを作るツール側の管理
・外部のフォームなど、足した機能の保守
・中身を変えるときの手間(管理画面から気軽に直す、という使い方はしにくくなります)
減るのは、「更新し続けなければならないソフト」です。契約とパスワードの管理は、どんな構成でも続きます。
向く会社と、続けるほうが合う会社
・静的な構成が向く:会社案内・店舗・作品紹介が中心。見せる・問い合わせにつなぐのが中心。更新の担当を置けない。
・WordPressを続けるほうが合う:ブログやお知らせを頻繁に出す。ネットショップ・会員・予約が事業の中心。更新と確認の担当を置ける。
ログインが必要な機能や、会員サイト、ネットショップは、静的な構成には向きません。その場合は、無理に移さず、担当と確認を決めて、WordPressを続けるほうが合います。
結局、どう考えればいいか
更新の担当と確認の手順を置けるなら、WordPressを続ける。置けないなら、更新の対象を減らす。
今日できる確認は3つです。
・WordPressの管理画面で、本体・プラグイン・テーマの更新が溜まっていないか見る(「更新」は、まだ押さずに)
・「ツール」→「サイトヘルス」→「情報」→「サーバー」で、PHPのバージョンを確かめる
・更新を担当している人(社内か制作会社か)を、1人決める