今回のPHPの重大脆弱性について
2026年10月21日、PHPの開発プロジェクトは、重大な脆弱性2件に対応するセキュリティ修正版を公開しました。
今回の脆弱性は、条件によっては認証されていない第三者がサーバー上で任意のコードを実行できる可能性があるものです。Webサイトの運営者にとって、早急に確認したいセキュリティ上の問題といえます。
対象となる脆弱性は、次の2件です。
- CVE-2026-109618
- CVE-2026-109619
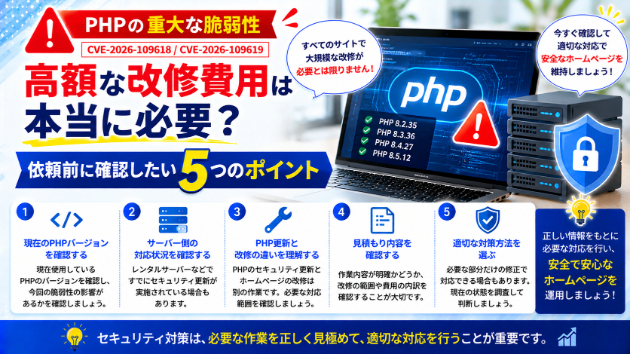
PHP公式サイトでは、今回の問題を修正したバージョンとして、PHP 8.5.12、8.4.27、8.3.36、8.2.35が公開されています。
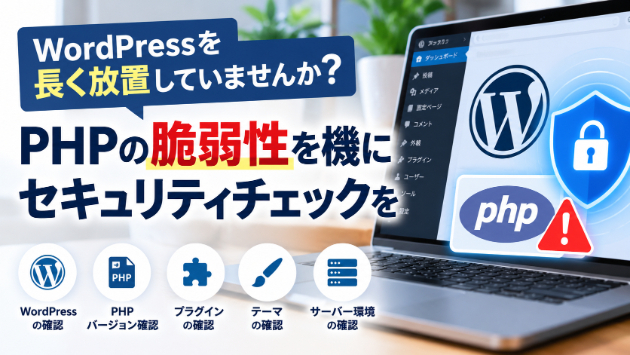
今回の問題は、PHPを利用するWebサイトやシステムに影響する可能性があります。WordPressを利用しているWebサイトも、サーバー側のPHP環境を確認する必要があります。
ただし、すべてのWebサイトが同じ条件で影響を受けるわけではありません。実際の影響は、使用しているPHPのバージョンや実行環境などによって異なります。
重要なのは、サイトが正常に表示されていることだけで安全と判断せず、現在のPHP環境と対策状況を確認することです。
クラウドソーシングでWebサイトを発注した方は要注意
クラウドソーシングサイトを利用すれば、Web制作会社に依頼するよりも手軽に、個人の制作者へWebサイト制作を依頼できる場合があります。
一方で、納品後の保守・管理まで契約に含まれているとは限りません。
例えば、次のような状況に心当たりはないでしょうか。
- Webサイトを納品してもらってから、サーバー設定を確認していない
- PHPのバージョンを把握していない
- 制作者に更新や保守を依頼できるか分からない
- WordPressの更新を長期間行っていない
- サーバーの管理画面にログインしたことがない
こうした場合、今回の脆弱性に対応できているかを自分で判断するのは難しいかもしれません。
もちろん、クラウドソーシングで制作を依頼したこと自体が問題なのではありません。大切なのは、公開後の管理体制とセキュリティ対策が整っているかどうかです。
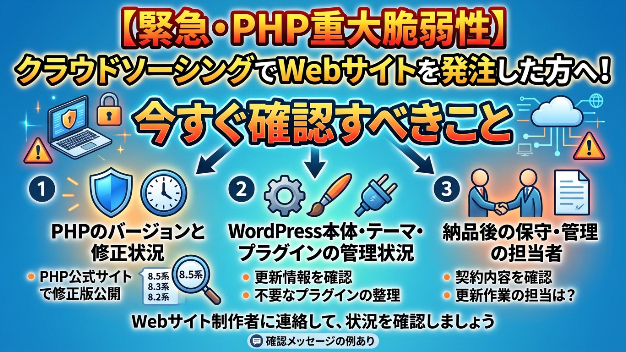
今すぐ確認したい3つのポイント
1.PHPのバージョンと修正状況
まず、レンタルサーバーの管理画面で、対象サイトに設定されているPHPのバージョンを確認してください。
今回の脆弱性について、PHP公式サイトでは次の修正版が公開されています。
| PHPの系列 | 修正版 |
|---|---|
| PHP 8.5系 | 8.5.12以降 |
| PHP 8.4系 | 8.4.27以降 |
| PHP 8.3系 | 8.3.36以降 |
| PHP 8.2系 | 8.2.35以降 |
これらは今回の脆弱性に対する修正版の目安です。PHP 8.1以前など、サポートが終了した系列については、通常の公式アップデートを受けられないため、サポート対象の環境への移行などを検討する必要があります。
ただし、一部のOSやサーバー事業者では独自に修正を適用している場合があります。バージョン番号だけで判断せず、契約しているサーバー会社の公式発表も確認しましょう。
2.WordPress本体・テーマ・プラグインの管理状況
PHPの対策とあわせて、WordPress本体、テーマ、プラグインの更新状況も確認しましょう。
今回のPHPの脆弱性と、WordPress本体やプラグインに存在する脆弱性は別の問題です。しかし、Webサイト全体の安全性を維持するためには、サーバー側とアプリケーション側の両方を適切に管理する必要があります。
使用していないプラグインが残っている場合も、必要性を確認したうえで整理を検討してください。
3.納品後の保守・管理の担当者
Webサイトの制作を依頼した際に、納品後の保守やPHPの更新まで依頼しているでしょうか。
契約内容によっては、制作物の納品だけで契約が終了し、その後の管理は発注者自身が行うことになっている場合もあります。
次の点を確認しておきましょう。
- PHPの更新を誰が担当するのか
- 更新作業による不具合に対応してもらえるのか
- バックアップは取得されているのか
- セキュリティ上の問題が見つかった場合、相談できるのか
契約に保守が含まれていない場合は、別途対応を依頼するか、サーバー会社や別の専門家に相談する方法もあります。
PHPの更新は自分で行っても大丈夫?
PHPのバージョンを変更する際は、慎重な対応が必要です。
PHPの更新によって、古いテーマやプラグイン、独自開発のプログラムが正常に動作しなくなる可能性があります。
そのため、次の順番で対応することをおすすめします。
1. サーバー会社の公式発表と対象バージョンを確認する
2. 現在のPHP環境とWordPressの構成を把握する
3. ファイルとデータベースのバックアップを取得する
4. 互換性を確認し、必要なセキュリティ修正を適用する
5. 更新後にサイト表示、管理画面、問い合わせフォームなどを確認する
ただし、今回のような重大な脆弱性では、互換性の問題を理由に対策を長期間先延ばしにすることも避ける必要があります。
自分で対応できない場合は、サーバー会社や制作担当者、WordPressの保守を扱う専門家に早めに相談してください。
制作者に連絡するときの確認文
クラウドソーシングで制作を依頼した方は、担当者に次のようなメッセージを送ることで、状況を確認できます。
「PHPの重大な脆弱性に関する情報を確認しました。今回の脆弱性について、納品いただいたWebサイトのPHPバージョンが影響対象に該当するか、また修正対応が適用されているかをご確認いただけますでしょうか。
あわせて、必要な更新作業や、更新に伴う互換性・表示への影響についてもご教示いただけますと幸いです。」
このように具体的な確認事項を伝えることで、何を調べてもらいたいのかが明確になります。
なお、制作担当者に連絡が取れない場合は、レンタルサーバー会社へ問い合わせる方法もあります。
まとめ:Webサイトの発注者もPHPの対策状況を確認しよう
2026年10月21日に公開されたPHPのセキュリティ修正版は、Webサイトを運営する方にとって見過ごせない情報です。
特に、クラウドソーシングでWebサイトを制作してもらい、納品後の管理を十分に把握していない場合は、今回の機会に現在の環境を確認しましょう。
まずは、次の3点を確認してください。
- PHPのバージョンと今回の脆弱性への対応状況
- WordPress本体やテーマ、プラグインの更新状況
- 制作者やサーバー会社による保守・管理体制
Webサイトが正常に表示されているからといって、セキュリティ対策まで完了しているとは限りません。
今回の脆弱性について不安がある場合は、自己判断で設定を変更する前に、サーバー会社や制作担当者などに確認することをおすすめします。
PHPのバージョンやセキュリティ対策に不安がある方へ
「自分のWebサイトが今回のPHPの脆弱性の影響を受けるのか分からない」
「クラウドソーシングで制作を依頼したものの、PHPのバージョンや設定を確認できていない」
このようなお悩みはありませんか?
**ご希望の方には、WebサイトのPHPバージョンや今回の脆弱性への対応状況について、確認のお手伝いをいたします。**
ご自身での確認が難しい方や、制作担当者にどのような点を確認すればよいか分からない方も、お気軽にご相談ください。
※確認できる範囲は、サイトやサーバーの環境、提供いただける情報によって異なります。確認のみで脆弱性の修正や安全性を保証するものではありません。必要に応じて、サーバー会社や専門の保守事業者への相談をご案内します。