■10年に一度レベルの重大な脆弱性が公表
2026年10月21日夜、世界中のWeb担当者やエンジニアに激震が走りました。
世界中、そして日本国内のウェブサイトの約7割で使われているプログラミング言語「PHP」に、極めて深刻な重大な脆弱性(欠陥)が2件発見・公表されたためです。
この事態を受け、高市早苗首相が自身のX(旧Twitter)で「今夜に対応して頂きたい大至急のお願い」と投稿し、事業者に向けて修正パッチの適用や一時的なサイト停止を呼びかける異例の事態に発展しています。
「自分のブログ(WordPress)は大丈夫なの?」と不安に思っている方に向けて、技術的な難しい話を抜きにして、「何が危ないのか」「今何をすべきなのか」をわかりやすくまとめました。
1. 何がそんなに危険なのか?(通称:php2shell)
今回見つかった脆弱性(CVE-2026-109618 / CVE-2026-109619)は、専門用語で「リモートコード実行(RCE)」につながる恐れがあるものと言われています。
これを簡単に言い換えると、「IDやパスワードを知らない第三者が、外部からあなたのサーバーを勝手に操作できてしまう」という状態です。
海外のセキュリティ機関などでは、この攻撃チェーンを「php2shell」という通称で呼んでいます。
もし悪意のあるハッカーに狙われた場合、以下のような最悪の被害に遭う可能性があります。
• サイト内の個人情報や顧客データの漏えい
• ホームページの改ざん・乗っ取り(勝手に怪しい広告を表示される等)
• サイトがウイルス配布の踏み台にされ、Googleの検索結果から除外される(アクセス激減)
これらは決して「大企業だけの問題」ではありません。インターネットに公開されているすべてのPHPサイトが標的になるリスクを含んでいます。
2. WordPressを最新にしていれば安心…ではない!
多くのブロガーやサイト運営者が勘違いしやすいのが、「WordPress本体やプラグインを最新にしているから大丈夫」という思い込みです。
今回の欠陥は、WordPressそのものではなく、その土台としてサーバー上で動いている「PHP本体」にあります。そのため、WordPressの管理画面で「すべて最新です」と表示されていても、サーバー側のPHPが古ければ完全にアウト(影響範囲内)です。
⚠️ 影響を受けるバージョン
• PHP 8.2系(8.2.35より前)
• PHP 8.3系(8.3.36より前)
• PHP 8.4系(8.4.27より前)
• PHP 8.5系(8.5.12より前)
• ※セキュリティ企業Wiz社の調査によると、PHP 5.4以降の広範な旧バージョンもすべて影響を受けるとされています。
特に対策パッチが提供されない「サポート終了(EOL)済みの古いPHP(PHP 7.xや8.0など)」を使い続けているサイトは、根本的な対応(最新のPHP環境への引っ越し)が必要になります。
3. Web担当者・ブロガーが今日絶対にやるべきこと
ご自身のサイトを守るために、まずは以下の2点を確認してください。
① 利用しているレンタルサーバーの「お知らせ」をチェックする
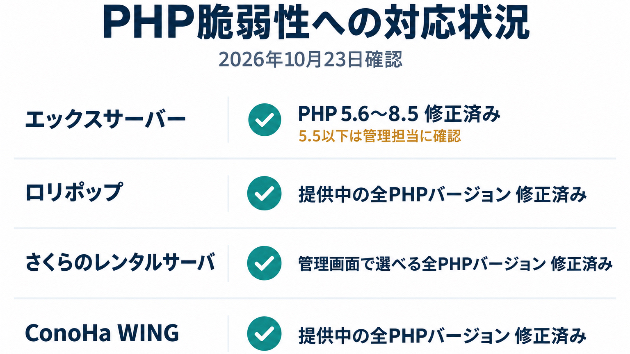
エックスサーバー、さくらインターネット、ロリポップ、ConoHa WINGなど、大手のレンタルサーバー会社はすでに今回の脆弱性に対する緊急メンテナンスや自動パッチ適用などの対応(またはアナウンス)を順次進めています。まずはサーバー会社のマイページや公式ブログの告知を確認しましょう。
② 現在のPHPバージョンを確認する
WordPressを利用している場合、管理画面の「ツール」>「サイトヘルス」>「情報」タブの中にある「サーバー」の項目から、現在動いているPHPのバージョンを確認できます。
まとめ:もし「よくわからない」「自分でやるのが怖い」ときは
今回の対策(PHPのバージョンアップやパッチ適用)は、手順を間違えると「サイトが真っ白になって動かなくなる」「プラグインが動かなくなりデザインが崩れる」といったトラブルが起きやすい繊細な作業です。
「難しくてよくわからない」「本業が忙しくて大至急対応する時間がない」という方は、専門家に丸投げしてしまうのが一番安全で確実です。
当方では、今回のPHP緊急脆弱性に特化した「セキュリティ対策・PHPバージョンアップ代行サービス」をココナラにて出品中です。
• 現在のサイトが危険かどうかの調査
• 万が一のためのバックアップ取得
• 安全なPHPへのアップデート・パッチ適用
これらを一括でスピード対応いたします。大切なウェブサイトをハッキングの脅威から守るためにも、不安な方はぜひお気軽にご相談ください!