はじめに:今回の情報漏えいの背景
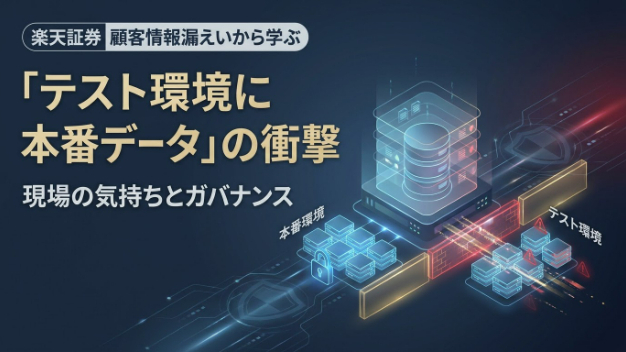
2026年11月17日、楽天証券より「テスト環境のシステム内で管理していたお客様情報が外部に漏えいした可能性がある」という重大な発表がありました。
外部に持ち出された可能性がある情報には、ログインIDや氏名、住所だけでなく、出金先口座や申告年収・申告金融資産、商品別資産情報など極めてセンシティブな情報が最大約447万口座分含まれています。
資産情報などは含まない漏えいが最大約1,125万口座あるので合計1500万口座超です。東京都の人口より多いです…
ニュースを見て、「本番システムではなく、なぜテスト環境からこれほどの資産情報が漏れるのか?」と疑問に思った方も多いのではないでしょうか。
私自身、この問題に実務で向き合ったことがあります。詳細には語れませんが、ガバナンス側で対応しました。管理部門と開発現場のぶつかり合いになり、何か月もバトルをした記憶があります。
1. 現場の「本番データでテストしたい」誘惑と気持ち
システムの全面リプレース、新機能追加、あるいは新旧システム間のデータ移行ツールを開発する際、エンジニアやプロジェクト担当者は必ず次のような壁にぶつかります。
「ダミーデータだと、本番特有のケース(特殊文字、桁数の極端なデータなど)が再現できない」
「数百万件規模のボリュームで負荷テストや整合性チェックをしないと、リリース当日にバグが出るのが怖い」
「精巧なテストデータを一から生成する時間も予算もない。本番データをコピーして流し込むのが一番確実で早い」
「安全で完璧なシステムを納期通りにリリースしたい」という責任感があるからこそ、「一度だけ本番データを使って検証しよう」「移行ツールが正しく動くか本番データで確かめよう」という判断をしてしまいがちです。
ですが、その良かれと思った近道こそが、企業の社会的信用を根底から揺るがす落とし穴になるのです。
2. なぜダメなのか?
テスト環境に本番の顧客データを流用する行為は、常識的にアウトという漠然としたものではなく、法規・業界基準の観点からアウトです。
① 個人情報保護法における「目的外利用」の可能性
個人情報保護法において、事業者は個人情報を取得する際に利用目的を特定し、その範囲内で利用しなければなりません。 通常の約款やプライバシーポリシーにおいて、顧客情報の利用目的は「取引の執行」「口座管理」「サービス案内」等に限定されています。「新システムの開発・移行テストや動作検証」のために個人データを利用することは、原則として本人の同意を得ていない「目的外利用」と判断されるリスクが極めて高い行為です。
② 個人情報保護ガイドライン
個人情報保護委員会の「個人情報の保護に関する法律についてのガイドライン(通則編)」および金融庁の「金融分野における個人情報保護に関するガイドライン」では、個人データの漏えい防止のために必要な「安全管理措置」を義務付けています。
「個人情報の保護に関する法律についてのガイドライン」 に関するQ&Aでは、情報システムの使用に伴う漏えい等の防止を講じるための手法として、
個人データを取り扱う情報システムの動作確認を行う際に、テストデータとして個人データを利用することを禁止したり、動作確認に影響のない範囲で、個人データの一部を他のデータに置き換える等、テストデータとして利用する個人データを必要最小限とすること
と例示されています。実データをそのままテスト環境へ投入することは、安全管理措置義務の不履行とみなされる可能性が高いでしょう。
そのほか、 FISC(金融情報システムセンター)の「金融機関等コンピュータシステムの安全対策基準」等にも反していることになるでしょう。
3. 「テスト環境=安全」という思い込み
なぜテスト環境からの漏えいはこれほど大規模化しやすいのでしょうか? それは、多くの企業において「テスト環境のセキュリティは、本番環境より数段甘く設定されている」からです。それにもかかわらず、「外部公開していないから」などといった理由で”安全だ”、”問題ない”という理屈になりやすいです。
アクセス制御の緩さ: 開発会社や業務委託先、多くのエンジニアが作業しやすいよう、本番環境のような厳格な認証や制限が省かれがちになる。
監視・ログ体制の甘さ: 本番環境には常時不正通信や不正行動の監視体制を導入していても、テスト環境や移行作業用サーバーは「一時的なものだから」と監視対象から外されているケースがある。
消去ルールの放置: テストや移行が終わった後も、「念のため」「後で使うかも」と実データを含んだDBがサーバー内に数ヶ月〜数年放置される。
今回攻撃者は、厳重に守られた本番環境を正面から破るのではなく、「本番データが入っているのに防御が手薄なテスト環境」を狙い撃ちにした格好です。
まとめ:現場の運用ルールを「形骸化」させないために
開発現場の利便性や開発や移行を成功させたい、という力学にセキュリティルールが押し切られ、このような大事故を引き起こしてしまうことがあります。
中小企業やベンチャー企業、受託開発を行うIT企業であればなおさらです。 「自社の開発現場やテスト環境に、本番データや顧客情報がそのまま転がっていませんか?」 「委託先が移行ツールを作るために、本番データを持ち出して作業していませんか?」
事故を防ぐための大原則はシンプルです。
・「テスト環境にはダミーデータしか置かない」を全社規程に明記する。
・移行テスト等でやむを得ず本番構造が必要な場合も、個人情報・口座番号・資産額・健康情報などセンシティブな情報は不可逆なマスキングツールを必ず通す。
・作業終了後のデータ完全削除と確認記録を義務付ける。
「ルールがない」、「ルールはあるけれど現場で守られていない」状態を放置することが、企業にとって最大の経営リスクです。自社の開発ルールや委託先管理が法基準に耐えうるものになっているか、今一度チェックすることが必要でしょう。
私は、情報セキュリティに関するガバナンス構築について豊富な実務経験があります。 「自社の開発・テスト環境のルールを明確にしたい」「取引先や監査に胸を張って提出できるセキュリティ規程を整えたい」といったお悩み・お困りごとがございましたら、いつでもお気軽にお見積り・ご相談ください。
その他の記事:「カフェでPC作業」「個人LINEで業務連絡」…現場の“勝手運用”を放置していませんか? 事故を起こさない現実的なテレワーク・シャドーITルール
その他の記事:根強く残る「パスワードの定期変更」と「記号・英数混在の強制」の信仰! 事故を防ぐ現在のパスワード運用ルールとは?