1. IPAガイドラインの「原則」をそのまま規程に持ち込む罠
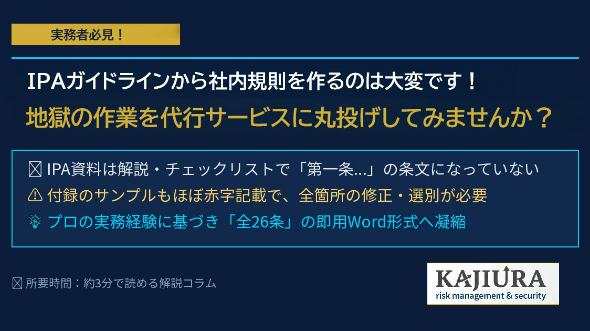
IPA(情報処理推進機構)の中小企業の情報セキュリティ対策ガイドライン第4.0版 付録5.情報セキュリティ関連規程(サンプル)には、「従業員は、インターネットで提供されているサービスを業務で利用する場合は、システム管理者の許可を得る。」と記載されています。
この記述をそのまま「社内情報セキュリティ規則」に取り込み、「外部サービスやAIツールの利用はすべて事前申請・管理者承認を必須とする」という一律禁止に近いルールを運用している企業が非常に多く見られます。
2. 「利用者が申請しない」×「管理者が確認できない」という2つの深刻な問題
一律事前承認ルールを導入すると、現場では即座に2つの深刻な問題が発生します。
問題1【利用者が申請しない】: 1回の要約や翻訳、ファイル共有のたびに面倒な申請書を出していられないため、社員は申請を諦め、ログインレスの無料サービスや個人のメールアドレスを使って秘密裏にツールを使い始めます(シャドーIT、シャドーAIの横行)。
問題2【管理者が確認・検証できない】: 仮に真面目な社員が申請を出したとしても、兼任で忙しい情報システム管理者や総務担当者には、個々のSaaSや最新生成AIの安全性・プライバシーポリシーを評価する時間もありませんし、効率よくチェックする知見や運用が足りない場合もあります。結果として「申請が放置されて業務が止まる」か、「リスクを正しく検証できないまま気休めで判コを押す(無検証承認)」の二者択一に陥ります。
つまり、「厳格な承認ルール」は紙の上だけで存在し、現場では形骸化し、有効に管理できていないのがよくある実態です。
3. 業務を止めずリスクを防ぐ外部サービス利用制限の設計思想
実効性のある規程にするためには、一律承認ではなく「利用区分ごとの現実的なルール設計」が不可欠です。当サービスが提供する『情報セキュリティ規則作成代行』で作成する規則にも取り入れていますが、以下のような運用基準を設けて負担を軽減するべきです。
・申請不要サービスの指定: 会社が公式契約・指定したITサービス(Google WorkspaceやMicrosoft 365等)はもちろん、特定の種類の取引先指定サービスなどの事前の個別の申請を不要とし、申請・審査側双方の過度な負担、ビジネスの停滞を防ぎます。
・入力データの機密性による区分: 「機密情報・個人情報を入力しない利用」と「自社重要データを読み込ませる高度利用」を明確に区別し、前者には過度な申請を求めないフレキシブルな基準を設けます。
・事前チェックリスト方式の採用: 管理者が1件ずつ検証するのではなく、「安全なツールのチェックリスト」をあらかじめ示し、その範囲内であれば即時利用を認める運用へ移行します。
規程は現場を縛り付ける鎖ではなく、社員が安全に業務効率化を図るための「ガードレール」であるべきです。自社の外部サービス利用ルールが有名無実化していないか、今一度見直してみませんか?
現在ココナラにて24時間以内即納の『社内情報セキュリティ規則作成代行サービス』を提供しております。
2026年12月31日までは50%OFFの10,000円の特価です。
関連記事:うちのセキュリティ規程、飾りになっていませんか? 現場の「形骸化度」を測る3つのチェックリストと実効的ルールの整え方
関連記事:分厚い規程は事故の元!現場の負担を抑える「実効性あるセキュリティ規則」の作り方