はじめに:突然の「規程提出要請」に焦っていませんか?
「新規取引先や親会社から『情報セキュリティ規程』の提出を求められた…」
「手元に何もなく、どこから手をつければいいか分からない…」
実は私自身、大手エネルギー企業や金融インフラ企業に在籍していた頃、グループの子会社やパートナー企業(取引先)に対してセキュリティ規程そのものや規程内容の提出を求め、その内容を審査・チェックする立場におりました。
提出を求めていた側の人間として断言できますが、規程がないまま放置したり、自社で守れないような不適切な規程を提出したりすることは、取引停止や案件失注に直結する非常に危険な状態です。
1.【業界の見通し】今後、中小企業へのセキュリティ調査は間違いなく激化します
現在、日本企業を狙ったサイバー攻撃(特にランサムウェアやサプライチェーン攻撃)は過去最高レベルで激化しています。
大企業のセキュリティが基本的に強固なので、ハッカーは対策の手薄な「取引先(中小企業)」を足がかりにして大企業のネットワークへ侵入する手法を多用しているからです。
(もっとも、大企業自身も過去の遺物や管理が甘いところを中心に攻撃にあっていますが、、、)
そのため、大手企業や主要取引先は今、自社を守るために「取引先のセキュリティ対策調査」を急速に強化しています。
「うちはまだ提出を求められていないから大丈夫」ということはありません。近いうちに、ほぼすべての企業に同様の提出要請やセキュリティ調査が行われるのが現在の確実な流れです。
2.審査側視点での落とし穴①:無料テンプレートのそのまま提出は即見破られる
ネット上で手に入る無料のひな形やテンプレートをダウンロードし、社名だけ変えて提出しようとすることがまず考えられます。今だと生成AI一発出力もあるかもしれません。しかし、審査側から見るとこれはすぐに分かります。実態に合っていないからです。
自社の実態と乖離した「守れないルール」を自ら課してしまう
大企業向けの厳しいルール(例:高度なログ監視など)が含まれていると、提出後に「この通りに運用されていますか?」と確認された際に対応できず、かえって信用を失います。
働き方のトレンド(テレワーク・クラウド・BYOD・生成AI利用)に対する規則が抜けている
古いひな形やテンプレートでは、働き方に合わせたセキュリティ運用がカバーされていない可能性があります。
3.審査側視点での落とし穴②:IPAのガイドラインは規則の体裁をなしていない
公的機関であるIPA(独立行政法人情報処理推進機構)のガイドラインを参考にしようとする方も多くいらっしゃいます。
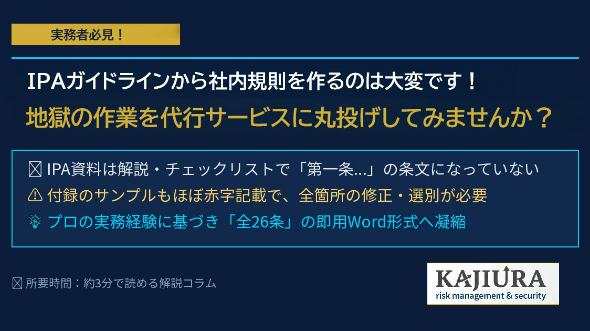
しかし、IPAの資料はあくまで「解説資料やチェックリスト」です。社内規則用の付録もありますが、
・「第一条、第二条…」という正式な『条文形式』にはなっておらず、社内規則や提出する文書として体裁をなしていない。
・赤字部分は自社の事情に合わせて設定とし、資料のほとんどが赤字になっており、捨てる選択、書き換える選択をほぼすべての記載に対してしなければなりません
そのため、結局自分で文章を起こし直す数十時間の作業が発生してしまいます。
審査側がまず確認したいのは「システムの開発・運用のマニュアル」ではなく「全社員の日常ルール」
「システム管理やプログラム開発の難しい規則まで作らなければいけないのでは?」と不安に思う必要はありません。
前提として、そこまで期待してヒアリングをしません。足りなければ何らかの支援も考えているくらいです。しかしながら、何もない状態というのは本当にまずいです。チェックしたセキュリティ部門から、調達部門に取引の継続を見直すべきだという意見を出すことにつながります。
私が審査側だった当時も確認していたのは、組織的にセキュリティ体制が構築されているか?という全社共通の運用ルールです。
あえて専門的な「システムの開発・高度なインフラ運用規程」は別設定とし、全社員が遵守すべき日常業務のルールを整備することが一歩目として重要であり、現場の業務を止めず、審査側にも納得される実効性の高い規程作りのポイントです。
4.時間と予算をかけずに「即納」で解決する最短ルート
「コンサル会社に頼む予算(数十万円)も時間(1ヶ月〜)もない…」
「自作する時間も専門知識もなく、取引先の調査が迫っている…」
そのようなお悩みをお持ちの方に向けて、ココナラにて『社内情報セキュリティ規則作成代行サービス』を提供しております。
2026年12月31日までは50%OFFの10,000円の特価です。
本サービスが選ばれる理由
1.たった20問(選択式中心・約5分)のヒアリングシートに答えるだけ
「オフィスなし」「完全出社」「BYOD禁止」など、自社の運用を選ぶだけでOKです。
2.24時間以内にそのまま提出できるWord形式(全26条)を即納
回答受領から24時間以内に、貴社名や役職名が反映されたWord文書をお届けします。
3.登録セキスペ(国家資格)&審査経験者による実務的設計
全てを登録セキスペ自身が作成し、企業での実務経験を踏まえた運用負荷を下げる設計をしています。
まとめ:調査や要請が来る前に、今すぐ準備を完了させましょう
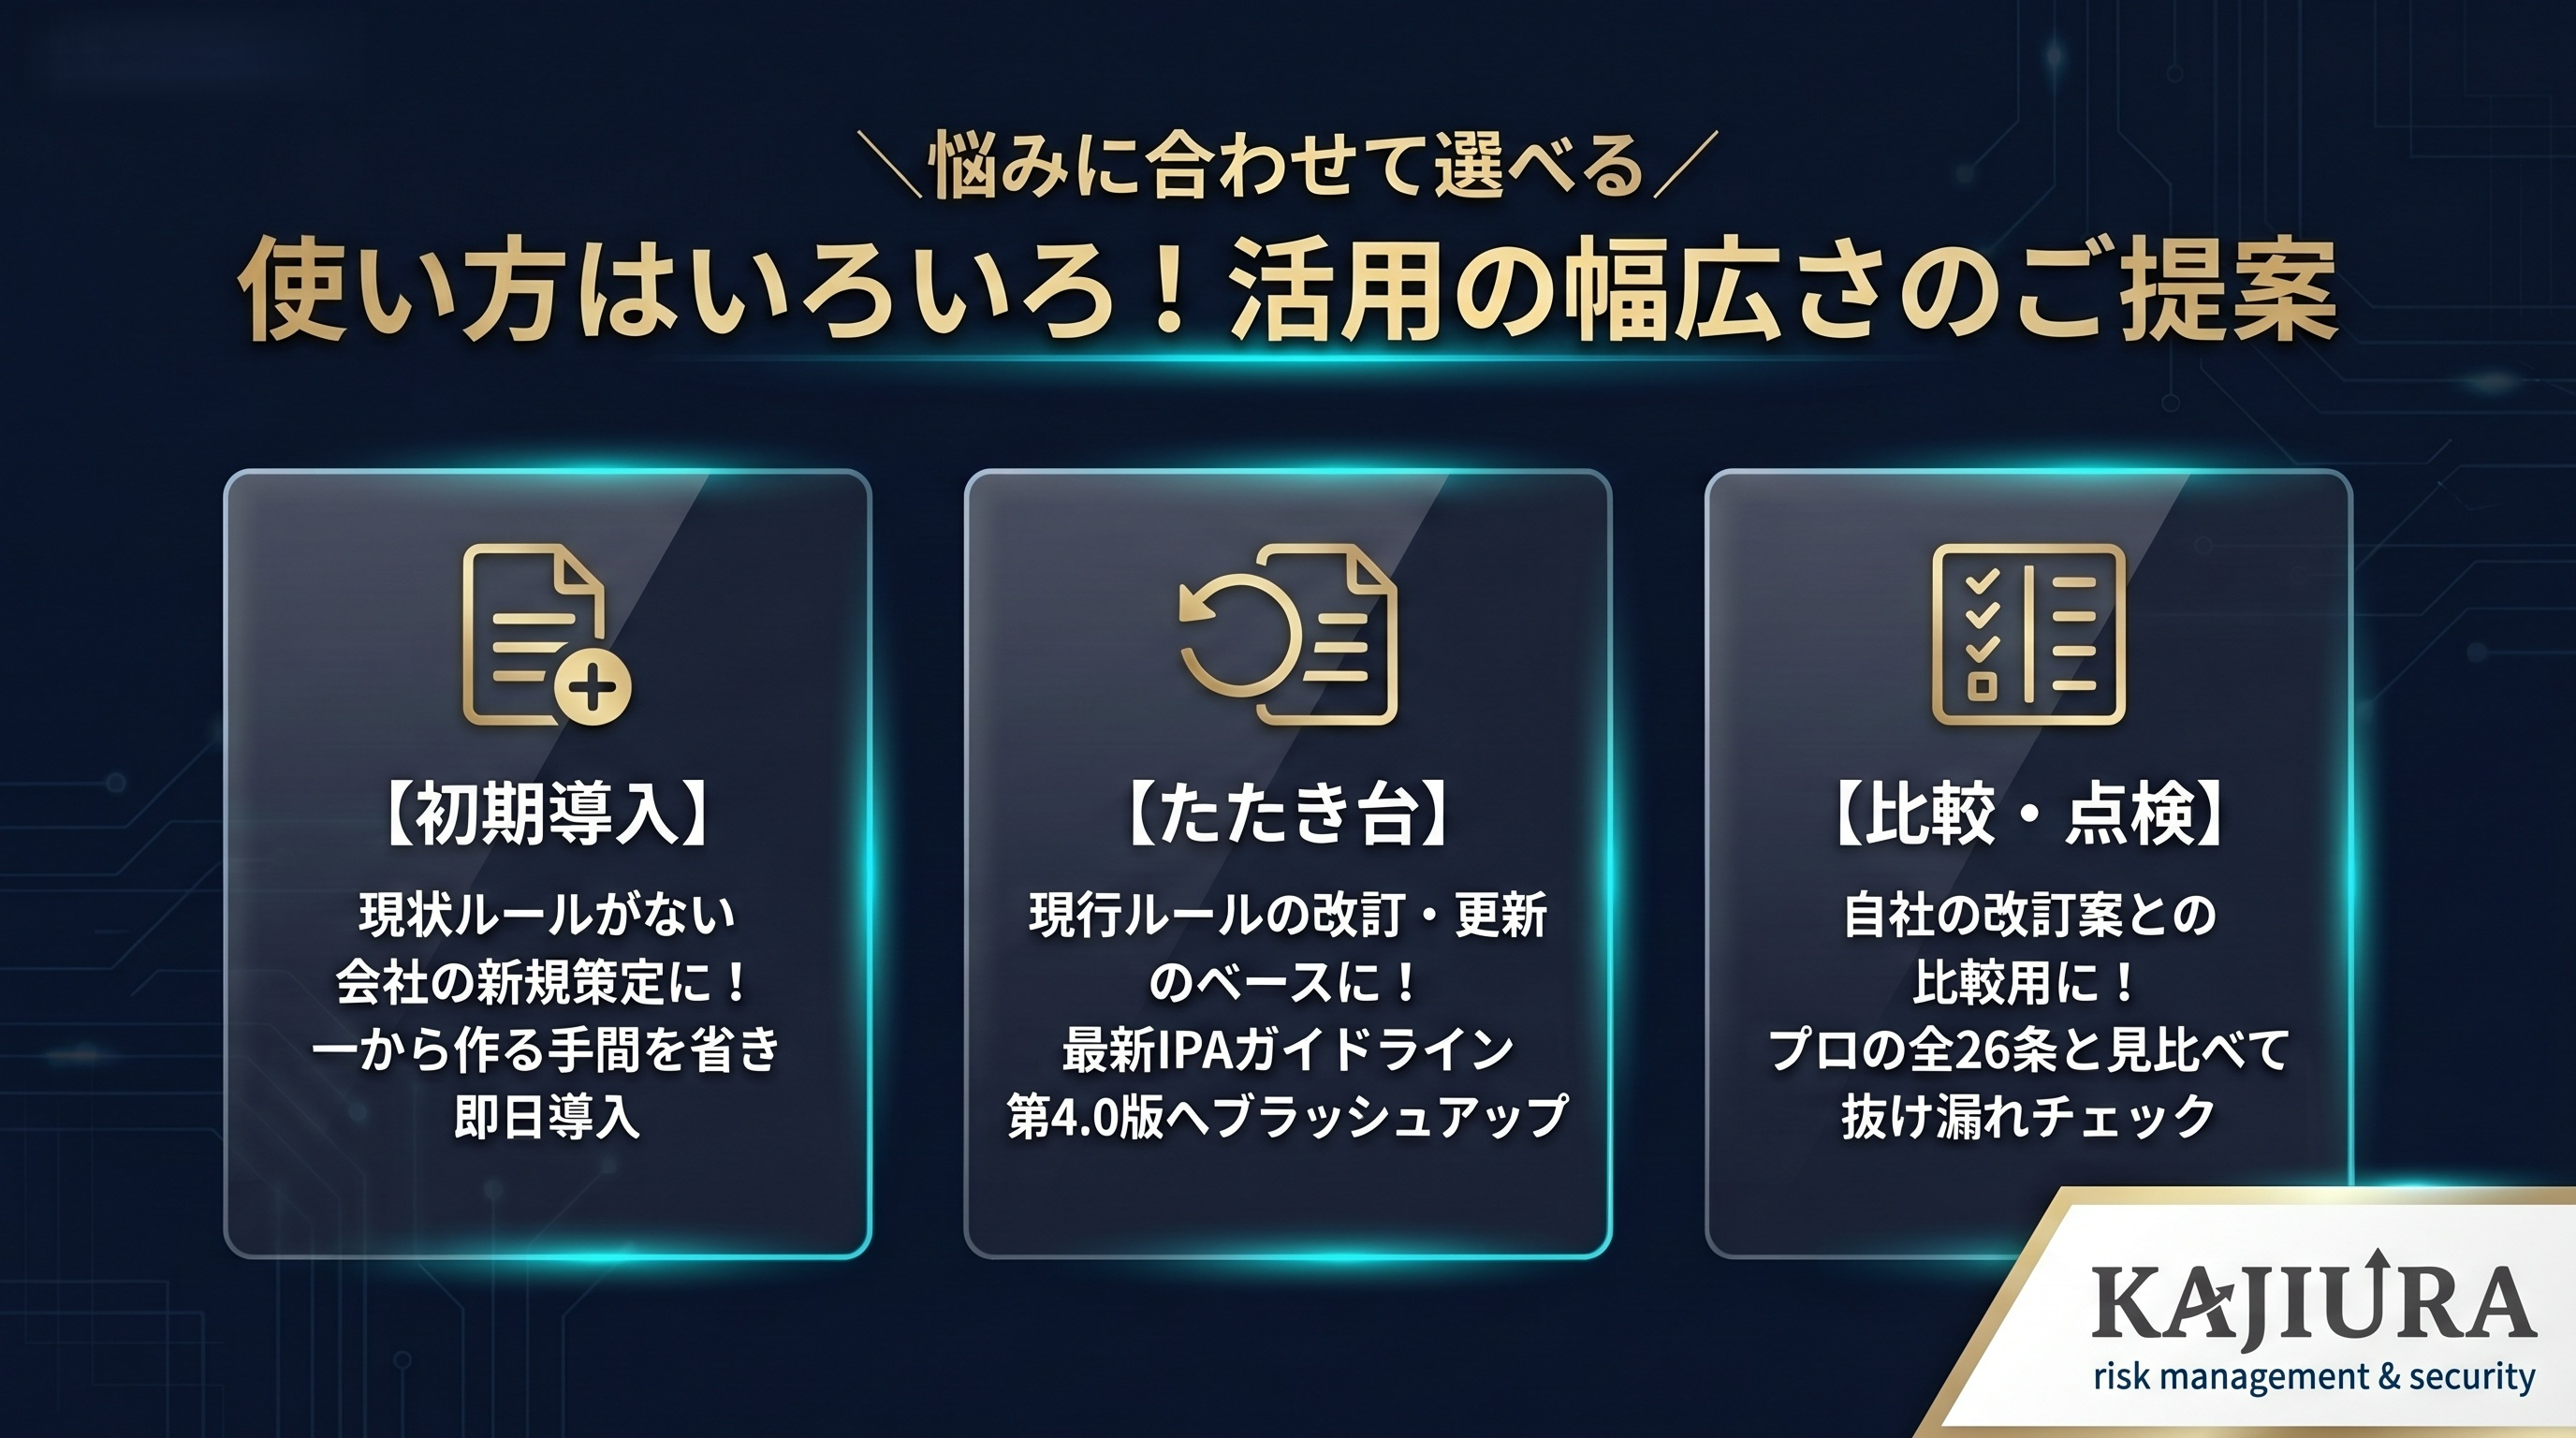
もし「セキュリティ規程がない」、「古くなっているので改訂したいがベースとなる下書きが欲しい」、「改訂対応中だが比較対象が欲しい」
そんな悩みや不安を解消するサービスを現在、”格安”で受託しております。
「急ぎで規程が必要」「今後の調査に備えておきたい」という方は、ぜひ以下のサービス詳細ページよりお気軽にお問い合わせください!
👉 [【回答後24h以内納品】IPAガイドライン準拠!そのまま使える正式な「条文形式」の社内情報セキュリティ規則作成代行 サービスページはこちら]