朝、スマホを開いたら、自分のFX口座で知らない取引が大量に行われている。
財布を落としたわけでも、誰かに暗証番号を教えたつもりもない。それでも画面に並ぶのは見覚えのない売買履歴。
ネットの恐ろしさが「個人情報が漏れるかも」という話から、ずいぶん具体的なところまで来てしまった。
こんな話が、2026年10月に実際にニュースになった。
600万円失った。
ただし話は正確に
10月23日、GMOインターネットは「お名前.com デスクトップクラウド」への不正アクセスについて第3報を公表した。
これはFXの自動売買ソフトを、自宅のパソコンを起動しなくても24時間動かせるサービスだ。
10月20日に一部サーバーで不正プログラムが見つかり、21日から全プランを停止。
影響を受けた「可能性がある」サーバーは26,739件に上る。
取引口座のログイン情報などが第三者に取得され、悪用された可能性もあるという。
報道では「55万円なくなった」「600万円失った」という利用者の投稿まで紹介された。
ここは誤解しないでほしい。
26,739件すべてが被害に遭ったわけではないし、
600万円は公式に確定した被害額ではない。
むしろ怖いのは別の点だ。
家の金庫をこじ開けられたのではなく、留守中に「売買を実行するリモコン」を乗っ取られたようなもの。
本人が操作したように見える取引で、実際にお金が動いてしまう可能性がある。
技術が便利になるほど、鍵を預ける場所が増える。
その鍵の管理を、私たちはどこまで把握できているのだろう。
同じ週、ホームページの「床板」にも穴が見つかった
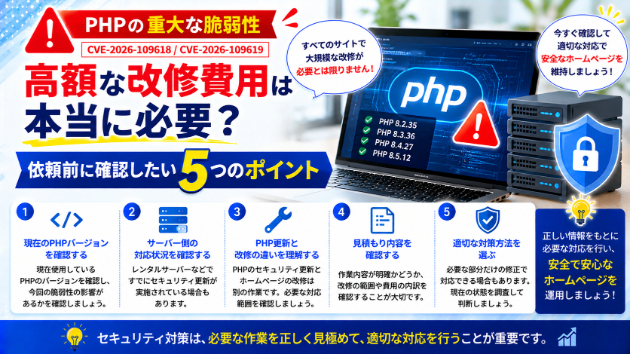
10月21日には、Webサイトの裏側で広く使われるPHPにも深刻な欠陥を修正する更新が公開された。
PHP2Shellと呼ばれる2件の脆弱性だ。翌22日にはIPAも注意喚起している。
PHPは、ホームページやネットショップの動きを支える仕組みの一つ。
よく「WordPressは更新しているから大丈夫」と聞くが、WordPress本体とサーバー上のPHPは別物だ。
店のショーウインドーをピカピカに磨いていても、建物の床板が抜ける状態なら困る。
もちろん今回のPHP問題とGMOの事件の原因がつながっているという発表はない。別々のニュースだ。
ただ、共通する教訓はある。
自分が触っている画面の、そのさらに奥にも管理すべきものがあるということだ。
AIが賢くなると、泥棒も残業しなくなる
IPAの「情報セキュリティ10大脅威2026」では、組織向けの第3位に「AIの利用をめぐるサイバーリスク」が初登場した。
AIは守る側にも役立つ。一方で、偽メールの文章を自然にしたり、大量の情報を整理したりする作業にも使われ得る。
昔なら「日本語が変だから詐欺だな」で済んだメールが、取引先の文体にそっくりだったらどうだろう。
しかも攻撃者は、こちらの営業時間に合わせて出勤する必要がない。
※今回のGMO事件にAIが使われたと判明したわけではない。ここから先は、公開されている技術動向を踏まえた予想だ。
ひょっとして、ネット自体が作り変わる?
私が気になる未来は、「インターネットが終わる」ことより「ネットで何を信用するか」が作り直されることだ。
これまでの感覚は、IDとパスワードが合えばひとまず本人。だが、鍵がコピーされた時点でそれだけでは足りない。
実際、米国の標準化機関NISTは以前から「ゼロトラスト」という考え方を示している。社内だから安全、一度ログインしたから安心、と無条件には信用しない設計だ。
これからはログイン時だけでなく、送金、権限変更、大量データの持ち出しといった重要操作に、追加の確認や制限が増えていくのではないか。
昔のネットは「世界中とつながれること」が革命だった。
次のネットは「つながった相手に、何を許すか」が革命になるのかもしれない。
さらに、人間かAIか分かりにくいネットでは、
文章や動画のうまさより「誰が発信し、どこから来た情報か」を確かめる仕組みの価値が高まると思う。
ただし本人確認の強化には、匿名性やプライバシーとの兼ね合いもある。ネット全体が実名制になると決まったわけではない。
そして、まさかのアナログ回帰
ここで少し逆方向の未来も考えてみたい。
AIがすべてを自動化する一方、最後の承認だけは人間が電話で確認する。
大事な復旧手順は紙でも保管する。バックアップの一つはネットワークから物理的に切り離しておく。
未来の最先端が「一回、電話で確かめよう」だったら、ちょっと面白い。
実際、米国CISAはランサムウェア対策としてオフラインのバックアップと復元テストを勧めている。
もちろん紙なら絶対安全という話ではない。紛失も盗難もある。全部アナログに戻せば仕事にならない。
普段はデジタルで速く。止まると困る部分には、別の逃げ道を。
そんな二重構造が増えるのではないだろうか。
では、私たちは何をすればいい?
明日いきなりハッキングの専門家にはなれない。でも、できることは意外とある。
最初の10分。
仕事用メール、銀行、クラウドストレージのログインを確認する。
パスワードの使い回しをやめ、多要素認証を有効にする。
対応サービスなら、偽サイトで認証情報を盗まれにくいパスキーも検討したい。
次の10分。
使っていないアカウント、昔の外注先に渡した共有権限、放置した連携アプリを見直す。
「合鍵を持っている人」の棚卸しだ。
週末の30分。
大切な制作データや請求書を、普段使うPCとは別の場所にも保存する。
クラウド同期だけでは誤削除まで同期される場合がある。実際に1ファイル戻せるか試す。
ホームページがある人。
制作会社やサーバー会社に「PHP、CMS、プラグインの更新担当は誰ですか」と聞いてみる。
今回のPHP修正は急ぐべきだが、互換性の問題もあるのでバックアップと動作確認を前提に対応する。
お金が動く仕事。
「振込先が変わりました」というメールが来たら、メールに書かれた番号ではなく、以前から知っている連絡先で確認する。
シンプルだが、偽の指示を見抜く強い方法だ。
なお、今回のGMOのサービスを利用している人は、一般論より優先して公式案内を確認してほしい。
取引に使っていない別の端末から認証情報を変更し、パスワード変更後もログイン中の全セッションを切断する。取引履歴と残高も確認する。
パスワードだけ変えても、既存の接続が生きている場合があるという。
結局、最強のセキュリティ対策とは?
高いセキュリティソフトを全部入れることでも、二度とインターネットを使わないことでもない。
一つの鍵、一つの会社、一つのクラウドが無事であることに、全部を賭けない。
Webやデジタルコンテンツを作る側としても、納品して終わりではなく、後から安心して扱えることまで大事にしたい。
便利さは手放さなくていい。ただ、「何かあっても戻れるか」だけは、一度考えておきたい。
明日の朝もネットは普通に動くだろう。だからこそ、今日のうちに合鍵とバックアップを確認しておく価値がある。
個人情報を預け先も預けた後も流失した後も考えないとなのかもしれない時代だ。