2026年11月11日、IPA(情報処理推進機構)がMicrosoft製品の脆弱性について「緊急」の注意喚起を公開しました。
特に注意が必要なのが、Microsoft Outlookに発見された脆弱性「CVE-2026-124194」です。
今回の問題では、細工されたメッセージファイルをOutlookで開くことで、Windowsの認証に利用される情報が外部へ流出するおそれがあります。
さらに、Microsoftはすでに実際の攻撃への悪用を確認しています。
Outlookは、個人のメール管理だけでなく、企業の業務連絡にも広く利用されているソフトウェアです。
「普段からOutlookを使っているけれど、自分も対象なの?」
「Microsoft 365を使っていれば大丈夫?」
「更新するには何をすればいいの?」
今回は、今回の脆弱性の概要と、Outlook利用者が今すぐ確認しておきたい5つのポイントを解説します。
1.Outlookに見つかった脆弱性とは?
今回確認された脆弱性は「CVE-2026-124194」です。
Microsoftは、Outlookの「なりすまし」に関する脆弱性として公開しています。
深刻度を示す指標であるCVSS v3.1の基本値は「6.5」で、Microsoftによる重要度の評価は「Moderate(警告)」です。
ただし、数値上の深刻度が最高レベルではないからといって、対応を後回しにしてよいわけではありません。
今回の脆弱性は、すでに実際の悪用が確認されています。
どのような問題が起きるのか?
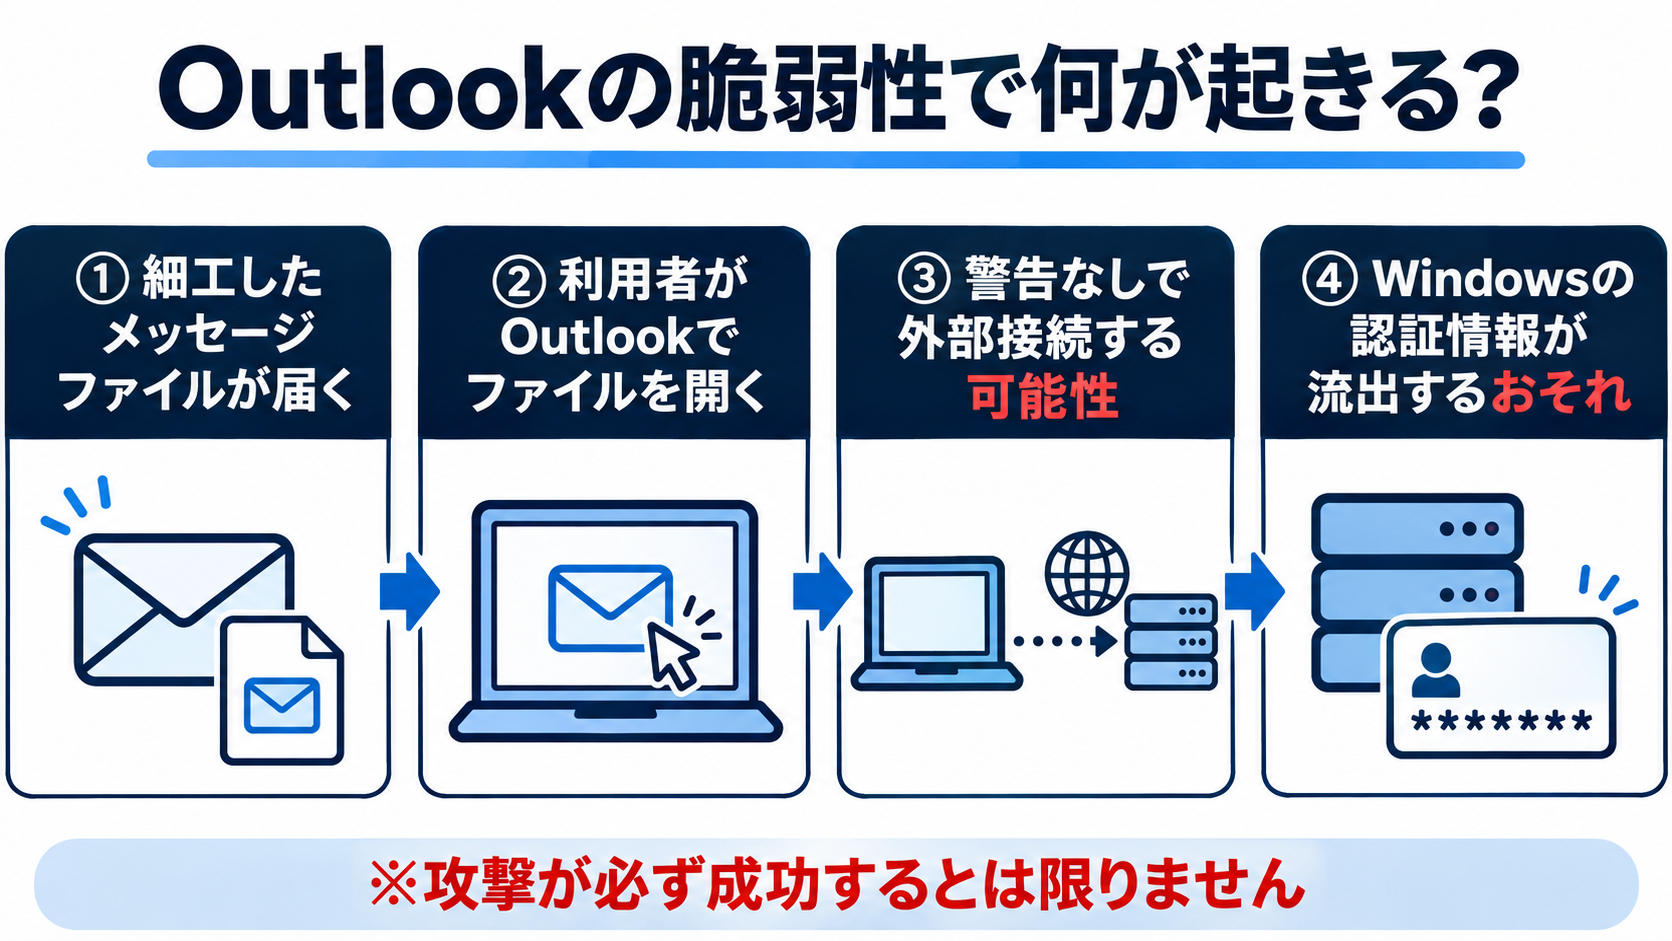
攻撃者が細工したメッセージファイルを用意し、利用者にOutlookで開かせることで、攻撃が成立する可能性があります。
通常、Outlookでは外部のコンテンツにアクセスする際に警告が表示される場合があります。
しかし、今回の脆弱性では、この警告が表示されないまま、攻撃者が管理するネットワーク上の接続先にアクセスしてしまう可能性があります。
その結果、Windowsの認証に使用される情報が外部へ送信されるおそれがあります。
流出する可能性がある「NTLMv2ハッシュ」とは?
今回の問題では、「NTLMv2ハッシュ」と呼ばれる認証に関する情報が流出する可能性があります。
NTLMv2は、Windowsなどで利用される認証の仕組みの一つです。
パスワードそのものを平文で送信する仕組みではありませんが、認証に使われる情報が攻撃者に渡ることで、条件によっては利用者になりすますなどの不正アクセスにつながるおそれがあります。
つまり、パスワードそのものが知られなくても、認証情報が悪用される可能性があるということです。
メールをプレビューするだけでも危険?
今回の脆弱性について、MicrosoftはOutlookのプレビュー画面(閲覧ウィンドウ)を攻撃経路としていません。
攻撃が成立するには、利用者が細工されたファイルを開く操作が必要とされています。
そのため、メールが届いただけで、必ず攻撃が成立するわけではありません。
ただし、不審なファイルを開かないように注意するだけでは、根本的な対策にはなりません。
対象のOutlookを利用している場合は、セキュリティ更新を適用することが重要です。
2.Microsoftが実際の悪用を確認、IPAも緊急の注意喚起
今回の脆弱性で特に重要なのは、すでに実際の攻撃で悪用されているという点です。
2026年11月10日(米国時間)、Microsoftは月例のセキュリティ更新プログラムを公開しました。
その中で、CVE-2026-124194について、実際の悪用が確認されていることを明らかにしています。
翌11月11日(日本時間)には、IPAも「緊急」の注意喚起を公開し、セキュリティ更新プログラムを至急適用するよう呼びかけました。
また、米国のCISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)も、この脆弱性を「KEV(Known Exploited Vulnerabilities)」カタログに追加しています。
KEVとは、実際の攻撃に悪用されたことが確認されている脆弱性の一覧です。
つまり、今回の問題は「今後悪用される可能性がある」という段階ではありません。
すでに攻撃への悪用が確認されているため、通常の更新よりも優先度を高くして対応する必要があります。
なお、悪用が確認されていることは、すべてのOutlook利用者が被害を受けているという意味ではありません。
3.どのOutlookが影響を受ける?
今回の脆弱性について、Microsoftが影響対象として案内している主な製品は次のとおりです。
- Microsoft 365 Apps for Enterprise
- Microsoft Office LTSC 2024
- Microsoft Office LTSC 2021
いずれも、対象となるWindows向け製品の32ビット版・64ビット版が含まれます。
Microsoft 365を契約している場合でも、今回の問題と無関係とは限りません。
また、Outlookにはさまざまな種類があります。
例えば、Windowsにインストールする従来のOutlook、ブラウザから利用するOutlook、スマートフォン向けのOutlookアプリなどです。
これらは同じ名前でも仕組みが異なるため、すべてが同じ脆弱性の対象になるわけではありません。
なお、影響対象の一覧に掲載されていない製品についても、それだけを理由に安全と判断するのは適切ではありません。
サポートが終了している製品などでは、セキュリティ更新が提供されない場合もあります。
まずは、自分が使用しているOfficeの製品名やバージョンを確認しましょう。
4.Outlook利用者が今すぐ確認したい5項目
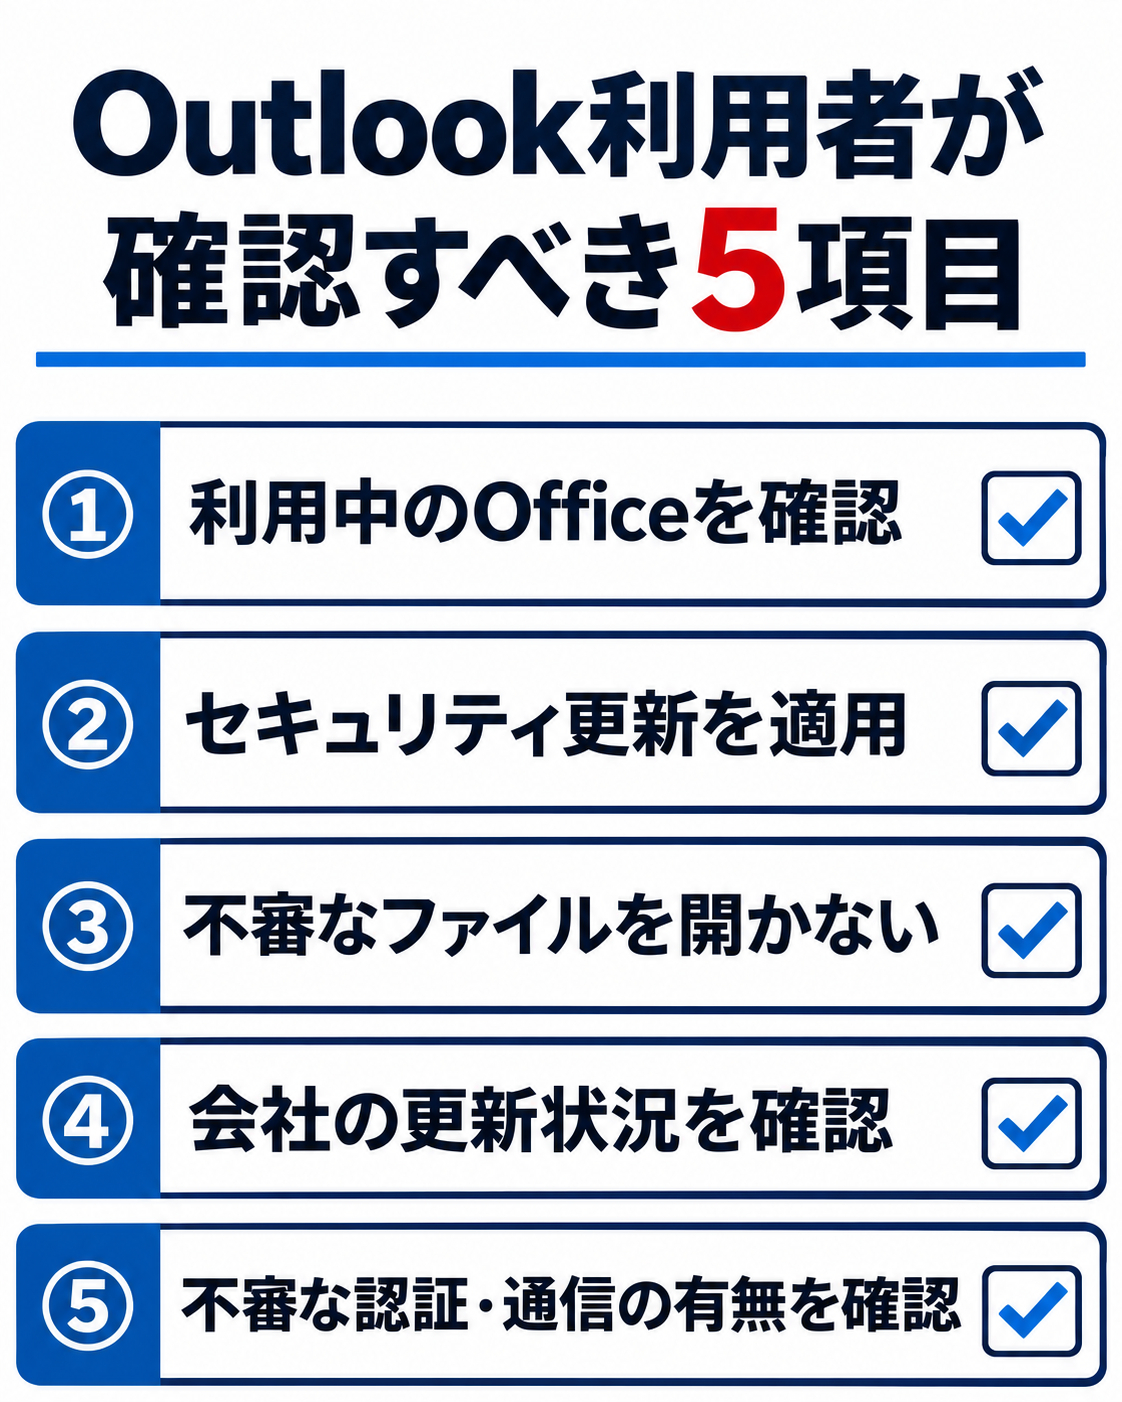
今回の脆弱性を受けて、Outlook利用者が確認しておきたいポイントを5つにまとめました。
① 利用しているOfficeの製品とバージョンを確認する
まずは、自分のパソコンで使用しているOffice製品を確認しましょう。
従来のOutlookやWordなどのOfficeアプリでは、一般的に次の手順で確認できます。
1. OutlookまたはWordなどのOfficeアプリを開く
2. 「ファイル」を選択する
3. 「アカウント」を開く
4. 製品情報やバージョンを確認する
※製品やバージョンによって表示が異なる場合があります。
Microsoft 365 Appsの場合は、更新チャネルによって修正済みのビルド番号が異なります。
そのため、製品名だけでなく、実際に適用されているバージョンまで確認することが重要です。
② セキュリティ更新プログラムを適用する
今回の脆弱性に対する基本的な対策は、Microsoftが公開した修正プログラムを適用することです。
Microsoft 365 Appsなどでは、次の手順で更新を確認できます。
1. WordなどのOfficeアプリを開く
2. 「ファイル」→「アカウント」を選択する
3. 「更新オプション」を開く
4. 「今すぐ更新」を選択する
5. 更新完了後、必要に応じてアプリやパソコンを再起動する
ただし、Officeの種類や組織の管理設定によっては、この操作ができない場合もあります。
Windows Updateによる更新も確認しておきましょう。
なお、Windows Updateが完了していても、Officeのセキュリティ更新まで適用されているとは限りません。
更新が実際に完了したことを確認してください。
③ 不審なメッセージファイルを開かない
今回の脆弱性では、攻撃者が用意した細工済みのメッセージファイルを開く操作が攻撃のきっかけになります。
そのため、不審なファイルには十分注意しましょう。
例えば、次のようなメールには慎重な対応が必要です。
- 身に覚えのない請求書や契約書を装ったメール
- ファイルをすぐに開くよう急がせるメール
- 通常とは異なる形式の添付ファイルが付いたメール
- 取引先を名乗っているものの、内容に違和感があるメール
また、送信者が知っている相手だからといって、必ず安全とは限りません。
取引先のメールアカウントが不正利用されている可能性もあります。
内容に違和感がある場合は、メールに返信するのではなく、電話など別の方法で確認するとよいでしょう。
ただし、不審なファイルを開かないことは補助的な対策です。
セキュリティ更新の適用が最も重要であることに変わりはありません。
④ 会社で利用している場合は、更新管理状況を確認する
企業でMicrosoft 365やOfficeを利用している場合、セキュリティ更新が管理者によって一括管理されていることがあります。
その場合、利用者自身で更新できなかったり、更新の適用日が調整されていたりする可能性があります。
社内の情報システム担当者や管理会社に、今回の脆弱性への対応状況を確認しましょう。
特に管理担当者は、次の点を確認することをおすすめします。
- 影響を受けるOffice製品が社内で使われていないか
- 対象端末に更新プログラムが適用されているか
- 更新に失敗しているパソコンがないか
- 長期間使用されていない端末に未適用の更新が残っていないか
更新プログラムを配信しただけでは、すべての端末で更新が完了したとは限りません。
実際の適用状況まで確認することが重要です。
⑤ 不審な認証や通信の記録がないか確認する
今回の脆弱性では、すでに実際の悪用が確認されています。
そのため、セキュリティ更新に加えて、過去に不審なファイルを開いた可能性がないか確認することも大切です。
例えば、心当たりのないメッセージファイルを開いてしまった場合は、社内の情報システム担当者へ報告しましょう。
管理担当者は、必要に応じて次のような記録を確認します。
- 不審なファイルを開いた履歴
- 社外への不審なネットワーク通信
- Windowsや関連システムの認証ログ
- 通常とは異なるアカウントの利用履歴
今回の問題では、NTLMv2の認証情報が外部へ送信される可能性があります。
そのため、単にパスワードを変更するだけでなく、認証情報が悪用されていないかを確認することも重要です。
不審な操作に心当たりがある場合は、自己判断で調査対象のファイルや記録を削除せず、管理担当者や専門家に相談してください。
5.「自動更新だから安心」とは限らない
今回のニュースを受けて、特に意識しておきたいことがあります。
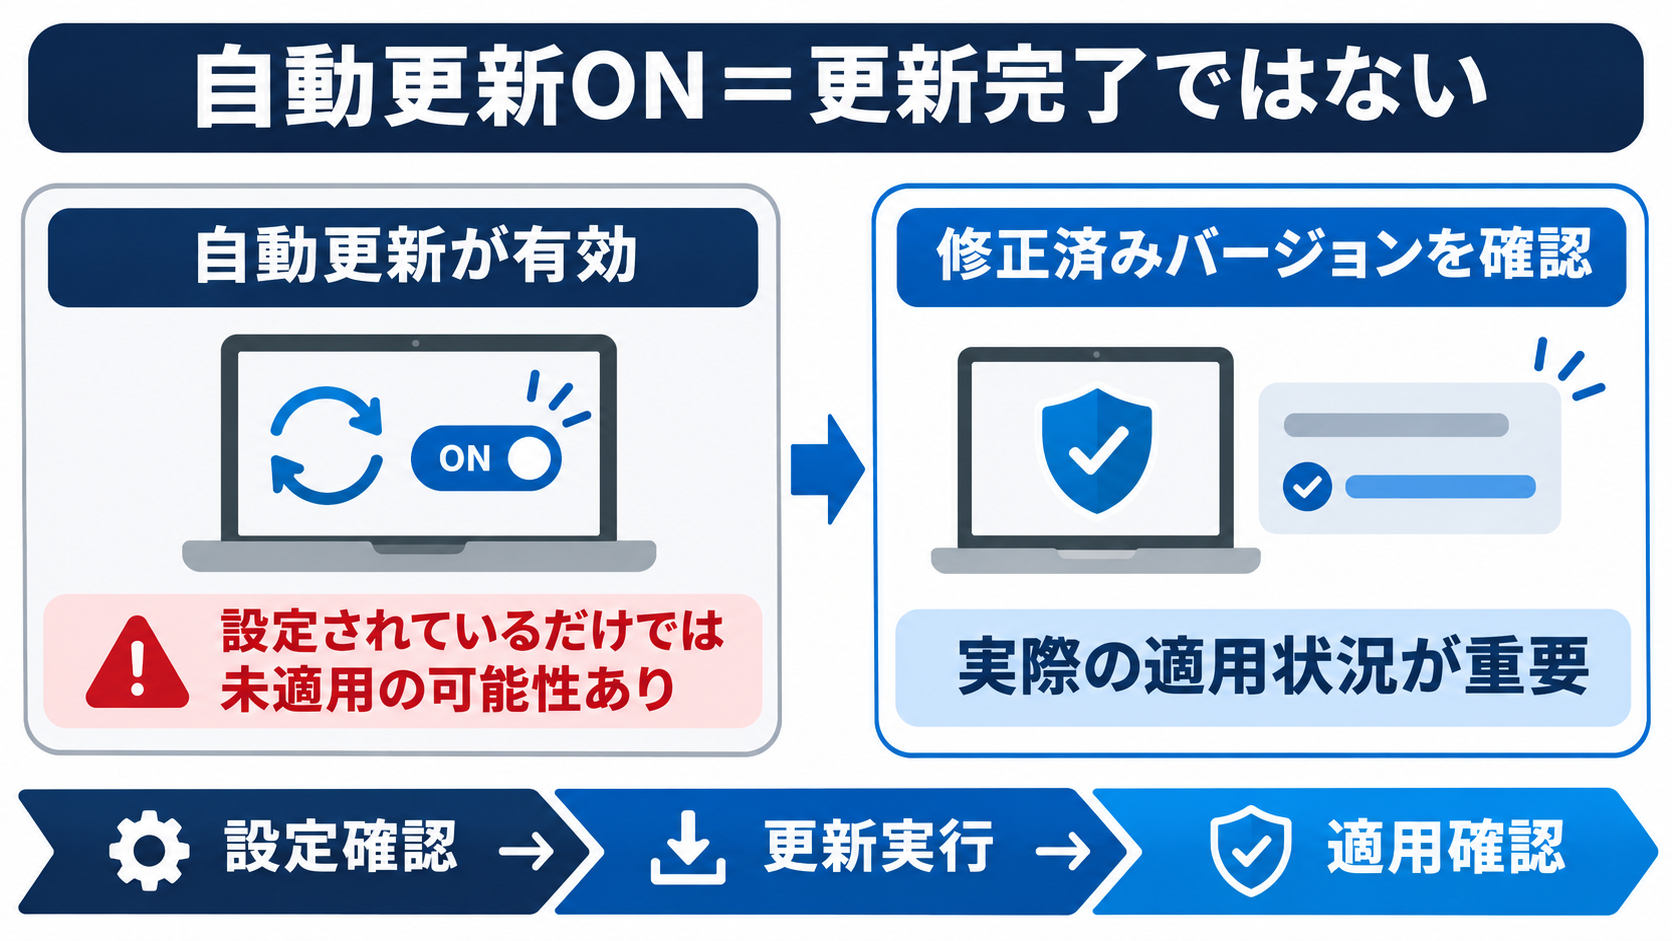
それは、「自動更新が有効になっていること」と「修正プログラムが適用されていること」は別だという点です。
Microsoft 365などの製品では、自動更新が有効になっていても、更新の適用が保留されている場合があります。
例えば、次のようなケースです。
- パソコンを長期間起動していない
- 更新後の再起動が完了していない
- 企業の管理設定で更新が延期されている
- 更新に失敗している
そのため、「自動更新を設定しているから大丈夫」と考えるのではなく、実際のバージョンを確認しましょう。
特に企業の場合は、複数のパソコンで更新状況に差が生じている可能性があります。
普段使用していない予備のパソコンや、長期間持ち出されているノートパソコンなども、確認対象に含めておくとよいでしょう。
まとめ|Outlookを利用している方は早急に確認を
今回の「CVE-2026-124194」は、Microsoft Outlookに関するなりすましの脆弱性です。
細工されたメッセージファイルを開くことで、Windowsの認証に関する情報が外部へ流出するおそれがあります。
すでにMicrosoftが実際の悪用を確認しており、IPAも緊急の注意喚起を公開しています。
特に重要なのは、次の3つです。
・利用しているOutlook・Officeが影響対象か確認する
・対象の場合はセキュリティ更新プログラムを早急に適用する
・不審なファイルを開いた可能性がある場合は、必要に応じて調査する
普段問題なくメールを送受信できていても、セキュリティ上の問題が存在しないとは限りません。
今回の情報をきっかけに、Office製品の更新状況を一度確認してみてください。
Webシステム・IT環境のセキュリティ調査について
RE:Miraiでは、PHPやWordPressなどのWebシステムを中心に、脆弱性の影響調査やバージョンアップに伴う互換性確認などに対応しています。
セキュリティ上の問題が公表された際に重要なのは、「脆弱性が存在する」という情報だけでなく、自分の利用環境が影響を受けるのか、どのような対応が必要なのかを正しく把握することです。
WebサイトやWebシステムについて、
「現在の環境にセキュリティ上の問題がないか確認したい」
「バージョンアップが必要か判断できない」
「更新によって既存システムに影響が出ないか調べたい」
といった場合は、お気軽にご相談ください。
基本サービスでは、対象環境の調査と必要な対応方針のご報告を行っています。
なお、今回のOutlook脆弱性への対応やWindows端末の侵害調査については、通常のWebシステム調査とは対象が異なるため、社内の情報システム担当者や専門の管理会社へご相談ください。
Webサイトやシステムを安全に運用するためにも、まずは現在の環境を正しく把握することから始めてみてください。