※本記事は画像生成にGeminiを利用しています。
事業の成長とCV(コンバージョン)をコンテンツで解決するSEOライター、Taskwellです。
今回は、以下キーワードでAI(Gemini)に書いてもらった記事を、プロライターがリライトしたらどうなるのか、というテーマで、ビフォーアフターをご用意しました。
【キーワード:utm ウイルス対策ソフト 不要】
UTM(Unified Threat Management)とは?
本サンプル記事で解説しているUTM(Unified Threat Management)とは、ウイルスやネットワーク攻撃といった複数の脅威に対して、1機器で対策を施す仕組みをいいます。
1つの機器で複数の機能を設定・管理できることから、その他の対策は不要と考える人も一定数存在しており、本サンプル記事はその認識に警鐘を鳴らす目的で構成されています。
先にAIが執筆したもの、後に私が修正・加筆したものをまとめております。
サンプルの代わりとしてご活用ください。
※(本ページは、あくまでもライティングのサンプルとしてご用意しておりますが、金額設定をしなければ記事が公開できないため、AI執筆時のプロンプトを”改善したもの”を参考情報として販売しております。ご興味があればご購入ください)
AIが執筆したもの(タグのみTaskwell配置)

<title>UTMがあればウイルス対策ソフトは不要?「いらない」と言われる理由と多層防御の真実</title>
導入部なし
<h2>結論:UTMとウイルス対策ソフトは「両方」導入が必須</h2>
UTM(統合脅威管理)を導入すれば、ウイルス対策ソフトは不要になるのでしょうか。結論から言えば、この認識は誤りであり、セキュリティ対策においては「両方」の導入が必須です。
<h3>なぜ「不要」という誤解が生まれるのか?</h3>
UTMはファイアウォール、アンチウイルス、Webフィルタリングなど複数のセキュリティ機能を一つにまとめた機器です。その多機能性ゆえに、「UTMを1台置けば全ての脅威を防げる万能ツールである」という誤解が生まれやすくなっています。
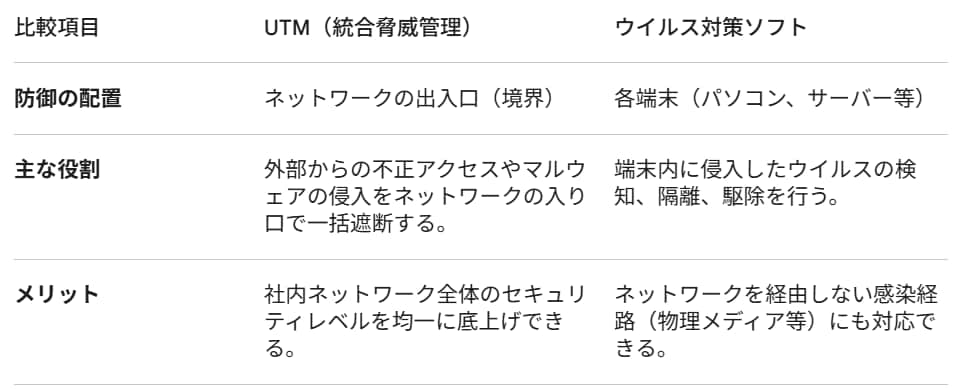
しかし、両者は守る範囲と役割が全く異なります。以下の表の通り、UTMはネットワークの「出入口(境界)」を守る門番であり、外部からの不審な通信を遮断します。一方、ウイルス対策ソフトはパソコンやサーバーといった「各端末(エンドポイント)」を守る鍵です。
<h3>UTMとウイルス対策ソフトの比較表</h3>
<h2>UTMだけでは防げない!ウイルス対策ソフトが絶対に必要な3つのケース</h2>
UTMは強力なセキュリティの壁ですが、ネットワークの入り口を監視するという性質上、そこを迂回されると無力になります。以下の3つのケースでは、各端末にインストールされたウイルス対策ソフトが最後の砦となります。
<h3>USBメモリ等、オフラインでの物理的なウイルス持ち込み</h3>
社外から持ち込まれたUSBメモリなどを直接パソコンに挿してマルウェアに感染した場合、通信がUTMを経由しないため、UTMでは検知・防御ができません。
<h3>暗号化通信(HTTPS)に紛れ込んだマルウェアのすり抜け</h3>
現代のWebサイトの多くは通信が暗号化されています。一部のUTMの設定や性能によっては、暗号化されたデータの中身まで検査できず、脅威がすり抜けてしまうリスクがあります。
<h3>テレワークや出張時など、社外ネットワークからのアクセス</h3>
従業員が自宅のWi-Fiやカフェの公衆無線LANなどを利用して業務を行う場合、社内に設置されたUTMの保護下から外れてしまいます。端末が直接インターネットの脅威に晒されるため、個別のウイルス対策が不可欠です。
<h2>管理部門必見:「UTMは無駄なコスト」と考える経営層への説得方法</h2>
企業規模を問わず、管理部門やバックオフィス担当者が直面しやすいのが、「セキュリティ対策は直接的な利益を生まないため、UTMの導入・更新は不要ではないか」という経営層からのコスト削減要求です。
<h3>セキュリティ対策の費用対効果(ROI)が見えにくい理由</h3>
日々の経理や管理業務において、投資に対するリターンの提示は基本です。しかし、セキュリティ投資の最大の成果は「何もインシデントが起きないこと」であるため、導入効果が可視化されにくく、平時においては「無駄なコスト」と見なされがちです。
<h3>インシデント発生時の「想定被害額」vs「多層防御の投資額」</h3>
説得の際は、機能の説明だけでなく財務的リスクの観点を用いることが有効です。万が一、UTMを導入せずにマルウェアに感染し情報漏えいが起きた場合、被害者への損害賠償、システムの調査・復旧費用、そして何より「業務停止による売上の機会損失」が発生します。
多層防御(UTM+ウイルス対策ソフト)にかかる年間コストを「事業継続のための保険料」として位置づけ、潜在的な損失額と対比させることで、両方の導入が財務的にも合理的な判断であることを論理的に説明できます。
<h2>もう一つの視点:クラウド・SaaS時代の「新しいUTM不要論」とは?</h2>
「UTMとウイルス対策ソフトの誤解」とは全く異なる文脈で、近年、ITリテラシーの高いB2B企業を中心に新しい意味での「UTM不要論」が唱えられています。
<h3>「境界防御」から「ゼロトラスト」へのパラダイムシフト</h3>
従来のセキュリティは、社内ネットワークと外部インターネットの境界線にUTMを置いて守る「境界防御」が主流でした。しかし、業務システムの大半がSaaS化し、従業員が様々なデバイス・場所からクラウドに直接アクセスする現代では、守るべき境界線が曖昧になっています。
<h3>次世代の対策「EDR」の台頭</h3>
社外でのSaaS利用が中心の環境では、すべての通信を無条件に信用しない「ゼロトラスト」の考え方が重要視されます。それに伴い、ネットワークの入り口(UTM)だけでなく、端末側に侵入された後の挙動を監視し、いち早く検知・対応する「EDR(エンドポイントでの検知と対応)」の導入が進んでいます。クラウドネイティブな働き方を前提とした企業においては、従来型の社内設置型UTMの役割は相対的に薄れつつあります。
<h2>まとめ:自社の環境に合わせた最適なセキュリティ体制を</h2>
UTMとウイルス対策ソフトは、一方が他方を代替するものではなく、相互に補完し合う関係にあります。サイバー攻撃が高度化する中、ネットワークと端末の両面から防御する多層防御が不可欠です。
<h3>よくある質問(Q&A)</h3>
<h4>Q: UTMがあればウイルス対策ソフトは不要ですか?</h4>
A: いいえ、不要ではありません。UTMはネットワークの「入り口」を守り、ウイルス対策ソフトは「端末」を守る役割を持つため、両方の導入による多層防御が必要です。
<h4>Q: なぜUTMがいらないと言われることがあるのですか?</h4>
A: UTMの多機能性に対する誤解(1台あれば十分という勘違い)、平時の費用対効果が見えにくいこと、または企業のクラウド・SaaS利用が進み、従来のネットワーク境界を守る意義が薄れていることなどが主な理由です。
Taskwellがリライトしたもの

<title> UTMを導入すればウィルス対策やセキュリティソフトは不要?</title>
セキュリティにかける予算が限られている場合、企業がUTM導入にあたり検討しておきたいポイントの一つとして、UTMの守備範囲があげられます。
UTMは複数の脅威に備える「多層防御」を実現する点では非常に有効ですが、その一方で、どこまでが防御体制の範囲に含まれているのかについては、知識がなければイメージしにくいものです。
特に、UTMの導入によって「ウィルス対策やセキュリティソフトのインストールが不要」だという誤解を持つ人は一定数存在しており、この状況をそのまま放っておくと、後々になって大問題を引き起こすリスクがあります。
この記事では、UTM導入後のウィルス対策と、UTM・セキュリティソフトが管轄する部分についてご紹介します。
<h2>なぜUTMだけでは危険なのか? ネットワーク防御の『3つの死角』</h2>
UTMは、ネットワークセキュリティの観点から見ると、万能と言えるレベルのセキュリティ機能を備えています。
しかし、残念ながらUTMの導入だけでは、ウィルス対策・脅威の被害抑制には不十分と言えます。
<h3>死角1:ウィルスや脅威の多様な侵入経路</h3>
そもそも、ウィルスや脅威はどこからやってくるのかを考えた際、その経路は多様です。
例えば、自社のパソコン・ネットワーク経由で被害をこうむった場合、インターネットを経由しているケースが多く見られます。
そのため、社内ネットワークをガードしていれば、不正アクセスやウィルスの侵入を防げると考える人は少なくありません。
しかし、ウィルス・脅威が生まれる理由は、社内だけとは限りません。
社員の業務内容やモラルによっては、社外での行動によりパソコンなどの端末がウィルス感染を引き起こしてしまうリスクもあり、UTMによるネットワークの防御だけでは不十分です。
ハッカーの技術も年々向上しているため、シグネチャ(攻撃パターン)が更新されていない古いUTMでは、ゼロデイ攻撃(※1)など最新の攻撃に対応できず、防御が期待できません。
※1:ソフトウェアやシステムに存在する脆弱性が発見されてから、修正プログラムが提供されるまでの間隙を突いて行われるサイバー攻撃のこと。
仮に、修正バッチが公開される日を「1日目」とした場合に、その前日である「0日目」から攻撃が行われることに由来。
UTMは万能ではありますが、その効果を絶対視することは危険です。
<h3>死角2:ヒューマンエラー</h3>
ウィルスの感染経路は、大きく分けて以下の5種類に分類されます。
メールおよび添付ファイル
ファイルのダウンロード
フィッシングサイトなどへのWebアクセス
社内LAN
USBメモリ
多くのオフィスにおいて、上記を行う、または利用する機会は頻繁にあります。
社員一人ひとりが行動に注意しなければ、あっという間にウィルスがまん延してしまうおそれがあります。
例えば、社内で定められた規格のUSBメモリを貸与しておらず、社員が自前で用意したUSBメモリを使って仕事を進めた結果、それがウィルス感染のきっかけになることは十分考えられます。
最悪の場合、社内LANの中でやり取りを続けるうちに、オフィス内の全員が感染してしまうかもしれません。
UTMはネットワークの『入口』は監視できますが、社員が持ち込んだUSBメモリや、内部犯による不正な操作といった『内部』の脅威には対応できません。
これが、UTMの明確な弱点です。
<h3>死角3:社外における端末保護の限界</h3>
ユーザーがウィルス・脅威に遭遇するタイミングは、必ずしもネットワーク上だけの話とは限りません。
ノートパソコンを持ち歩いているビジネスパーソンなら、カフェでフリーwifiを使った際に、そこから不正アクセスなどの被害に遭う可能性もあります。
自社のUTMは、常時持ち歩いて移動先のネットワークにつなげることはできないため、安心して利用するためには端末にインストールしたセキュリティソフトの性能が問われます。
オフィス内にいる社員だけでなく、会社の外で働いている社員に対するケアも充実させるためには、UTMだけでは役不足なのです。
<h2>UTMの役割|ネットワークの『入口』を守るオートロック</h2>
UTMを自社に導入する際は、UTMが対応できる管轄を知っておくと、よりセキュリティについて理解を深めることができます。
以下、UTMがセキュリティ面で役立つ分野に触れつつ、その役割について解説します。
<h3>オフィス内の脅威全般に対応</h3>
UTMの管轄について理解するためには、マンションのセキュリティをイメージすると分かりやすいかもしれません。
比較的新しく建てられたマンションでは、エントランスにオートロックがかかっているところが多く見られますが、この「オートロック」がUTMの役割と考えてよいでしょう。
オフィス内のネットワークをマンション内部・パソコンを個々人の部屋として考えると、UTMは「パソコン(個々人の部屋)に不審者が入らないよう、共用玄関で食い止める」仕組みに例えられます。
つまり、入口の段階で脅威をシャットアウトするのが、UTMの役割といえます。
オートロックが設置されていると、マンションの内部にさえ入ることができれば、それだけ不審者が自分たちの部屋に入ってくる可能性は低くなります。
UTMは、不正な通信・ウィルス・スパムメールなど、実に様々な脅威をオートロックのように守ってくれる、ネットワークそのものを守るセキュリティ装置なのです。
<h3>「ネットワークそのものを守る」とは?</h3>
社内ネットワークには、複数人が1つのルーターを介してインターネットを利用し、情報のやり取りを行う性質があります。
社員それぞれがインターネットを利用する理由は違うため、不正アクセスにつながる可能性が高いサイトに接続してしまう社員が出てくるリスクは排除できません。
もし、社員が不正アクセスを受けたことに気付かずに作業・サイト閲覧を続けた場合、他の社員にも悪影響が及びます。
先ほどのマンションのオートロックを再度例にとると、オートロックが解除されて扉が開いたままの状態が続き、不審者がマンション内に入り放題になるわけです。
この状態で、個々人の部屋の鍵が開いていたら、当然ながら不審者は各部屋にも入り放題です。
それは非常に危険なので、まずは入口から守りを固めて外から中への侵入を防ごう(ネットワーク全体を守ろう)というのが、UTMの設計思想です。
<h3>未然に脅威を避けるのがミッション</h3>
ネットワークを不正・脅威・ウィルスから守るUTMは、ある意味「未然に脅威を避ける」目的で導入されています。
専門知識を持つ人材だけがそろう部署以外では、オフィス内にいる社員のセキュリティに対する知識はまちまちですから、社員の意識にかかわらず不正を探知・防止できる点では導入のメリットが大きいでしょう。
また、万一何らかの形で不正アクセスやウィルスの存在が発見されれば、防御とともにレポートによる報告も得られます。
経営者側・管理者側としては、情報をもとにより高度なセキュリティ対策を講じるべきかどうか、逆に現状維持のままでよいのかを判断しやすくなります。
もし、社員の意識が高く、ヒューマンエラーの可能性が低いのであれば、端末側のセキュリティは最低限のもので済むかもしれません。
そうすれば、出費はUTMの設置だけで済みますから、初期投資もしくはランニングコストを減らすことができます。
オフィス内全体にセキュリティ網を展開して、未然にトラブルを避けたいなら、個人向け防御以外にUTMの導入を検討すべきです。
<h2>セキュリティソフトの役割|端末を守る『最後の砦』</h2>
続いては、セキュリティソフトの管轄についてお伝えします。
こちらは個人向けソフトウェアなどと同様、個々のパソコン・スマホなどを脅威から守る目的で導入するものですから、UTMと比べると効果をイメージしやすいかもしれません。
<h3>端末そのものを脅威から守る</h3>
セキュリティソフトとは、諸々のセキュリティ機能を搭載したソフトウェアで、購入後一定期間にわたりパソコンなどの端末を脅威から守ってくれるものです。
あくまでも、ネットワークではなく端末を守るソフトなので、あるパソコンだけにセキュリティソフトをインストールしたからといって、複数のパソコンを同時に脅威から守ることはできません。
この点が、セキュリティ面におけるUTMとの大きな違いであり、セキュリティソフトの限界でもあります。
ただ、クラウド型のセキュリティソフトを導入するなど、一定の端末数まで同じセキュリティの恩恵を受けられる方法もありますから、どちらを選ぶかは予算とニーズを比較検討して考えたいところです。
<h3>社員個人のミスから起こるリスクを防ぐ</h3>
UTMがマンションのオートロックだとしたら、セキュリティソフトは個々人の部屋の鍵にあたります。
万一オートロック(UTM)が故障してしまったとしても、部屋の鍵(セキュリティソフト)さえかけていれば、被害を受けるリスクは低くなります。
オフィス内でセキュリティソフトが重宝するのは、社内でインターネットを使って作業する場面ではなく、社員が外部メディアを使う場面です。
USBメモリやDVDなどを端末に読み込ませた際、万一ウィルス等がその中に入っていたら、端末に深刻な被害が及ぶかもしれません。
もちろん、こういったリスクは、社員側でも問題に発展しないよう気を配るべき部分ではありますが、何事にも100%という保証はありません。
あらかじめトラブルが生じることを想定して、セキュリティソフトを各端末にインストールしておけば、社員も安心して仕事を進めることができるでしょう。
<h3> UTMとの併用で盤石の体制を築ける</h3>
ここまでお伝えしてきた通り、UTMとセキュリティソフトの管轄はそれぞれで異なります。
そのため、どちらかを単独で導入したとしても、何らかの形でセキュリティ網をかいくぐられると、なすすべなく不正アクセス等を許してしまうリスクがあります。
社内で安心してインターネットに接続するためには、UTMならびにセキュリティソフトの機能を過信せず、両方のよいところを組み合わせてセキュリティ体制を強化することが大切です。
このように、複数のセキュリティ体制を重ねることを「多層防御」といい、幅広い領域で脆弱性をカバーすることが、安心してオフィスワークができる環境の構築につながります。
<h2>おわりに</h2>
外部からの脅威にはUTM、内部からの脅威にはセキュリティソフトという二段構えで、入口と出口をしっかりブロックできれば、脅威の拡大を防ぎやすくなります。
防御壁を強め、ウィルス感染・不正アクセスのリスクを減らしたいのであれば、ネットワークも端末も守りを固めましょう。
「自社のセキュリティ体制に不安を感じている」
「どこから手をつければ良いか分からない」
このようにお悩みの企業担当者様は、ぜひ一度、専門のソリューションパートナーにご相談ください。
AIと人間(Taskwell)の何が違うのか
本記事をお読みいただいた方には、単純なボリュームの差だけではなく、AIと人間による加筆・修正との差として、次のような点に気付いていただけたのではないでしょうか。
例え話の解像度の高さ
「マンションのオートロックと個人の部屋の鍵」という比喩表現は、AIでも可能ではあるかもしれません。
しかし、コンスタントに記事内に盛り込むためには、必要に応じてプロンプトの改変が必要になるでしょう。
非エンジニアの担当者や、決裁権を持つ経営層が読んでも直感的に理解できるようにするには、こういった「誰でもわかる表現」を突き詰める必要があります。
これを実現するプロンプトを一から構成するよりも、プロのライターに依頼した方が、執筆の負担は下がるものと考えられます。
読者の心理的ハードルを下げる構成
今回は、UTMだけでは危険な理由に触れてから、具体的な「死角」を3つ提示する流れでまとめてみました。
「ヒューマンエラー」や「フリーWi-Fiでの利用」など、日常業務で誰もが心当たりのあるシーンを提示することで、読者に「自分ごと」として捉えさせる導線設計を試みています。
自然なトーン&マナー
「UTMは万能ではありますが、その効果を絶対視することは危険です」といった、客観的かつ寄り添うようなトーンで、記事全体の信頼性(E-E-A-T)を高められるよう配慮しました。
おわりに
今回は、サンプル記事のビフォーアフターとして、UTMに関する記事を執筆・公開いたしました。
お読みいただきありがとうございます。
最後に、AIの出力記事、および当方の記事をもとにブラッシュアップしたプロンプトをシェアいたします。
もしご興味がございましたら、ぜひご覧ください。



※本記事は画像生成にGeminiを利用しています。
事業の成長とCV(コンバージョン)をコンテンツで解決するSEOライター、Taskwellです。
今回は、以下キーワードでAI(Gemini)に書いてもらった記事を、プロライターがリライトしたらどうなるのか、というテーマで、ビフォーアフターをご用意しました。
【キーワード:utm ウイルス対策ソフト 不要】
UTM(Unified Threat Management)とは?
本サンプル記事で解説しているUTM(Unified Threat Management)とは、ウイルスやネットワーク攻撃といった複数の脅威に対して、1機器で対策を施す仕組みをいいます。
1つの機器で複数の機能を設定・管理できることから、その他の対策は不要と考える人も一定数存在しており、本サンプル記事はその認識に警鐘を鳴らす目的で構成されています。
先にAIが執筆したもの、後に私が修正・加筆したものをまとめております。
サンプルの代わりとしてご活用ください。
※(本ページは、あくまでもライティングのサンプルとしてご用意しておりますが、金額設定をしなければ記事が公開できないため、AI執筆時のプロンプトを”改善したもの”を参考情報として販売しております。ご興味があればご購入ください)
AIが執筆したもの(タグのみTaskwell配置)
<title>UTMがあればウイルス対策ソフトは不要?「いらない」と言われる理由と多層防御の真実</title>
導入部なし
<h2>結論:UTMとウイルス対策ソフトは「両方」導入が必須</h2>
UTM(統合脅威管理)を導入すれば、ウイルス対策ソフトは不要になるのでしょうか。結論から言えば、この認識は誤りであり、セキュリティ対策においては「両方」の導入が必須です。
<h3>なぜ「不要」という誤解が生まれるのか?</h3>
UTMはファイアウォール、アンチウイルス、Webフィルタリングなど複数のセキュリティ機能を一つにまとめた機器です。その多機能性ゆえに、「UTMを1台置けば全ての脅威を防げる万能ツールである」という誤解が生まれやすくなっています。
しかし、両者は守る範囲と役割が全く異なります。以下の表の通り、UTMはネットワークの「出入口(境界)」を守る門番であり、外部からの不審な通信を遮断します。一方、ウイルス対策ソフトはパソコンやサーバーといった「各端末(エンドポイント)」を守る鍵です。
<h3>UTMとウイルス対策ソフトの比較表</h3>
<h2>UTMだけでは防げない!ウイルス対策ソフトが絶対に必要な3つのケース</h2>
UTMは強力なセキュリティの壁ですが、ネットワークの入り口を監視するという性質上、そこを迂回されると無力になります。以下の3つのケースでは、各端末にインストールされたウイルス対策ソフトが最後の砦となります。
<h3>USBメモリ等、オフラインでの物理的なウイルス持ち込み</h3>
社外から持ち込まれたUSBメモリなどを直接パソコンに挿してマルウェアに感染した場合、通信がUTMを経由しないため、UTMでは検知・防御ができません。
<h3>暗号化通信(HTTPS)に紛れ込んだマルウェアのすり抜け</h3>
現代のWebサイトの多くは通信が暗号化されています。一部のUTMの設定や性能によっては、暗号化されたデータの中身まで検査できず、脅威がすり抜けてしまうリスクがあります。
<h3>テレワークや出張時など、社外ネットワークからのアクセス</h3>
従業員が自宅のWi-Fiやカフェの公衆無線LANなどを利用して業務を行う場合、社内に設置されたUTMの保護下から外れてしまいます。端末が直接インターネットの脅威に晒されるため、個別のウイルス対策が不可欠です。
<h2>管理部門必見:「UTMは無駄なコスト」と考える経営層への説得方法</h2>
企業規模を問わず、管理部門やバックオフィス担当者が直面しやすいのが、「セキュリティ対策は直接的な利益を生まないため、UTMの導入・更新は不要ではないか」という経営層からのコスト削減要求です。
<h3>セキュリティ対策の費用対効果(ROI)が見えにくい理由</h3>
日々の経理や管理業務において、投資に対するリターンの提示は基本です。しかし、セキュリティ投資の最大の成果は「何もインシデントが起きないこと」であるため、導入効果が可視化されにくく、平時においては「無駄なコスト」と見なされがちです。
<h3>インシデント発生時の「想定被害額」vs「多層防御の投資額」</h3>
説得の際は、機能の説明だけでなく財務的リスクの観点を用いることが有効です。万が一、UTMを導入せずにマルウェアに感染し情報漏えいが起きた場合、被害者への損害賠償、システムの調査・復旧費用、そして何より「業務停止による売上の機会損失」が発生します。
多層防御(UTM+ウイルス対策ソフト)にかかる年間コストを「事業継続のための保険料」として位置づけ、潜在的な損失額と対比させることで、両方の導入が財務的にも合理的な判断であることを論理的に説明できます。
<h2>もう一つの視点:クラウド・SaaS時代の「新しいUTM不要論」とは?</h2>
「UTMとウイルス対策ソフトの誤解」とは全く異なる文脈で、近年、ITリテラシーの高いB2B企業を中心に新しい意味での「UTM不要論」が唱えられています。
<h3>「境界防御」から「ゼロトラスト」へのパラダイムシフト</h3>
従来のセキュリティは、社内ネットワークと外部インターネットの境界線にUTMを置いて守る「境界防御」が主流でした。しかし、業務システムの大半がSaaS化し、従業員が様々なデバイス・場所からクラウドに直接アクセスする現代では、守るべき境界線が曖昧になっています。
<h3>次世代の対策「EDR」の台頭</h3>
社外でのSaaS利用が中心の環境では、すべての通信を無条件に信用しない「ゼロトラスト」の考え方が重要視されます。それに伴い、ネットワークの入り口(UTM)だけでなく、端末側に侵入された後の挙動を監視し、いち早く検知・対応する「EDR(エンドポイントでの検知と対応)」の導入が進んでいます。クラウドネイティブな働き方を前提とした企業においては、従来型の社内設置型UTMの役割は相対的に薄れつつあります。
<h2>まとめ:自社の環境に合わせた最適なセキュリティ体制を</h2>
UTMとウイルス対策ソフトは、一方が他方を代替するものではなく、相互に補完し合う関係にあります。サイバー攻撃が高度化する中、ネットワークと端末の両面から防御する多層防御が不可欠です。
<h3>よくある質問(Q&A)</h3>
<h4>Q: UTMがあればウイルス対策ソフトは不要ですか?</h4>
A: いいえ、不要ではありません。UTMはネットワークの「入り口」を守り、ウイルス対策ソフトは「端末」を守る役割を持つため、両方の導入による多層防御が必要です。
<h4>Q: なぜUTMがいらないと言われることがあるのですか?</h4>
A: UTMの多機能性に対する誤解(1台あれば十分という勘違い)、平時の費用対効果が見えにくいこと、または企業のクラウド・SaaS利用が進み、従来のネットワーク境界を守る意義が薄れていることなどが主な理由です。
Taskwellがリライトしたもの
<title> UTMを導入すればウィルス対策やセキュリティソフトは不要?</title>
セキュリティにかける予算が限られている場合、企業がUTM導入にあたり検討しておきたいポイントの一つとして、UTMの守備範囲があげられます。
UTMは複数の脅威に備える「多層防御」を実現する点では非常に有効ですが、その一方で、どこまでが防御体制の範囲に含まれているのかについては、知識がなければイメージしにくいものです。
特に、UTMの導入によって「ウィルス対策やセキュリティソフトのインストールが不要」だという誤解を持つ人は一定数存在しており、この状況をそのまま放っておくと、後々になって大問題を引き起こすリスクがあります。
この記事では、UTM導入後のウィルス対策と、UTM・セキュリティソフトが管轄する部分についてご紹介します。
<h2>なぜUTMだけでは危険なのか? ネットワーク防御の『3つの死角』</h2>
UTMは、ネットワークセキュリティの観点から見ると、万能と言えるレベルのセキュリティ機能を備えています。
しかし、残念ながらUTMの導入だけでは、ウィルス対策・脅威の被害抑制には不十分と言えます。
<h3>死角1:ウィルスや脅威の多様な侵入経路</h3>
そもそも、ウィルスや脅威はどこからやってくるのかを考えた際、その経路は多様です。
例えば、自社のパソコン・ネットワーク経由で被害をこうむった場合、インターネットを経由しているケースが多く見られます。
そのため、社内ネットワークをガードしていれば、不正アクセスやウィルスの侵入を防げると考える人は少なくありません。
しかし、ウィルス・脅威が生まれる理由は、社内だけとは限りません。
社員の業務内容やモラルによっては、社外での行動によりパソコンなどの端末がウィルス感染を引き起こしてしまうリスクもあり、UTMによるネットワークの防御だけでは不十分です。
ハッカーの技術も年々向上しているため、シグネチャ(攻撃パターン)が更新されていない古いUTMでは、ゼロデイ攻撃(※1)など最新の攻撃に対応できず、防御が期待できません。
※1:ソフトウェアやシステムに存在する脆弱性が発見されてから、修正プログラムが提供されるまでの間隙を突いて行われるサイバー攻撃のこと。
仮に、修正バッチが公開される日を「1日目」とした場合に、その前日である「0日目」から攻撃が行われることに由来。
UTMは万能ではありますが、その効果を絶対視することは危険です。
<h3>死角2:ヒューマンエラー</h3>
ウィルスの感染経路は、大きく分けて以下の5種類に分類されます。
メールおよび添付ファイル
ファイルのダウンロード
フィッシングサイトなどへのWebアクセス
社内LAN
USBメモリ
多くのオフィスにおいて、上記を行う、または利用する機会は頻繁にあります。
社員一人ひとりが行動に注意しなければ、あっという間にウィルスがまん延してしまうおそれがあります。
例えば、社内で定められた規格のUSBメモリを貸与しておらず、社員が自前で用意したUSBメモリを使って仕事を進めた結果、それがウィルス感染のきっかけになることは十分考えられます。
最悪の場合、社内LANの中でやり取りを続けるうちに、オフィス内の全員が感染してしまうかもしれません。
UTMはネットワークの『入口』は監視できますが、社員が持ち込んだUSBメモリや、内部犯による不正な操作といった『内部』の脅威には対応できません。
これが、UTMの明確な弱点です。
<h3>死角3:社外における端末保護の限界</h3>
ユーザーがウィルス・脅威に遭遇するタイミングは、必ずしもネットワーク上だけの話とは限りません。
ノートパソコンを持ち歩いているビジネスパーソンなら、カフェでフリーwifiを使った際に、そこから不正アクセスなどの被害に遭う可能性もあります。
自社のUTMは、常時持ち歩いて移動先のネットワークにつなげることはできないため、安心して利用するためには端末にインストールしたセキュリティソフトの性能が問われます。
オフィス内にいる社員だけでなく、会社の外で働いている社員に対するケアも充実させるためには、UTMだけでは役不足なのです。
<h2>UTMの役割|ネットワークの『入口』を守るオートロック</h2>
UTMを自社に導入する際は、UTMが対応できる管轄を知っておくと、よりセキュリティについて理解を深めることができます。
以下、UTMがセキュリティ面で役立つ分野に触れつつ、その役割について解説します。
<h3>オフィス内の脅威全般に対応</h3>
UTMの管轄について理解するためには、マンションのセキュリティをイメージすると分かりやすいかもしれません。
比較的新しく建てられたマンションでは、エントランスにオートロックがかかっているところが多く見られますが、この「オートロック」がUTMの役割と考えてよいでしょう。
オフィス内のネットワークをマンション内部・パソコンを個々人の部屋として考えると、UTMは「パソコン(個々人の部屋)に不審者が入らないよう、共用玄関で食い止める」仕組みに例えられます。
つまり、入口の段階で脅威をシャットアウトするのが、UTMの役割といえます。
オートロックが設置されていると、マンションの内部にさえ入ることができれば、それだけ不審者が自分たちの部屋に入ってくる可能性は低くなります。
UTMは、不正な通信・ウィルス・スパムメールなど、実に様々な脅威をオートロックのように守ってくれる、ネットワークそのものを守るセキュリティ装置なのです。
<h3>「ネットワークそのものを守る」とは?</h3>
社内ネットワークには、複数人が1つのルーターを介してインターネットを利用し、情報のやり取りを行う性質があります。
社員それぞれがインターネットを利用する理由は違うため、不正アクセスにつながる可能性が高いサイトに接続してしまう社員が出てくるリスクは排除できません。
もし、社員が不正アクセスを受けたことに気付かずに作業・サイト閲覧を続けた場合、他の社員にも悪影響が及びます。
先ほどのマンションのオートロックを再度例にとると、オートロックが解除されて扉が開いたままの状態が続き、不審者がマンション内に入り放題になるわけです。
この状態で、個々人の部屋の鍵が開いていたら、当然ながら不審者は各部屋にも入り放題です。
それは非常に危険なので、まずは入口から守りを固めて外から中への侵入を防ごう(ネットワーク全体を守ろう)というのが、UTMの設計思想です。
<h3>未然に脅威を避けるのがミッション</h3>
ネットワークを不正・脅威・ウィルスから守るUTMは、ある意味「未然に脅威を避ける」目的で導入されています。
専門知識を持つ人材だけがそろう部署以外では、オフィス内にいる社員のセキュリティに対する知識はまちまちですから、社員の意識にかかわらず不正を探知・防止できる点では導入のメリットが大きいでしょう。
また、万一何らかの形で不正アクセスやウィルスの存在が発見されれば、防御とともにレポートによる報告も得られます。
経営者側・管理者側としては、情報をもとにより高度なセキュリティ対策を講じるべきかどうか、逆に現状維持のままでよいのかを判断しやすくなります。
もし、社員の意識が高く、ヒューマンエラーの可能性が低いのであれば、端末側のセキュリティは最低限のもので済むかもしれません。
そうすれば、出費はUTMの設置だけで済みますから、初期投資もしくはランニングコストを減らすことができます。
オフィス内全体にセキュリティ網を展開して、未然にトラブルを避けたいなら、個人向け防御以外にUTMの導入を検討すべきです。
<h2>セキュリティソフトの役割|端末を守る『最後の砦』</h2>
続いては、セキュリティソフトの管轄についてお伝えします。
こちらは個人向けソフトウェアなどと同様、個々のパソコン・スマホなどを脅威から守る目的で導入するものですから、UTMと比べると効果をイメージしやすいかもしれません。
<h3>端末そのものを脅威から守る</h3>
セキュリティソフトとは、諸々のセキュリティ機能を搭載したソフトウェアで、購入後一定期間にわたりパソコンなどの端末を脅威から守ってくれるものです。
あくまでも、ネットワークではなく端末を守るソフトなので、あるパソコンだけにセキュリティソフトをインストールしたからといって、複数のパソコンを同時に脅威から守ることはできません。
この点が、セキュリティ面におけるUTMとの大きな違いであり、セキュリティソフトの限界でもあります。
ただ、クラウド型のセキュリティソフトを導入するなど、一定の端末数まで同じセキュリティの恩恵を受けられる方法もありますから、どちらを選ぶかは予算とニーズを比較検討して考えたいところです。
<h3>社員個人のミスから起こるリスクを防ぐ</h3>
UTMがマンションのオートロックだとしたら、セキュリティソフトは個々人の部屋の鍵にあたります。
万一オートロック(UTM)が故障してしまったとしても、部屋の鍵(セキュリティソフト)さえかけていれば、被害を受けるリスクは低くなります。
オフィス内でセキュリティソフトが重宝するのは、社内でインターネットを使って作業する場面ではなく、社員が外部メディアを使う場面です。
USBメモリやDVDなどを端末に読み込ませた際、万一ウィルス等がその中に入っていたら、端末に深刻な被害が及ぶかもしれません。
もちろん、こういったリスクは、社員側でも問題に発展しないよう気を配るべき部分ではありますが、何事にも100%という保証はありません。
あらかじめトラブルが生じることを想定して、セキュリティソフトを各端末にインストールしておけば、社員も安心して仕事を進めることができるでしょう。
<h3> UTMとの併用で盤石の体制を築ける</h3>
ここまでお伝えしてきた通り、UTMとセキュリティソフトの管轄はそれぞれで異なります。
そのため、どちらかを単独で導入したとしても、何らかの形でセキュリティ網をかいくぐられると、なすすべなく不正アクセス等を許してしまうリスクがあります。
社内で安心してインターネットに接続するためには、UTMならびにセキュリティソフトの機能を過信せず、両方のよいところを組み合わせてセキュリティ体制を強化することが大切です。
このように、複数のセキュリティ体制を重ねることを「多層防御」といい、幅広い領域で脆弱性をカバーすることが、安心してオフィスワークができる環境の構築につながります。
<h2>おわりに</h2>
外部からの脅威にはUTM、内部からの脅威にはセキュリティソフトという二段構えで、入口と出口をしっかりブロックできれば、脅威の拡大を防ぎやすくなります。
防御壁を強め、ウィルス感染・不正アクセスのリスクを減らしたいのであれば、ネットワークも端末も守りを固めましょう。
「自社のセキュリティ体制に不安を感じている」
「どこから手をつければ良いか分からない」
このようにお悩みの企業担当者様は、ぜひ一度、専門のソリューションパートナーにご相談ください。
AIと人間(Taskwell)の何が違うのか
本記事をお読みいただいた方には、単純なボリュームの差だけではなく、AIと人間による加筆・修正との差として、次のような点に気付いていただけたのではないでしょうか。
例え話の解像度の高さ
「マンションのオートロックと個人の部屋の鍵」という比喩表現は、AIでも可能ではあるかもしれません。
しかし、コンスタントに記事内に盛り込むためには、必要に応じてプロンプトの改変が必要になるでしょう。
非エンジニアの担当者や、決裁権を持つ経営層が読んでも直感的に理解できるようにするには、こういった「誰でもわかる表現」を突き詰める必要があります。
これを実現するプロンプトを一から構成するよりも、プロのライターに依頼した方が、執筆の負担は下がるものと考えられます。
読者の心理的ハードルを下げる構成
今回は、UTMだけでは危険な理由に触れてから、具体的な「死角」を3つ提示する流れでまとめてみました。
「ヒューマンエラー」や「フリーWi-Fiでの利用」など、日常業務で誰もが心当たりのあるシーンを提示することで、読者に「自分ごと」として捉えさせる導線設計を試みています。
自然なトーン&マナー
「UTMは万能ではありますが、その効果を絶対視することは危険です」といった、客観的かつ寄り添うようなトーンで、記事全体の信頼性(E-E-A-T)を高められるよう配慮しました。
おわりに
今回は、サンプル記事のビフォーアフターとして、UTMに関する記事を執筆・公開いたしました。
お読みいただきありがとうございます。
最後に、AIの出力記事、および当方の記事をもとにブラッシュアップしたプロンプトをシェアいたします。
もしご興味がございましたら、ぜひご覧ください。